מי הם בעלי העניין העיקריים של GDPR הקשורים למעקב וידאו?
בכל הנוגע ל-GDPR ומעקב וידאו, ישנם שלושה סוגים של בעלי עניין. סעיף זה של המסמך מגדיר כל בעל עניין ומתאר את אחריותו בהתאמה לגבי GDPR.
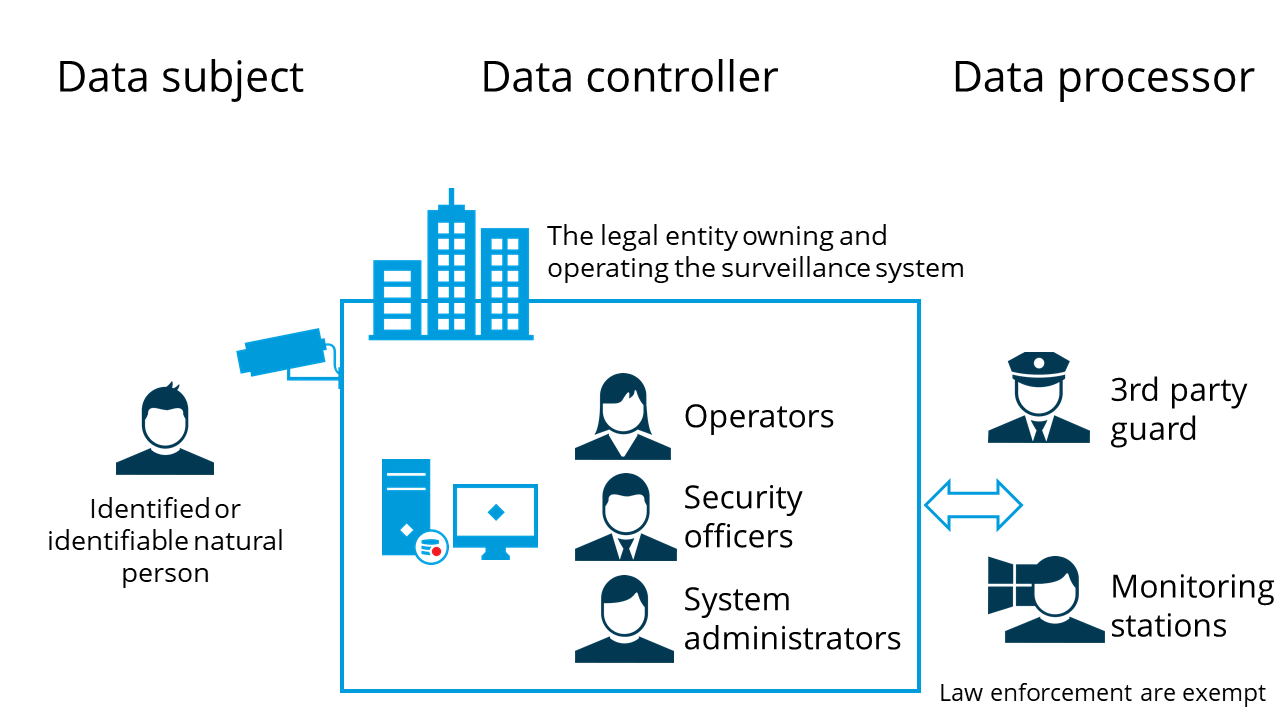
נושא נתונים
נושא המידע הוא כל אדם שהמידע האישי שלו נאסף, מוחזק או מעובד.
מושאי הנתונים הם האובייקטים הנצפים של מעקב וידאו, בין אם מכוונים או מקריים.
נושאי הנתונים הם גם כל אדם רשום המעורב בהפעלת ה- VMS, למשל מפעילים או שומרי צד שלישי.
המטרה העיקרית של ה-GDPR היא להגן על הנתונים האישיים של נושאי נתונים אלה.
זכויות נושא נתונים
סעיפים 12 עד 23 של ה-GDPR מכסים את זכויות נושא המידע.
מבין אלה, הזכויות הרלוונטיות ביותר בהקשר של מעקב וידאו הן:
בקשת נושא נתונים
על החברה שלך להיות בעלת תהליך לטיפול בבקשות לזכויות נושא נתונים, לדוגמה ביצוע בקשת זכות הגישה. בקשה כאמור תטופל בתוך פרק זמן סביר. על פי סעיף 12 (3) של ה-GDPR, זה "ללא עיכוב מיותר ובכל אירוע בתוך חודש מיום קבלת הבקשה". מומלץ להשתמש בתבנית בקשת נושא נתונים כדי לתעד בקשות כאלה, מכיוון שהיא עשויה להיות חיונית במקרה של GDPR עם רשויות הגנת המידע הלאומיות. לתבנית לדוגמה של בקשת נושא נתונים, ראה Milestone תבנית בקשת נושא נתונים.
מדיניות המעקב בווידאו מתארת את בקשת נושא הנתונים (ראה נספח: מדיניות מעקב בווידאו).
מהם נתונים אישיים?
כדי לעמוד ב-GDPR, עליך לדעת מהם נתונים אישיים, ולהגביל את איסוף הנתונים הללו רק למה שנדרש.
על פי התקנות, נתונים אישיים הם כל מידע הקשור לאדם מזוהה או ניתן לזיהוי.
אדם הניתן לזיהוי הוא אדם שניתן לזהותו במישרין או בעקיפין, על ידי הפניה למזהה כגון:
שם
מספר זיהוי
נתוני מיקום
מזהה מקוון כגון כתובות IP או מזהה עוגיות
נתוני משתמש
תמונות וידאו
או לגורם ספציפי אחד או יותר לזהות הפיזית, הפיזיולוגית, הגנטית, הנפשית, הכלכלית, התרבותית או החברתית של אותו אדם
נתונים אישיים הם כל סוג של מידע שניתן להשתמש בו באופן ישיר או עקיף כדי לזהות אדם טבעי (נושא נתונים). אלה הנתונים שניתן להשתמש בהם כדי לזהות את האובייקטים הנראים של מעקב וידאו, בין אם נתונים אלה נאספים בכוונה או בטעות.
נתונים אישיים המוגנים על ידי GDPR הם:
נתונים המעובדים על-ידי מוצר ה-IT או השירות מבוסס ה-IT (לדוגמה, שם וכתובת של אדם, תמונת וידאו, נתוני תשלום, נתוני בריאות).
נתונים המיוצרים במקרה בעת שימוש במוצר או בשירות (לדוגמה, נתוני שימוש, קובצי יומן, נתונים סטטיסטיים, נתונים להרשאה, נתוני תצורה). נתונים אלה יכולים להיות נתונים אישיים של משתמשי השירות, נתונים אישיים של האנשים המפעילים את המוצר או השירות (זה עשוי לכלול הן את צוות ספק השירות והן את צוות המשתמשים במוצר או בשירות), או נתוני תצורה רלוונטיים לפרטיות (ראה בקר נתונים).
נתונים אישיים מוגדרים ככל מידע הקשור לאדם או נושא נתונים טבעיים מזוהים או ניתנים לזיהוי, לדוגמה:
|
|
נתונים אלה אינם בהכרח רק קשר ישיר לאובייקט. נתונים אישיים יכולים גם להיות מעין מזהה. קוואזי-מזהים הם פיסות מידע שאינן עצמן מזהים ייחודיים, אך מתואמות מספיק עם משהו כדי שניתן יהיה לשלב אותן עם קוואזי-מזהים אחרים כדי ליצור מזהה ייחודי. מזהים מעין חשובים במיוחד כאשר מדובר בקטגוריות מיוחדות של נתונים אישיים.
קטגוריות מיוחדות של נתונים אישיים כוללות נתונים המתארים מוצא גזעי ואתני, דעות פוליטיות, אמונות דתיות או פילוסופיות, חברות באיגוד מקצועי, נתונים גנטיים, נתונים ביומטריים, נתונים הנוגעים לבריאות או נתונים הנוגעים לחיי מין או נטייה מינית, למשל:
|
|
אלו הם הנתונים האישיים שמערכת מעקב בווידאו עשויה לאסוף:
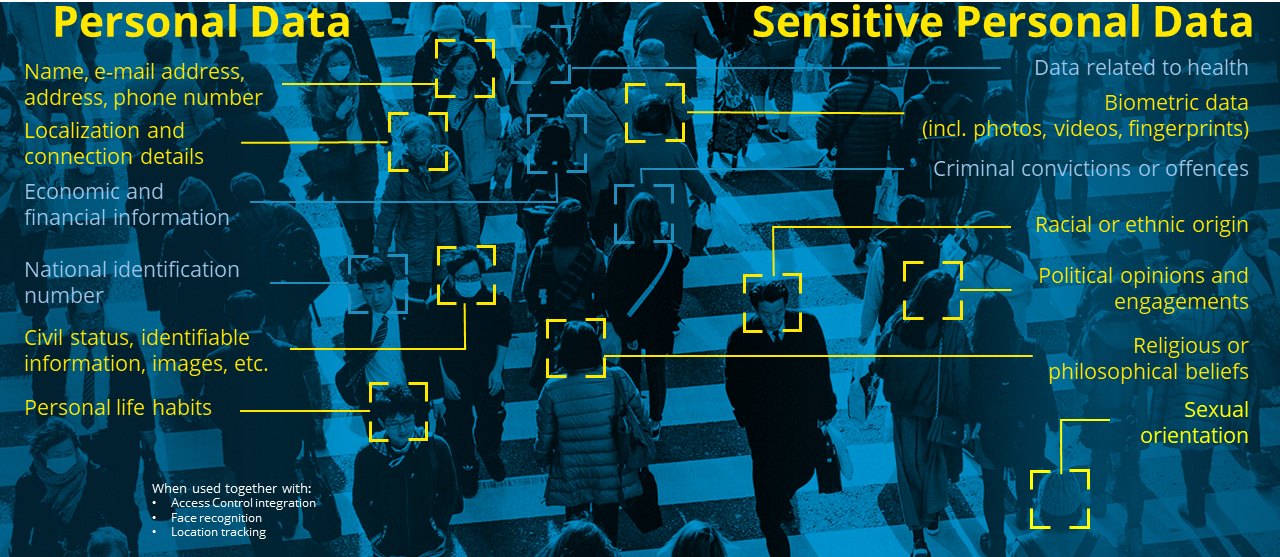
אילו סוגים של תיאורי נתונים אישיים, מאוחסנים על ידי XProtect, נכללים במסגרת ה-GDPR?
נתונים אישיים הם כל סוג של מידע שניתן להשתמש בו במישרין או בעקיפין כדי לזהות אדם טבעי (נושא נתונים). אלו יכולים להיות זרמי מעקב בווידאו, תמונה יחידה או רצף וידאו בשילוב עם מידע מיקום ממצלמות ו/או מפות בשכבות, שילוב בקרת גישה המזהה כרטיס גישה אישי ומשלב אותו עם מיקום ספציפי, או נתונים מזיהוי מקום רישיון (LPR) עם או בלי נתוני מיקום כלשהם.
קטגוריות מיוחדות של נתונים אישיים הן כאשר מעקב הווידאו נמצא ליד בתי חולים (הקשורים למידע רפואי), בתי כלא (הרשעות פליליות), פעילות פוליטית (חברות באיגוד), פעילות דתית או תמונות החושפות נטייה מינית (למשל, ברים הומוסקסואליים).
נתונים אישיים מתייחסים גם לנתוני משתמש (מפעיל, מפקח ומנהל מערכת) ורישום פעילות וביקורת. זה כולל XProtect Smart Client יומני משתמש אישיים, כולל חותמות זמן להתחברות/יציאה ורישום ביקורת של זרמי וידאו שניגשים אליהם, שמע או מטא-נתונים, וכן הצגת הקלטות וייצוא הקלטות.
ראה סיכונים מובנים בשימוש ב- VMS כדי לוודא שאתה לא מפר זכויות אישיות.
בקר נתונים
בהקשר של מעקב בווידאו, בקרי נתונים מחזיקים ומפעילים את מערכות הפיקוח בווידאו. בקרי נתונים הם הישות המשפטית שאוספת, מעבדת ומשתפת נתונים על נושא הנתונים.
מהן תחומי האחריות של מבקר הנתונים?
בקרי נתונים נדרשים לכבד את עקרונות הגנת הנתונים ולמלא חובות ספציפיות מסוימות. על בקר הנתונים ליישם אמצעים טכניים וארגוניים מתאימים כדי להבטיח ולהיות מסוגל להדגים שהעיבוד מתבצע בהתאם ל-GDPR. בכך נכללים גם:
יישום וניהול מדיניות ונהלים של אבטחת מידע כדי להגן על נתונים אישיים. מדיניות ותהליכים פנימיים כאלה צריכים להיות מאושרים ברמה הגבוהה ביותר בארגון ולכן להיות מחייבים עבור כל חברי הצוות.
שמירה על סקירה כללית של רשומות נתונים אישיים וזרימות עיבוד, למשל תיעוד של פעילויות עיבוד (סעיף 30, GDPR) ורשימה של מערכות וארכיונים המטפלים בנתונים אישיים (ה- XProtect מערכת VMS ומערכות אחרות המחזיקות נתונים אישיים (כגון רשומות צוות, הסכמי מעבד נתונים וכו׳, כולל מידע על האופן והיכן זורמים נתונים אישיים). לתבנית לדוגמה של תיעוד של פעילויות עיבוד, עיין בתבנית תיעוד פעילויות עיבוד.
הצבת מנגנונים המבצעים את המדיניות והתהליכים הפנימיים, כולל נהלי תלונות, כדי להפוך מדיניות כזו ליעילה בפועל. זה כולל יצירת מודעות להגנה על נתונים, והכשרה והדרכה לצוות. אימון מודעות זמין בכתובת: https://milestonesys.fuseuniversal.com/.
הגדרת מדיניות הפיקוח בווידאו (ראו נספח: מדיניות מעקב בווידאו). מדיניות זו חייבת להתייחס לחוקים המקומיים הנוגעים למעקב וידאו.
ביצוע הערכות ההשפעה של הגנה על נתונים, במיוחד עבור פעולות עיבוד נתונים מסוימות הנחשבות כמציבות סיכונים ספציפיים לזכויות ולחירויות של נושאי נתונים, למשל, מכוח אופיים, היקפם או מטרתם (ראה נספח: הערכת השפעה של הגנה על נתונים).
הבטחת שקיפות של אמצעים אלה שננקטו ביחס לנושאי נתונים ולציבור בכלל. דרישות השקיפות תורמות לאחריות של בקרי הנתונים (לדוגמה, פרסום מדיניות הפרטיות באינטרנט, שקיפות לגבי הליכי תלונות פנימיות ופרסום בדוחות שנתיים).
פרסום הודעת זכות המידע לציבור (ראו נספח: הודעה על המקום). הודעה זו מיידעת אנשים המושפעים ממטרת המעקב, השומרים על הנתונים הנאספים (בקר נתונים) ועל מדיניות השמירה.
הטלת אחריות על הגנת מידע על אנשים ייעודיים באחריות ישירה לציות של ארגוניהם לחוקי הגנת המידע. בפרט, למנות את קצין הגנת המידע (DPO).
קצין הגנת מידע (DPO)
כל ארגון חייב להיות ממונה DPO או לפחות אדם שהוקצה אחראי לפרטיות.
מההתחלה, התוכניות להתקין או לעדכן מערכת פיקוח וידאו צריכות להיות מועברות ל-DPO.
יש להתייעץ עם ה-DPO בכל המקרים ובזמן בכל הנושאים הקשורים להגנה על נתונים אישיים המעובדים בעת מתן השירות או השימוש בו.
על המת״ק להיות מעורב בכל שלבי קבלת ההחלטות.
האחריות של ה-DPO כוללת:
השתתפות בהגדרת המטרה העסקית של מעקב הווידאו, לדוגמה, מניעת פשע, גילוי הונאה, אימות איכות המוצר או בריאות ובטיחות הציבור, וכן הלאה.
בהתייחסו לטיוטת מדיניות הפיקוח בווידאו של הארגון, לרבות קשריו (ראו נספח: מדיניות מעקב בווידאו), ותיקון שגיאות והצעת שיפורים
סיוע בתקשורת עם רשויות הגנת המידע הלאומיות או האזוריות
בדיקת הסכמים עם צדדים שלישיים בעת שיתוף נתונים. כלומר, שמירה וניהול של הסכם מעבד הנתונים (ראה נספח: הסכם מעבד נתונים)
ניסוח דוחות תאימות וביקורת לצורך קבלת אישורים של צד שלישי המאשרים את האמצעים הפנימיים שננקטו כדי להבטיח תאימות, ניהול נתונים אישיים, הגנה עליהם ואבטחתם ביעילות
אחסן וודא שתיעוד פעילויות העיבוד והערכות ההשפעה של הגנה על נתונים (ראה נספח: הערכת השפעה של הגנה על נתונים) מתעדכנים בכל פעם שמתבצעים שינויים רלוונטיים בהגנה על נתונים במערכת ניהול הווידאו (VMS). לתבנית לדוגמה של תיעוד של פעילויות עיבוד, עיין בתבנית תיעוד פעילויות עיבוד.
תפקידי בקר נתונים
הסעיפים הבאים מתארים את תחומי האחריות של בקרי הנתונים הרלוונטיים:
קצין אבטחה (מפקח VMS)
קציני אבטחה או מפקחים אחראים לאכיפת הסביבה התואמת ל-GDPR. על קציני הביטחון:
הגדרת הרשאות משתמש (ראה ניהול הרשאות משתמש)
אכוף הכשרת מודעות של כוח אדם (ראה אימון הגנה על נתונים)
צור קשר עם הממונה על הגנת המידע (DPO) אם אי ציות ל-GDPR חשוד, למשל, במקרה של הפרת נתונים של חומרי וידאו (ראה נספח: תאימות ל-GDPR)
שמירה על רמת אבטחה גבוהה וכוללת.
ניהול הרשאות משתמש
למי צריכה להיות גישה למשאבי ה-VMS?
ארגונים חייבים:
הגבלת גישת משתמשים למספר קטן של אנשים המזוהים בבירור על בסיס צורך לדעת.
שמור יומני ביקורת של גישת משתמש ופעילויות.
הרשאות הגישה חייבות להיות מוגבלות למספר קטן של אנשים המזוהים בבירור על בסיס צורך לדעת בהחלט. ודא שמשתמשים מורשים יכולים לגשת רק לנתונים שאליהם מתייחסות הרשאות הגישה שלהם. יש להגדיר את מדיניות בקרת הגישה על פי העיקרון של "הרשאה מינימלית": יש להעניק הרשאת גישה למשתמשים רק למשאבים הדרושים בהחלט לביצוע משימותיהם.
שים לב
בעת שיתוף מחשב, Milestone ממליצה למפעילי VMS לא לשתף את חשבון הכניסה ל- Windows. לכל מפעיל צריך להיות חשבון אישי.
שים לב
בנוסף, מפעילי VMS לא צריכים לבחור לזכור את הסיסמה שלהם בעת הכניסה למערכת VMS.
רק קצין הביטחון, מנהל המערכת או אנשי צוות אחרים שמונו במיוחד על ידי קצין הביטחון למטרה זו צריכים להיות מסוגלים להעניק, לשנות או לבטל הרשאות גישה של כל אדם. כל הוראה, שינוי או ביטול של הרשאות גישה חייבים להיעשות בהתאם לקריטריונים שנקבעו במדיניות המעקב בווידאו (ראה נספח: מדיניות מעקב בווידאו).
אלה שיש להם הרשאות גישה חייבים בכל עת להיות אנשים מזוהים בבירור. לדוגמה, אין להקצות שמות משתמש וסיסמאות כלליים או נפוצים לחברת אבטחה במיקור חוץ המעסיקה מספר אנשים לעבודה עבור הארגון.
מדיניות המעקב בווידאו חייבת לציין ולתעד בבירור את הארכיטקטורה הטכנית של מערכת הפיקוח בווידאו, למי יש גישה לווידאו המעקב, ולאיזו מטרה ומהן הרשאות הגישה. בפרט, עליך לציין למי יש הרשאה:
|
|
בנוסף, עליכם לוודא שרק מי שזקוק לגישה לתכונות ה-VMS הבאות מקבל את ההרשאות הבאות:
|
|
אימון הגנה על נתונים
כל כוח אדם בעל הרשאות גישה, כולל כוח אדם במיקור חוץ המבצע את פעולות ה- CCTV היומיומיות או את תחזוקת המערכת, צריך לקבל הכשרה להגנה על נתונים וצריך להכיר את הוראות ה- GDPR במידה שהם רלוונטיים למשימותיהם. ההכשרה צריכה להקדיש תשומת לב מיוחדת לצורך למנוע את חשיפת וידאו הפיקוח לכל אחד אחר מאשר אנשים מורשים.
הכשרת כוח אדם היא חובה וחייבת לכלול:
אבטחת סייבר
ייצוא נתוני VMS
הפצת וידאו
יש לקיים הדרכה בעת התקנת מערכת חדשה, בעת ביצוע שינויים משמעותיים במערכת, בעת הצטרפות אדם חדש לארגון, וכן מעת לעת לאחר מכן בפרקי זמן קבועים. במערכות קיימות, יש לקיים הכשרה ראשונית במהלך תקופת המעבר ומדי פעם לאחר מכן במרווחי זמן קבועים.
מנהל מערכת VMS
מנהלי המערכת אחראים להגדרת סביבת המערכת התואמת ל-GDPR. מנהלי המערכת מבצעים אחת מהפעולות הבאות:
שמירה על רמת אבטחה גבוהה וכוללת.
החל מדיניות סיסמה מאובטחת
עריכת ביקורות אבטחה
ודא שהתקנים מקליטים בהתאם למטרה המוגדרת - לדוגמה, על אירוע, תנועה, תמיד פועל וכן הלאה
ודא שזמן השמירה של יומן הרישום של ההקלטה והביקורת נקבע על פי החוק המקומי והמטרה המוגדרת של ה- VMS
ודא ניהול משתמשים (הוספה והסרה של משתמשים)
ודא שהמצלמות מצייתות לחוקי הפרטיות ואינן מקליטות אזורים שאסור להקליט - מסכות אזורים שאסור להקליט
צור קשר עם הממונה על הגנת המידע (DPO) אם יש חשד לאי ציות ל-GDPR, למשל, במקרה של הפרת נתונים של חומרי וידאו (ראה נספח: תאימות ל-GDPR)
מפעיל VMS
מפעילי מערכת ניהול וידאו חייבים לפעול על פי תהליכים והוראות עבודה בעת גישה לנתונים במערכת, למשל בעת צפייה בווידאו או ייצוא וידאו וכדומה.
כדי להיות תואמים ל-GDPR, על המפעילים לכלול את הדברים הבאים:
הבנה כללית של GDPR והכללים לייצוא נתונים
הדרכה ב-GDPR
על המפעילים להיות בעלי הכשרה מספקת של מערכת הפיקוח על וידאו כדי להבטיח שלא יפריעו לפרטיות ולזכויות יסוד אחרות של נושאי הנתונים שנלכדו במצלמות. יש ללמד אותם מה מגדירה מדיניות המעקב בווידאו (לדוגמה, נהלי חלוקת ראיות בווידאו), למי לפנות אם יש ספק (אנשי נקודת הסלמה כגון הממונה או קצין הגנת המידע) וכן הלאה (ראה קצין אבטחה (מפקח VMS)).
טיפול בנתונים שיוצאו
הייצוא מתבצע כאשר התרחש אירוע המחייב שיתוף ראיות עם הרשויות. אם יש לך הרשאות משתמש לייצא ראיות, האחריות על הטיפול בהן מוטלת עליך. הסיבה לכך שהוא רגיש נובעת הן מהתוכן והן מהעובדה שהנתונים עוזבים את מערכת הפיקוח. ככל הנראה, התרחש אירוע שעלול להיות כרוך בפעילות פלילית. כמו כן, עשויים להיות פרטים פרטיים רגישים בראיות. כאשר אתה מייצא אותו, הוא מאוחסן בדרך כלל באחסון נשלף מסוג כלשהו (כונן USB, דיסק אופטי וכו׳).
אם נתונים אלה יגיעו לידיים הלא נכונות, הפרטיות של נושאי הנתונים בראיות תאבד.
צריך להיות לך תהליך ברור לייצוא ראיות, המכסה:
מי יכול לייצא ראיות?
איפה הראיות מאוחסנות עד שנמסרות לרשויות?
למי יש גישה אליו?
באילו תבניות יש להשתמש?
האם יש להחיל הצפנה (מומלץ ביותר)?
מתי מושמדות הראיות?
בקרי נתונים חייבים לנקוט באמצעים טכניים וארגוניים כדי להגן על נתונים שעוזבים את Milestone XProtect VMS. אמצעים כאלה יכולים להיות:
הגבלת ההרשאה לייצא סרטונים ויומני ביקורת לצוות מיוחד בלבד
שקול להצפין את הנתונים לפני או אחרי הייצוא שלהם
החל מסכות פרטיות לפני ייצוא נתוני וידאו, במידת הצורך
הגן פיזית על מדיה נשלפת באמצעות נתונים אישיים עליה
קבע מדיניות המבטיחה שהנתונים האישיים יימחקו מהמדיה בהתאם לזמן השמירה
שמור רישום של מדיה נשלפת - מי ייצא אילו נתונים למדיה? למי הוא הועבר ולאיזו מטרה? האם הנמען הודיע להשמיד את המדיה או להחזיר אותה לאחר שהמטרה הושגה? וכו׳.
השתמש במדיניות קבוצתית של Windows כדי להשבית יציאות USB או גישה למדיה במחשבי הלקוח
עקוב אחר יומני הביקורת לאיתור אירועי יצוא בלתי מורשים
מחויבות העובדים למדיניות ההגנה על נתונים
כראוי לחטא את המדיה או למחוק אותו פיזית אם חיטוי אינו אפשרי (לדוגמה, תקליטורי DVD)
אם יש צורך להסוות חלקים מתצוגת מצלמה מרצף וידאו שישותף עם צדדים שלישיים, על מפעיל ה- VMS להשתמש בפונקציונליות הייצוא מ- Smart Client במקום מ XProtect Web Client כי XProtect Web Client לא תומך במסכת פרטיות.
טיפול בנתונים שיוצאו בהודעות ובדואר אלקטרוני
בנוסף לייצוא, ניתן גם לחלץ נתונים ממערכת ניהול הווידאו באמצעות קבצים מצורפים להודעות. הודעות הן הודעות דואר אלקטרוני הנשלחות לכתובת דואר אלקטרוני שצוינה. בעת יצירת הודעה, מנהל המערכת יכול לבחור לכלול אוסף תצלומי בזק או AVI של רצף. מכיוון שתצלומי הבזק המצורפים ורצפי AVI בהודעות עוזבים את מערכת ניהול הווידאו, הם נמצאים מחוץ לשליטת מערכת ניהול הווידאו, המשמשת לגישה ושמירה על ידי משתמשים. מומלץ לא לצרף תמונות או רצפי AVI להודעות דוא״ל. אם הקבצים המצורפים נחוצים, עליך לפחות לוודא שיש נהלים ובקרות ארגוניות עבור מי שמקבל את הודעות הדוא״ל וכיצד מטפלים בהן.
מפעילי VMS המשתמשים במכשיר נייד חייבים להיות מודעים לכך שגלריות מדיה במכשיר שלהם עשויות להיות מגובות אוטומטית בשרתי Google או Apple, אם זה מוגדר במכשיר. במקרה זה, אם יש תמונות של אנשים טבעיים הניתנים לזיהוי, הדבר עלול להוביל להעברת נתונים בלתי חוקית למדינה שלישית.
כדי לנהל זאת, עליך לאכוף מדיניות פרטיות ואבטחה באמצעות תוכנת ניהול מכשירים ניידים (MDM) ולהקים אמצעי הגנה כגון אלה המפורטים במדיניות כדי להגן על השימוש בהתקנים ניידים.
יתר על כן, אתה צריך תהליך ברור, אשר מכסה:
היכן מאוחסנים הנתונים?
ודא ששרתי הדואר האלקטרוני השולחים והקבלים נמצאים בשליטת הארגון שהוא בקר הנתונים / מעבד הנתונים של מעקב הווידאו. בפרט, נמענים לא צריכים להיות חשבונות דואר אלקטרוני על חשבונות דואר חינם כגון Gmail או Hotmail, וכן הלאה.
למי יש גישה אליו?
באילו תבניות יש להשתמש?
האם יש להחיל הצפנת SMTP?
השתמש בשרת דואר SMTP/SMTPS. עליך להצפין את החיבור בין מערכת ניהול הווידאו לבין שרתי הדואר היוצא, וכן בין שרתי ה-SMTP השולחים והקבלים.
מתי מושמדים הנתונים?
Milestone ממליצה ליישר את זמן השמירה של נתוני וידאו בתיבות הדואר היוצאות והנכנסות עם זמן השמירה של מסד הנתונים של המדיה או עם זמן השמירה של התראות שעשויות להיות מופעלות על-ידי אותם אירועים שגרמו להודעה.
זמן השמירה בתיבות הדואר צריך להיות מוגבל לגבול שהוא סביר למטרה שמאחורי תהליך ההודעה.
Milestone ממליצה להשתמש רק בתיבות דואר של בקר הנתונים / מעבד נתונים ולהגדיר מחיקה אוטומטית של הודעות דוא״ל לאחר זמן שמירה מוגדר כבר הגיע.
בקרי נתונים / מעבדי נתונים צריכים לוודא שתיבות דואר אלה אינן מאוחסנות בארכיון באופן אוטומטי על ידי מערכת הדואר האלקטרוני.
שיקולים הנוגעים לנעילת ראיות
עם פונקציונליות נעילת הראיות, מפעילי לקוחות יכולים להגן על רצפי וידאו, כולל שמע ונתונים אחרים, מפני מחיקה במידת הצורך, לדוגמה, בזמן שמתבצעת בדיקה או ניסיון.
כאשר הנתונים מוגנים, לא ניתן למחוק אותם, לא באופן אוטומטי על ידי המערכת לאחר זמן השמירה המוגדר כברירת מחדל של המערכת או במצבים אחרים ולא באופן ידני על ידי משתמשי הלקוח. המערכת או משתמש אינם יכולים למחוק את הנתונים עד שמשתמש עם הרשאות משתמש מספיקות יבטל את נעילת הראיות.
עליך לשמור הקלטות נעולות רק כל עוד יש סיבה חוקית לשמור את ההקלטות, לדוגמה בדיקה שמתבצעת. שמירת הקלטות ללא הגבלת זמן אינה עומדת ב-GDPR.
שיקולים בנוגע לדחיפת וידאו
דחיפת וידאו מאפשרת למפעיל להזרים וידאו בשידור חי מסמארטפון אל מערכת ניהול הווידאו (VMS).
דחיפת וידאו צפויה להיות חודרנית יותר ממערכות המעקב הסטנדרטיות והנייחות יותר בגלל הניידות שלה.
לפני שאתם מחליטים להשתמש במערכת עם הפונקציונליות הזו, חשוב שתצדיקו את השימוש בה ותשקלו אם היא מידתית או לא, הכרחית ועונה על צורך חברתי דחוף. מומלץ שתבצע הערכת השפעה של הגנה על נתונים כדי להוכיח שזה המצב. ראה נספח: הערכת השפעה של הגנה על נתונים.
בעת שימוש במכשירים עם יכולת דחיפת וידאו, חשוב לדעת מתי ומתי לא להקליט. כמו כן, חשוב להשתמש במכשירים אלה רק בתוך השטח המוגדר של התקנת מעקב הווידאו שלך, כלומר השטח שכיסית בשילוט. לכן חשוב שיוצג שילוט ברור, למשל על מדים של אדם, כדי להראות שמתבצעת הקלטה.
יש לספק למפעילים המשתמשים במכשירים אלה הדרכה היכן ניתן להשתמש בתכונה זו וכיצד לכבד את פרטיותם של אנשים המוקלטים בדחיפת וידאו, כגון אי הקלטת אנשים במצבים פרטיים או פגיעים. ראה אימון הגנה על נתונים.
דליפת מידע אישי
GDPR מגדיר "הפרת נתונים אישיים" כ״הפרת אבטחה המובילה להשמדה מקרית או בלתי חוקית, אובדן, שינוי, גילוי בלתי מורשה של נתונים אישיים המועברים, מאוחסנים או מעובדים אחרת."
במקרה של הפרת אבטחה, על ה-DPO לקבוע אם להודיע לרשות להגנת המידע ולנושאי המידע המעורבים, על פי סעיפים 33 ו-34 ל-GDPR.
על פי סעיף 33 (1) של ה-GDPR:
במקרה של הפרת נתונים אישיים, על הבקר ללא דיחוי מיותר, ובמידת האפשר, לא יאוחר מ-72 שעות לאחר שנודע לו, להודיע על הפרת הנתונים האישיים לרשות הפיקוח המוסמכת בהתאם לסעיף 55, אלא אם כן הפרת הנתונים האישיים לא צפויה לגרום לסיכון לזכויות ולחירויות של אנשים טבעיים. אם ההודעה לרשות הפיקוח לא נמסרה בתוך 72 שעות, היא תלווה בסיבות לעיכוב.
במידת הצורך, על הבקר לפרסם את הודעת דליפת הנתונים תוך 72 שעות ממועד ההודעה על הדליפה (ראה דליפת מידע אישי). לתבנית לדוגמה של הודעת דליפת נתונים, ראה Milestone תבנית הודעה על דליפת נתונים. כמו כן, יש להודיע לנושאי המידע אם הפרת המידע האישי "עלולה לגרום לסיכון גבוה לזכויות ולחירויות של יחידים".
מעבדי נתונים שנתקלו בדליפת נתונים אישיים חייבים להודיע על כך לבקר הנתונים, אך אחרת אין להם חובת הודעה או דיווח אחרת במסגרת ה-GDPR.
לקבלת מידע על תחומי האחריות האחרים של ה-DPO, ראה בקר נתונים.
מעבד נתונים
אם ארגון מעביר את כל פעילויות המעקב בווידאו או חלק מהן לצד שלישי (מעבד נתונים), הוא נושא באחריות לציות ל-GDPR כבקר נתונים. לדוגמה, מאבטחים ניטור וידאו בשידור חי באזור הקבלה של ארגון עובד עבור חברה פרטית אשר הארגון מיקור חוץ את המשימה של ניטור חי. במקרה זה, על הארגון להבטיח כי המאבטחים מבצעים את פעילותם בהתאם ל-GDPR.
כדי לעמוד ב-GDPR, מעבדי נתונים של צד שלישי (למעט אכיפת החוק) חייבים:
למלא את אותן הדרישות כמו המפעיל (ראה VMS המפעיל)
חתימה על הסכם עיבוד נתונים וציות לו (ראה נספח: הסכם מעבד נתונים).