Configuration de l’authentification unique (SSO)
BriefCam offre trois options prêtes à l’emploi pour l’authentification unique et une interface pour mettre en œuvre une solution d'authentification unique personnalisée.
Les trois options SSO intégrées sont les suivantes :
SSO basé sur SAML où vous pouvez authentifier un fournisseur de tokens SAML existant. Consultez SSO basé sur SAML pour plus d’informations sur la façon de déployer cette fonctionnalité.
Active Directory single sign on, où nous nous connectons à un active directory et synchronisons les utilisateurs et les groupes à partir de là. Reportez-vous à la section Intégration Microsoft Active Directory dans le BriefCam de l’administrateur système pour plus d’informations sur la façon de déployer cette fonctionnalité.
L’authentification unique de Milestone XProtect. Dans les installations Milestone, nous offrons la possibilité d’utiliser le client et l’annuaire Milestone pour fournir une solution d’authentification unique.
SSO basé sur SAML
Les attributs obligatoires (assertions SAML/métadonnées) requis par BriefCampour le SSO basé sur SAML sont les suivants :
Adresse électronique
Prénom
Nom de famille
UPN
Les utilisateurs BriefCam qui sont automatiquement créés au cours du processus SSO sont créés en fonction de l’attribut d’e-mail reçu dans la réponse SAML.
Pour intégrer un fournisseur de tokens SAML existant (tel que Microsoft ADFS) à BriefCam, utilisez l’infrastructure SAML, en entrant les BriefCam informations et les URL de votre propre fournisseur de tokens aux endroits appropriés dans la section API Web Pro des paramètres d' environnement :
SamlLoginUrl - Il s’agit du endpoint de connexion SAML, qui est un fournisseur de jetons SAML qui répond aux demandes d’authentification SAML. Lors de la connexion à BriefCam, l’utilisateur est redirigé vers cette adresse avec un paramètre qui indique au point de terminaison de renvoyer les informations de connexion aux BriefCam utilisateurs après la connexion.
SamlLogoutUrl - Il s’agit du endpoint de déconnexion SAML, qui fournit une fonctionnalité de déconnexion. Les utilisateurs seront redirigés vers cette adresse une fois qu’ils se déconnecteront de BriefCam.
SamlCertificate - Il s’agit de l’empreinte digitale du certificat SAML, qui est un identifiant unique donné par Windows pour ce certificat SAML. Le certificat, qui doit être installé sur le PC local, est utilisé pour crypter la communication entre le client SAML de BriefCamet le fournisseur du token SAML.
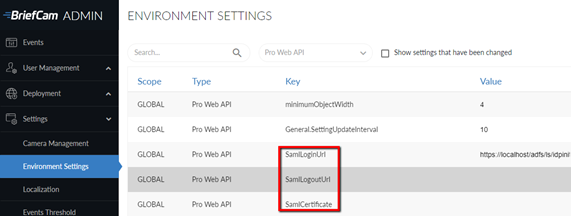
Voir également SAML – ADFS Configuration de la partie utilisatrice pour les exigences de BriefCam.
Exemple de réponse
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>