SAML – ADFS Configuration de la partie utilisatrice pour les exigences de BriefCam
Pour utiliser l’ADFS afin de vous connecter à votre instance BriefCam, vous avez besoin des composants suivants :
Une instance Active Directory.
Ce guide utilise des captures d’écran du serveur 2012R2, mais des étapes similaires devraient être possibles sur d’autres versions.
Un certificat SSL pour signer votre page de connexion ADFS et l’empreinte de ce certificat.
Une fois que vous avez rempli ces conditions de base, vous devez installer ADFS sur votre serveur. La configuration et l’installation d’ADFS dépassent le cadre de ce guide, mais sont détaillées dans un article de Microsoft KB .
Note
BriefCam utilise l’adresse e-mail de l’utilisateur fournie par ADFS dans le cadre des assertions SAML afin d’identifier l’utilisateur.
Lorsque vous avez terminé l’installation d’ADFS, notez la valeur de l'URL SAML 2.0/W-Federation dans la section ADFS Endpoints (Points de terminaison ADFS). Si vous avez choisi les valeurs par défaut pour l’installation, celle-ci sera .
'/adfs/ls/'
Étape 1 : Ajouter un Relying Party Trust (partie utilisatrice de confiance)
À ce stade, vous devez être prêt à établir la connexion ADFS avec votre BriefCaminstance . La connexion entre ADFS et BriefCamest définie à l’aide d’un Relying Party Trust (RPT).
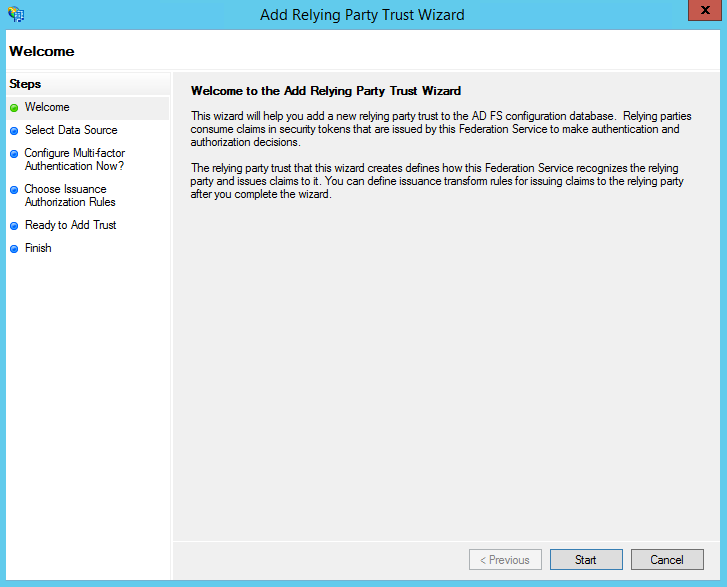
Sélectionnez le dossier Relying Party Trusts (Partie utilisatrice de confiance) depuis ADFS Management, et ajoutez un nouveau Standard Relying Party Trust (Partie utilisatrice de confiance) depuis la barre latérale Actions . Cela lance l’assistant de configuration d’une nouvelle approbation.
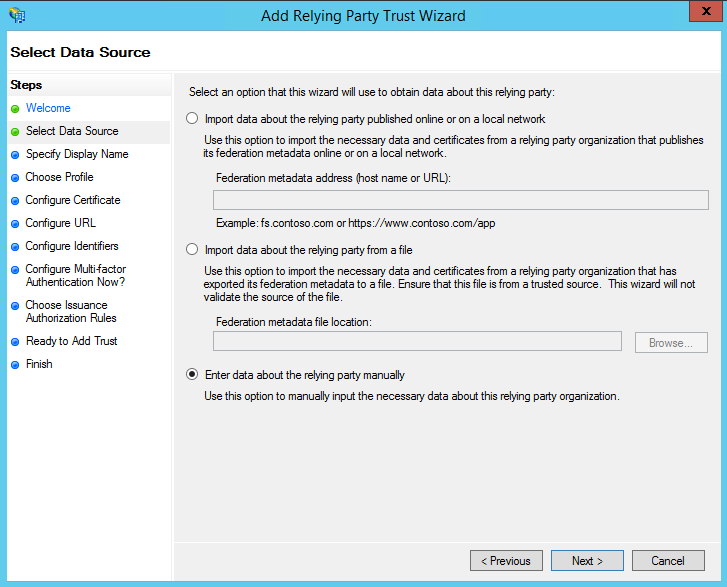
Dans l’écran Select Data Source (Sélectionner la source de données), sélectionnez la dernière option, Enter data about the party manually (Saisir manuellement les données relatives à la partie).
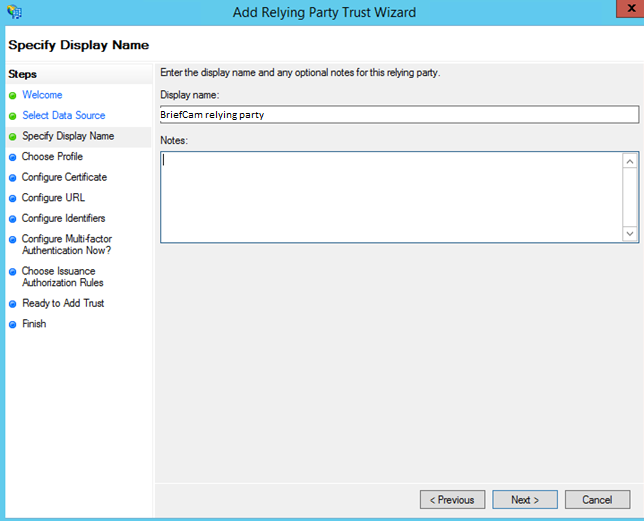
Sur l’écran suivant, saisissez un Display name (nom d’affichage) que vous reconnaîtrez à l’avenir, ainsi que toutes notes que vous souhaitez ajouter.
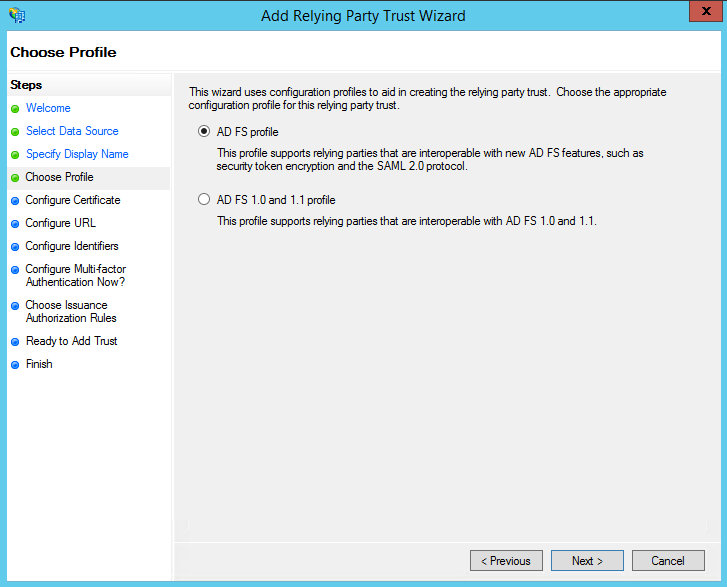
Sur l’écran suivant, sélectionnez le bouton radio ADFS FS profile (profil du SF ADFS).
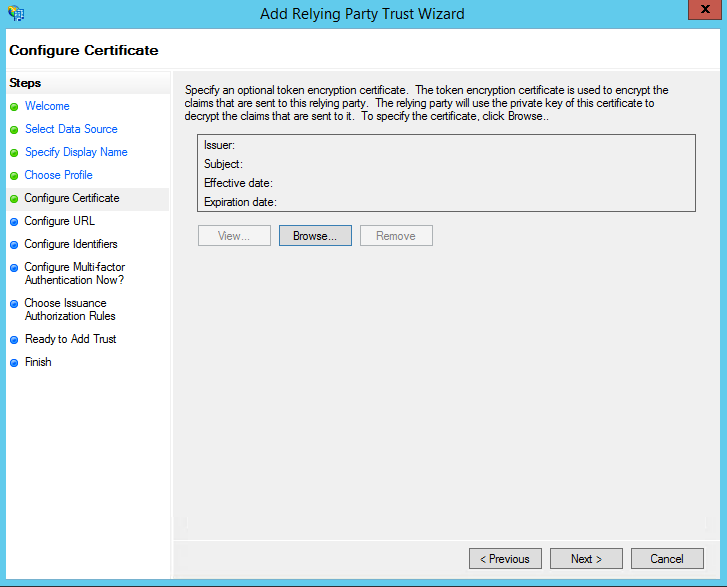
Sur l’écran suivant, laissez les paramètres du certificat avec leurs valeurs par défaut.
Sur l’écran suivant, cochez la case Enable Support for the SAML 2.0 WebSSO protocol . L’URL du service sera :
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSamlRemplacez
<WebServices>par l’adresse de votre BriefCamWebServices Windows. Notez qu’il n’y a pas de barre oblique à la fin de l’URL.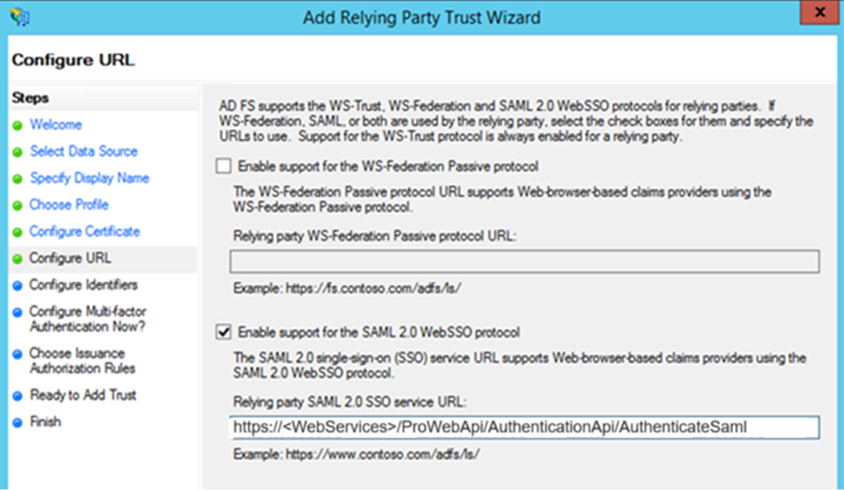
Sur l’écran suivant, ajoutez un Relying party trust identifier (identifiant d’approbation de la partie utilisatrice) .
https://<WebServices>/prowebapidoit correspondre à l’adresse exacte de prowebapi dans les paramètres (sensible à la casse).Remplacez
<WebServices>par l’adresse de votre de services BriefCamWeb Windows.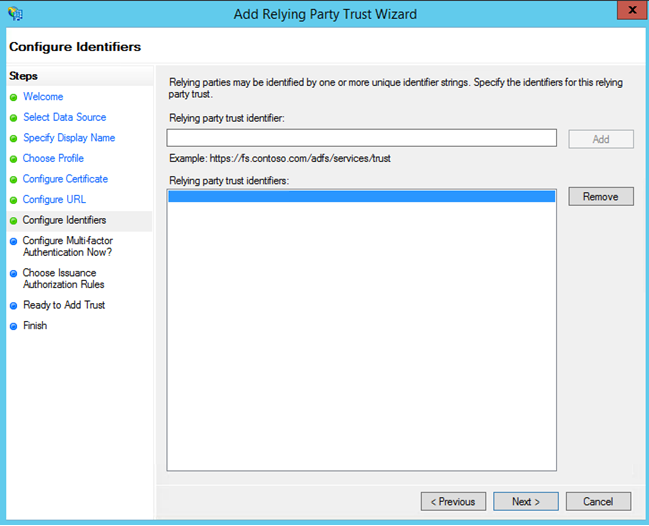
HTTPS est obligatoire dans l’adresse.
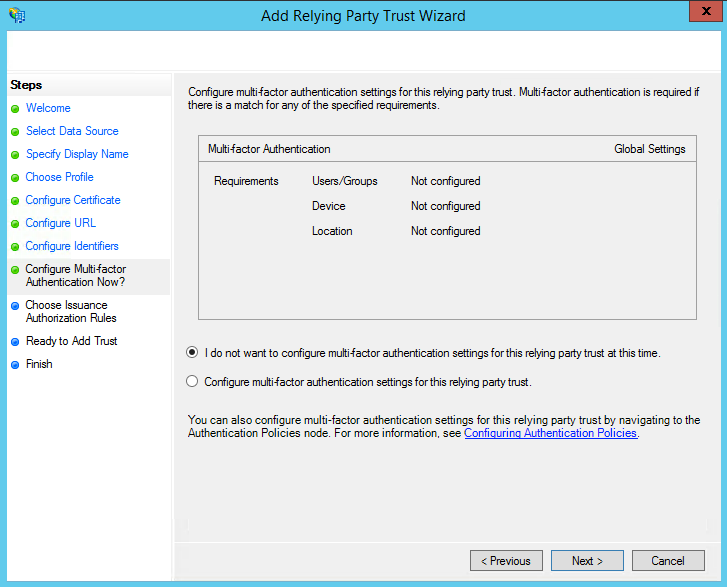
Sur l’écran suivant, vous pouvez configurer l’authentification multifacteur, mais cela dépasse le cadre de ce guide.
Sur l’écran suivant, sélectionnez le bouton radio Permit all users to access this relying party (Permettre à tous les utilisateurs d’accéder à cette partie utilisatrice).
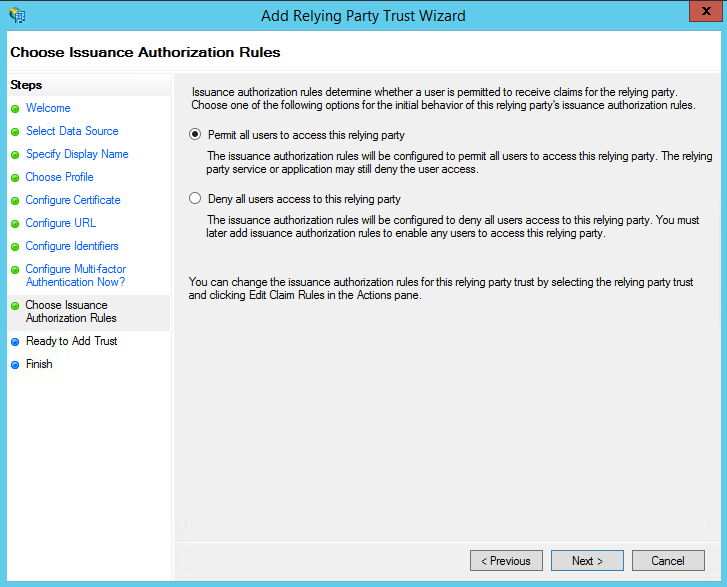
Sur les deux écrans suivants, l’assistant affichera une vue d’ensemble de vos paramètres. Sur le dernier écran, utilisez le bouton Fermer pour quitter et ouvrir l'éditeur des règles de claims .
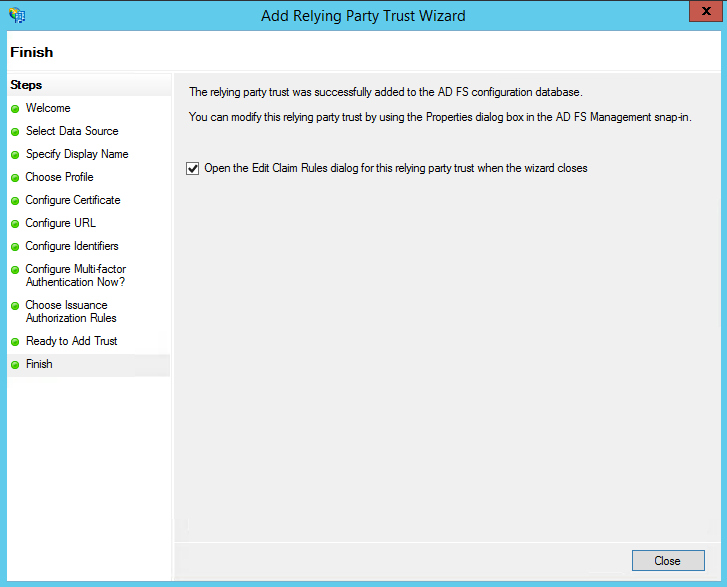
Étape 2 : Créer des règles de revendication
Une fois que l’approbation de la partie utilisatrice a été créée, vous pouvez créer les règles de revendication.
Pour créer une nouvelle règle, cliquez sur Ajouter une règle . Créez une règle Envoyer les attributs LDAP en tant que revendications .
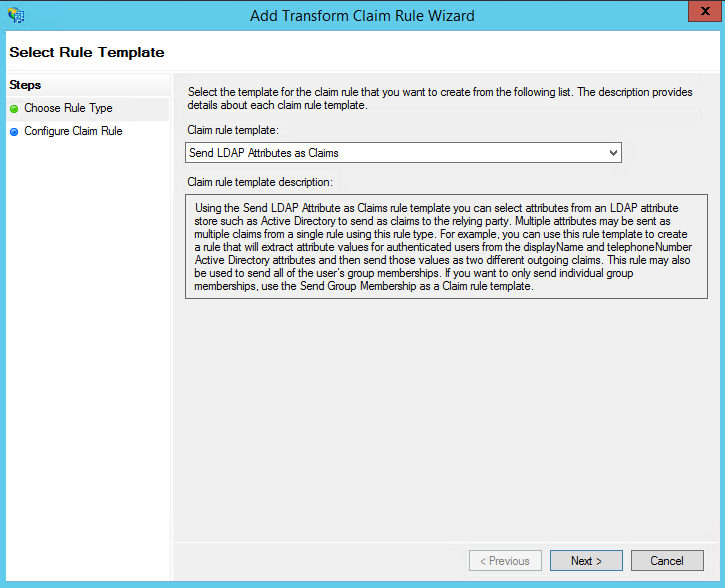
Sur l’écran suivant, en utilisant Active Directory comme magasin d’attributs, procédez comme suit :
Dans la colonne Attributs LDAP, sélectionnez E-Mail Addresses (Adresses électroniques).
Dans Type de revendication sortante , sélectionnez Adresse e-mail .
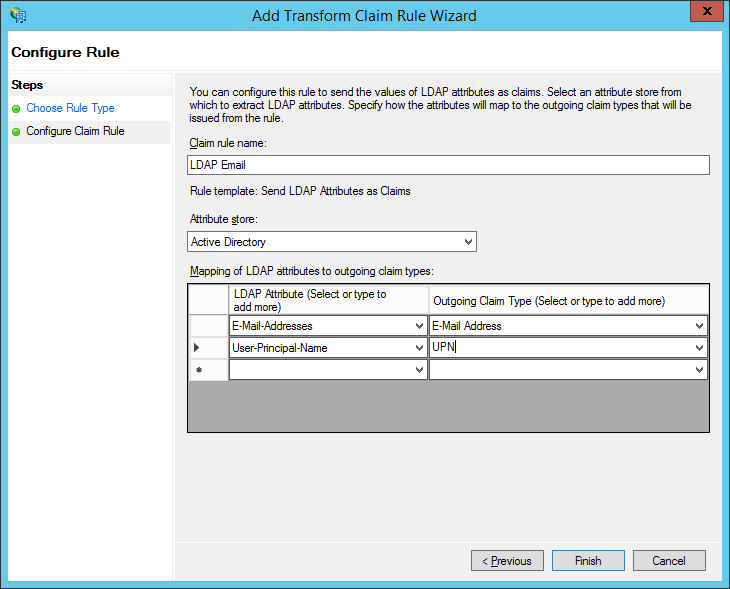
Répétez l’étape pour UPN.
Cliquez sur OK pour enregistrer la nouvelle règle.
Étape 3 : Configuration de BriefCam
Après avoir configuré l’ADFS, vous devez configurer votre instance de BriefCam pour vous authentifier à l’aide de SAML.
Vous utiliserez l’URL complète de votre serveur ADFS avec le endpoint SAML comme URL SSO.
L’empreinte digitale sera celle du certificat de signature de token installé dans votre instance ADFS. Dans l’utilitaire de certificat de Windows, cette fonction est également appelée empreinte SHA-1.
Exportez le certificat de signature du jeton ADFS (sur le serveur ADFS) dans PowerShell en tant qu’admin :
$certRefs=Get-AdfsCertificate -CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes(« c:\foo.cer », $certBytes)
Copiez
c:\foo.cersur le serveur BriefCam.Lancez mmc.
Fichier -> ajoutez et supprimez les snap ins .
Certificats -> ajouter -> compte d’ordinateur -> ordinateur local .
Allez dans Certificates -> Personal -> Certificates .
Faites un clic droit sur Certificats et sélectionnez Toutes les tâches -> Importer
foo.cer.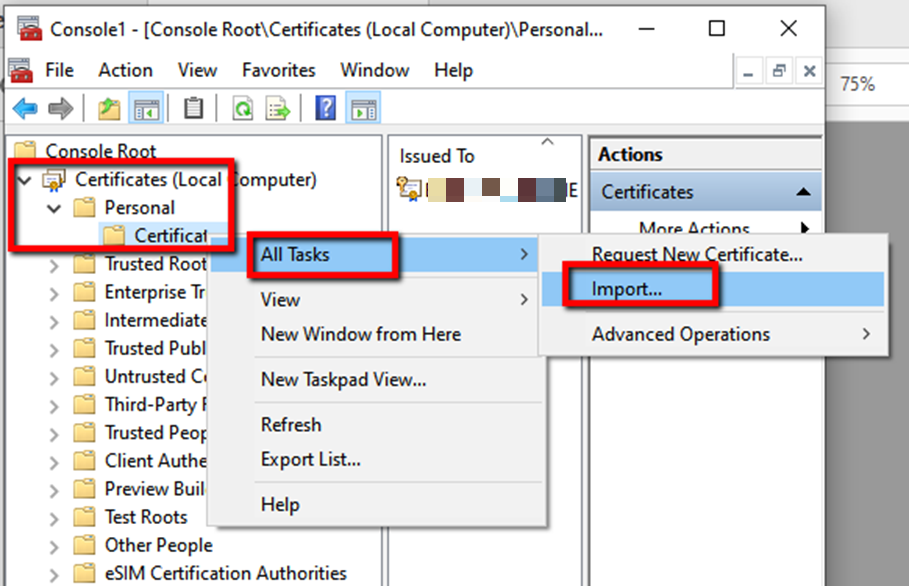
Double-cliquez sur le nouveau certificat, allez dans l’onglet détails et copiez l’empreinte du certificat.
Collez l’empreinte dans un éditeur de texte, supprimez les espaces, puis copiez et collez-la dans la section ProWebAPI dans le champ Web admin > Settings SamlCertificate (Paramètres SamlCertificate) .
Configurez les champs suivants dans les paramètres d’environnement BriefCam Administrator Console :
SamlLoginUrl = https:// <ADFS Server address>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = URL de déconnexion du serveur ADFS
SamlCertificate = <Certificat SAML>
Note
Conservez les valeurs par défaut des paramètres d’environnement ProWebApiAddress et ProWebClientAddress.
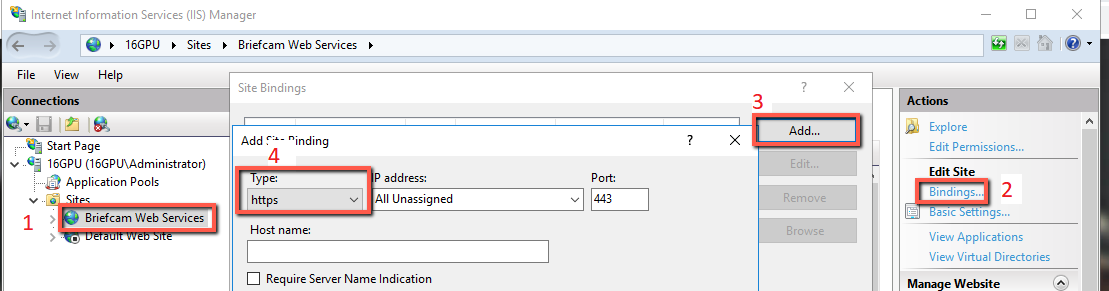
Dans le gestionnaire IIS sur l’ordinateur WebServices, accédez à BriefCam Web Services > Liaisons > Ajouter, dans le menu déroulant Type , sélectionnez https et cliquez sur OK.
Redémarrer les services IIS (en ouvrant les services Windows, en cliquant avec le bouton droit de la souris sur World Wide Web Publishing Service (service de publication World Wide Web) et en cliquant sur Restart (Redémarrer).
Vous devriez maintenant être configuré et prêt à partir. Pour tester, exécutez : https://localhost/authenticationApi/RequestAuthenticationRoute
Si vous avez été redirigé vers la page de connexion, que vous vous êtes connecté et que vous avez reçu un retour valide (identifiant de session et nom d’utilisateur), félicitations, vous avez survécu à ce guide.
Sinon, assurez-vous d’avoir suivi toutes les étapes correctement.