権限
カメラの権限
注意
この機能はハブには適用されません。これは、サイトおよびスタンドアローンデプロイメントにのみ関連します。
デフォルトでは、すべてのユーザーはEveryoneグループを介してすべてのカメラに対する権限を持ちます。
特定のユーザーまたはグループのみにカメラへのアクセスを許可する場合:
左側のペインで、Users & Groups(ユーザーとグループ)をクリックします。
Groups(グループ)セクションに移動します(画面解像度によっては、Groups(グループ)セクションまで下にスクロールする必要がある場合があります)。
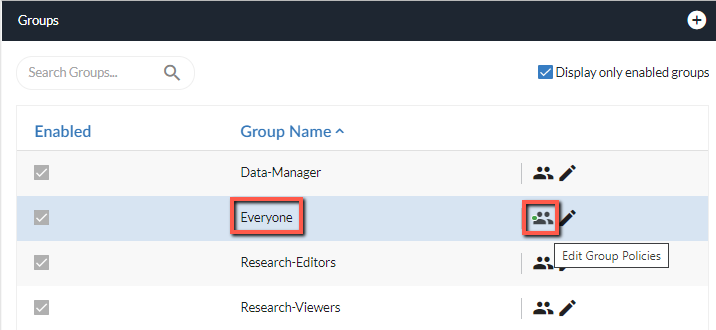
Everyoneグループから、権限アイコン(
 )をクリックします。
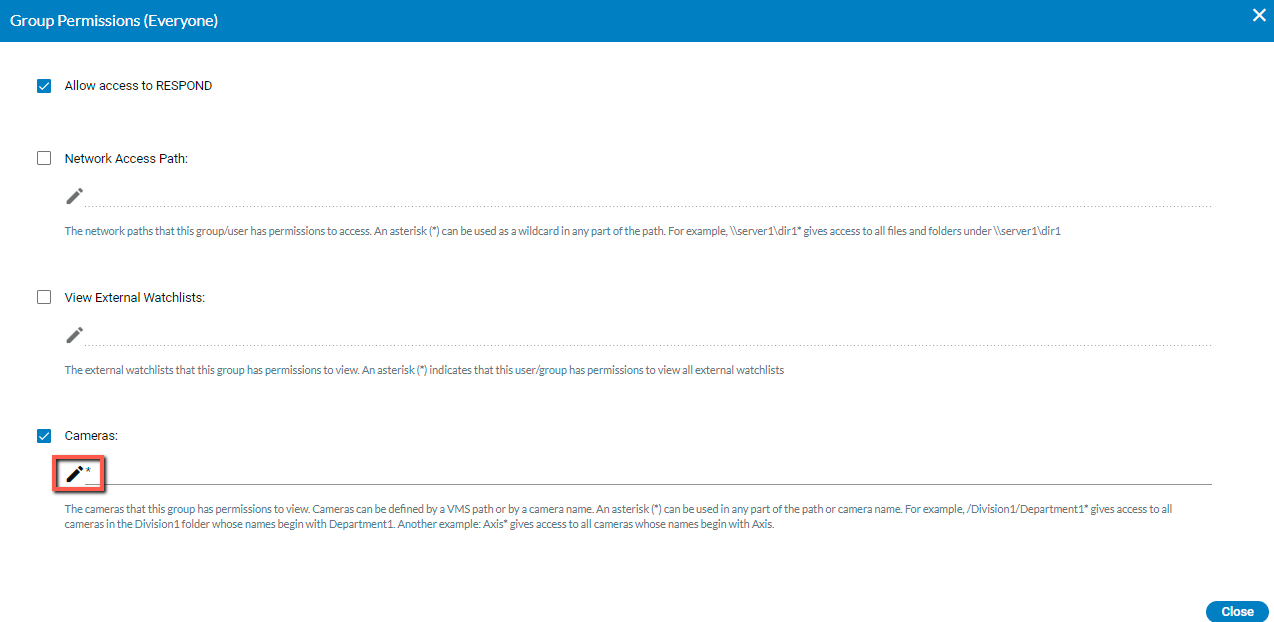
Group Permissions(グループ権限)画面で、Cameras(カメラ)セクションに移動し、編集アイコンをクリックします。
アスタリスクの右側にあるゴミ箱アイコンをクリックして、アスタリ(*)クを削除します。
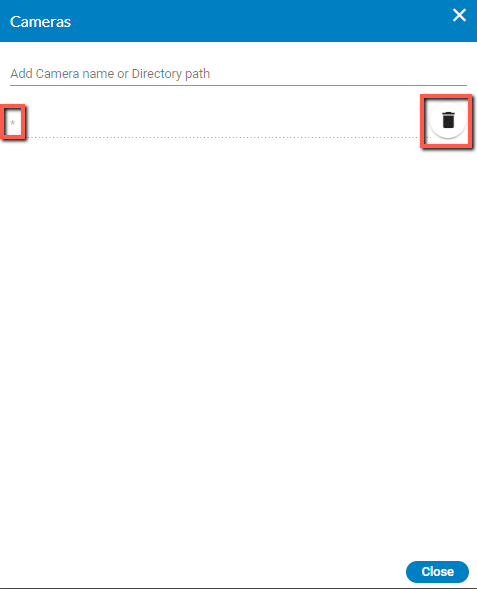
閉じるをクリックし、閉じるを再度クリックします。
Users & Groups(ユーザーとグループ)セクションから、ユーザーまたはグループの権限アイコンをクリックし、Add Camera name(カメラ名またはディレクトリパスを追加)をクリックして、ユーザーまたはグループが表示する権限を持つカメラを追加します(上の画像を参照)。カメラは、VMSパスまたはカメラ名で定義できます。パスまたはカメラ名のどの部分にもアスタリスク(*)を使用できます。例えば、/Division1/Department1*では、名前がDepartment1で始まるDivision1フォルダー内のすべてのカメラにアクセスできます。もう1つの例:Axis*は、名前がAxisで始まるすべてのカメラにアクセスできます。
読み取り/書き込み権限を使用してアクセスをさらに制限する場合は、Camera Management(カメラ管理)セクションで、各ユーザーまたはグループの権限アイコンをクリックして、関連するカメラを各ユーザーまたはグループに割り当てます。以下は、カメラベースの権限に関する追加情報です。
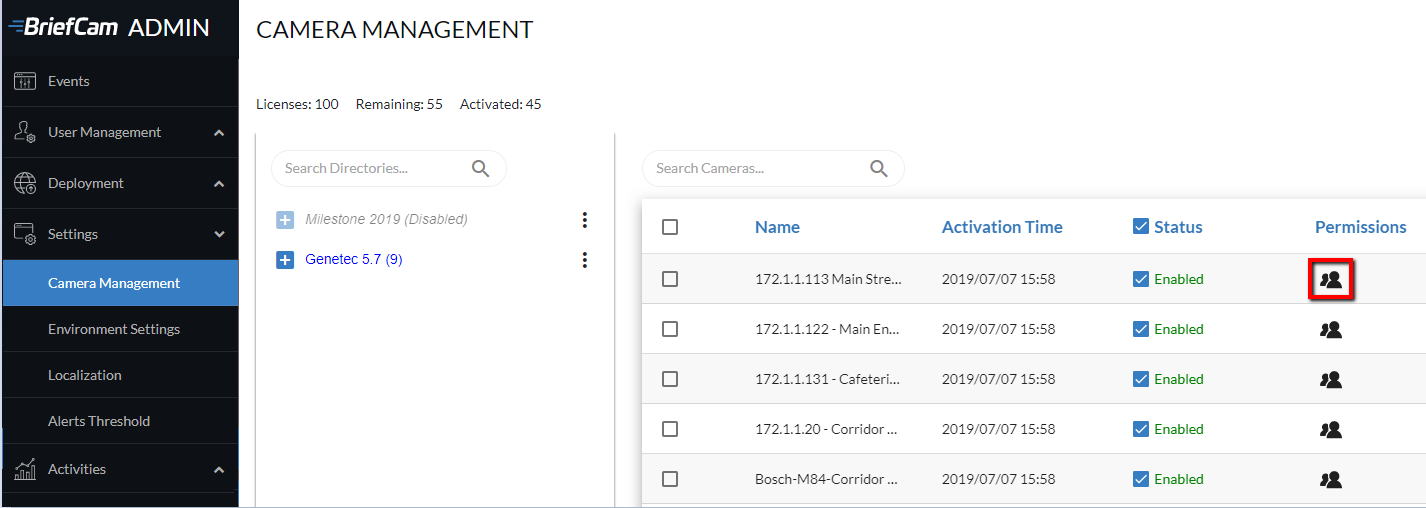
複数のカメラを選択している場合、画面の右上隅にある権限アイコンをクリックすると、複数のカメラに同時に権限を割り当てることができます。
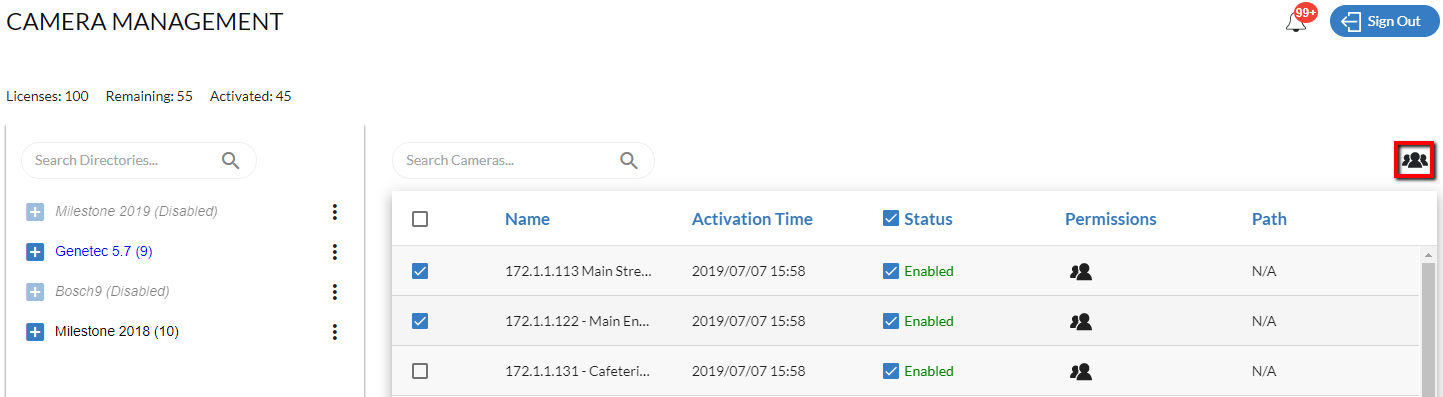
注記
複数のカメラに同時に権限を適用すると、以前にこれらのカメラに割り当てられていた権限が上書きされます。
カメラの権限アイコンをクリックすると、次の画面が表示され、このカメラの権限を持つユーザーやグループが表示されます。
カメラのグループに同時に権限を適用すると、このダイアログは空になります。
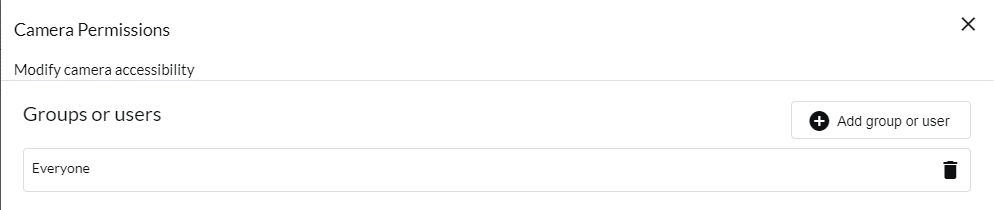
グループまたはユーザーの追加ボタンをクリックして、次の画面を開きます。ユーザーまたはグループをクリックし、その特定のユーザーまたはグループに割り当てる権限を選択し、Apply permissions(権限の適用)ボタンをクリックします。
権限を定義するすべてのユーザーまたはグループに対して、権限を適用ボタンをクリックする必要があります。
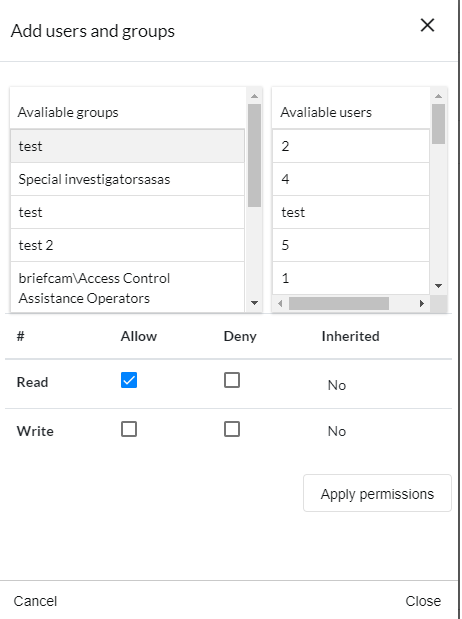
Write(書き込み)権限を割り当てると、ユーザー/グループは、リクエストの処理や、このカメラからの参照元の作成など、カメラ由来のエンティティを作成できます。読み取り権限を割り当てると、ユーザー/グループはカメラが存在するかどうかを確認し、元のビデオまたはライブストリームを取得できます。
ユーザー/グループの権限
注意
この機能はハブには適用されません(「RESPONDへのアクセスを許可する」チェックボックスを除く)。その他の機能は、サイトおよびスタンドアローンデプロイメントにのみ関連します。
BriefCam 個々のユーザーまたはグループごとに一連の権限を定義できます。
ユーザー権限アイコン またはグループ権限アイコンをクリックして、次の3つのアイテムの権限を割り当てます。
ユーザーが1つ以上の権限を持っている場合、権限アイコンの横に緑色のドットが表示されます。
モジュールへのアクセス
RESPONDへのアクセスを許可するチェックボックスを使用して、特定のユーザーやグループに対してRESPONDモジュールへのアクセス権限を割り当てます。
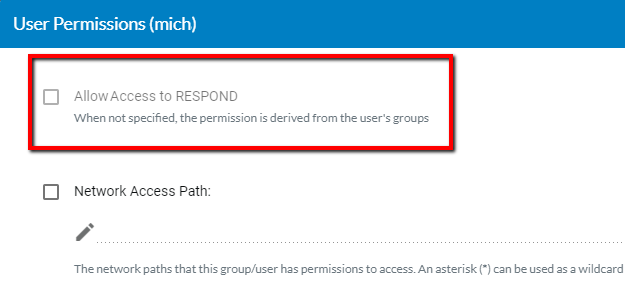
このチェックボックスが選択されていない場合、これらのユーザーやグループに対してRESPONDモジュールはグレーで表示されます。
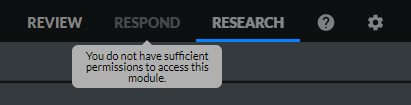
このポリシーには、次のルールが適用されます。
Everyoneグループは、すべてのユーザーにRESPONDの権限を付与します。これを変更するには:
Everyoneグループのチェックボックスのチェックを外します。
特定のユーザーまたは特定のグループのチェックボックスをチェックします。
特定のユーザーがRESPONDルールなどの既存のアセットのオーナーであり、このユーザーに対してこのモジュールが制限されている場合、すべてのアセットはシステムに残り、他のユーザーがアクセスできます。ユーザーがRESPONDモジュールへのアクセスを再許可された場合、ユーザーは中断したところから続行できます。RESPONDモジュールへのアクセスを制限する前に、ユーザーがルールを設定していないことを確認することをお勧めします。
ユーザーがクライアントにログインしている間に権限が変更された場合、その変更は次回のユーザーログインまたはブラウザの更新時に適用されます。
ネットワークアクセスパス
注記
ネットワークパスは、次のプラットフォームエディションでのみサポートされています:BriefCam InvestigatorおよびProtect。Rapid ReviewまたはInsights editionをご使用の場合は、ネットワークパスはサポートされていません。
ユーザーがアクセス権限を持つネットワークパス。
Network(ネットワーク)タブを有効にするには、clientEnableTabNetwork環境設定をtrueに設定します。
そのフォルダーのサブフォルダーとファイルに完全にアクセスできるようにするには、パスの最後にアスタリスクの(*)ードを追加する必要があります。
特定のサブフォルダーに権限を付与する場合は、最初にフルパスをUploadedVideoLocations環境設定で定義する必要があります。
たとえば、department1とdepartment2の2つのサブフォルダーを含むdepartmentsフォルダーがある場合です。また、user1にdepartment 1フォルダーへのアクセスのみを許可し、user2に両方のフォルダーへのアクセスを許可するには、次の手順を実行します。
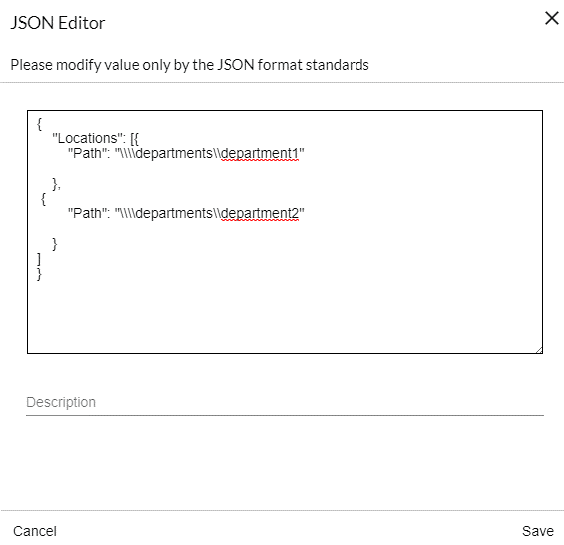
UploadedVideoLocations環境設定で、2つの別々のパスを定義します:\\departments\department1と\\departments\department2。設定でJSONファイルはこのように見えるはずです:
Users & Groups(ユーザーとグループ)画面で、いずれかのユーザーの権限アイコンをクリックします。以下の例では、アイコンに「
user1(この例で定義されたユーザー)」のマークが付けられています。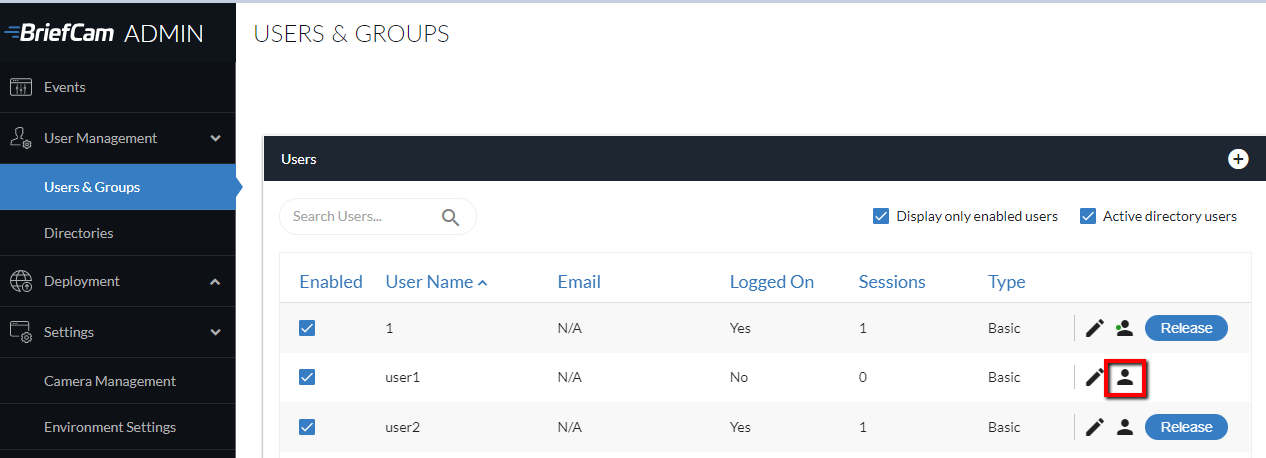
Network Access Path(ネットワークアクセスパス)チェックボックスを選択し、編集
 (編集)アイコンをクリックします。
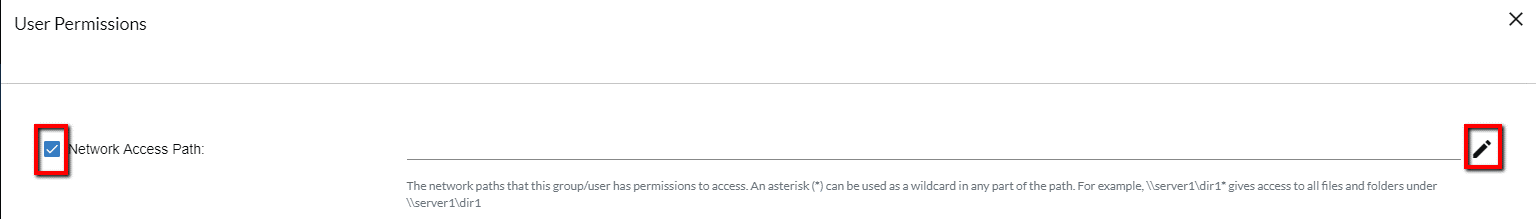
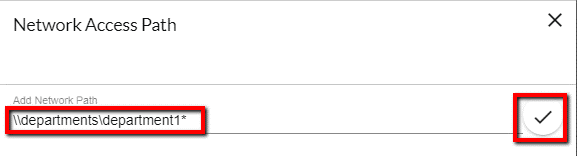
Add Network Path(ネットワークパスの追加)フィールドに、department 1へのパスを入力します:\\departments\department1* (JSONファイルで行ったように、スラッシュを2倍にする必要はありません)。
許可を適用するには、必ずチェックマークをクリックしてください。
新しいビデオファイルをケースに追加すると、Network(ネットワーク)タブで
user1、フォルダー内のすべてのフォルダーとファイルをdepartment1表示できます。では、権限アイコンをクリックし
user2、次のネットワークパスを追加します。\\departments*ネットワークタブで
user2は、両方のフォルダー(department1、department2)とそのサブフォルダーおよびファイルを表示できます。ただし、user2、環境設定で最初に定義されていない限り、department3(例えば)表示することはできません。
以下も参照: NASの設定
外部ウォッチリストの表示
ユーザーが閲覧権限を持つ外部ウォッチリスト。
カメラ
このユーザーが閲覧権限を持つカメラ。カメラは、VMSパスまたはカメラ名で定義できます。パスまたはカメラ名のどの部分にもアスタリスク(*)を使用できます。例えば、/Division1/Department1*Division1フォルダー内のすべてのカメラにアクセスでき、名前がDepartment1で始まります。別の例:Axis* Axisで始まる名前のすべてのカメラにアクセスできます。
詳細については、のセクカメラの権限ションを参照してください。
カスタム分類のトレーニングを許可
このチェックボックスを選択すると、ユーザーまたはグループがカスタム分類を作成およびトレーニングできるようになります。詳しくは、を参照してくCustom ClassifID機能の有効化と設定ださい。