Vilka är de viktigaste intressenterna i GDPR när det gäller videoövervakning?
När det gäller GDPR och videoövervakning finns det tre kategorier av intressenter. Detta avsnitt av dokumentet definierar varje intressent och beskriver deras respektive ansvar avseende GDPR.
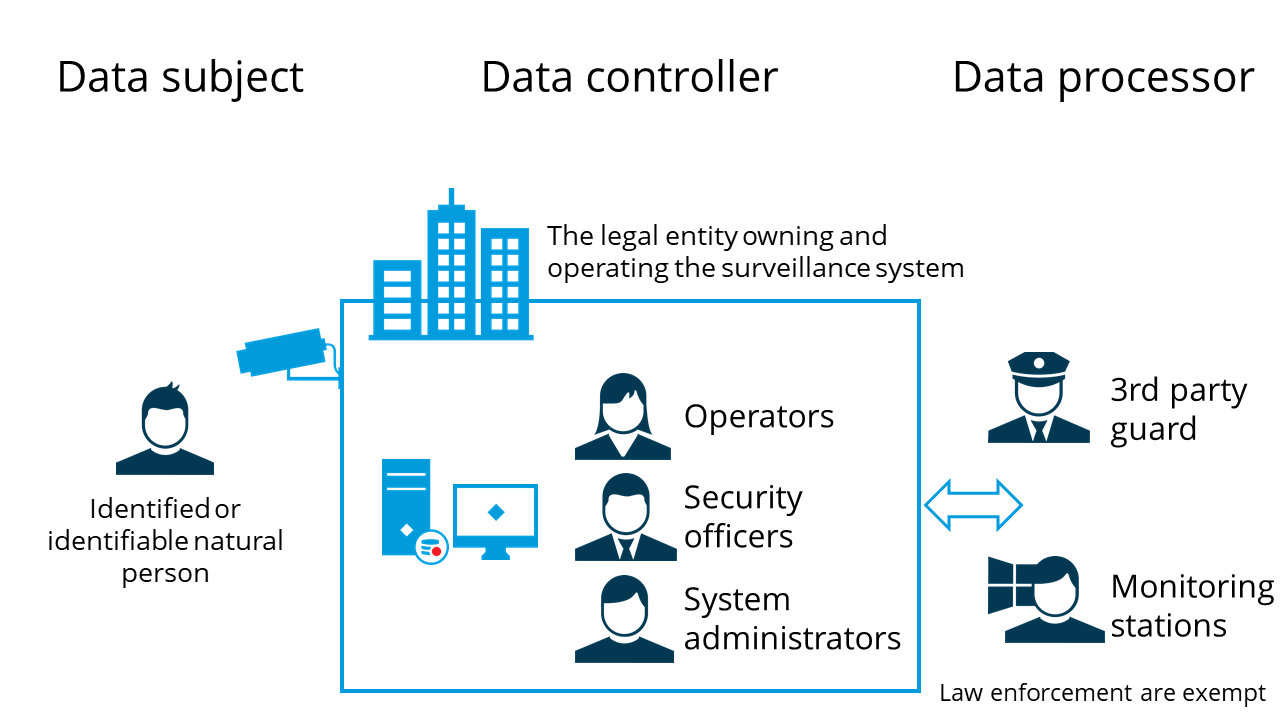
Registrerad
En registrerad är en person vars personuppgifter samlas in, lagras eller behandlas.
Registrerade personer är de visade objekten i videoövervakning, oavsett om det är avsiktligt eller oavsiktligt.
Registrerade är också alla registrerade personer som deltar i driften av VMS, till exempel operatörer eller namngivna tredjepartsvakter.
Huvudsyftet med GDPR är att skydda personuppgifterna för dessa registrerade.
Rättigheter för registrerade
Artiklarna 12 till 23 i GDPR omfattar den registrerades rättigheter.
Av dessa är de rättigheter som är mest relevanta i samband med videoövervakning:
Registrerad persons begäran
Ditt företag måste ha en process för att hantera förfrågningar om den registrerades rättigheter, till exempel verkställa passagebegäran. En sådan begäran måste behandlas inom rimlig tid. Enligt artikel 12 (3) i GDPR är detta ”utan onödigt dröjsmål och i alla händelser inom en månad från mottagandet av begäran”. Det rekommenderas att använda en mall för den registrerades begäran för att dokumentera sådana begäranden, eftersom det kan vara viktigt i ett GDPR-ärende hos nationella dataskyddsmyndigheter. För en exempelmall för en Data Subject Request, se Milestone Mall för Data Subject Request.
Videoövervakningspolicyn beskriver den registrerades begäran (se Bilaga: Policy för videoövervakning).
Vad är personuppgifter?
För att följa GDPR måste du veta vad personlig data är och begränsa insamlingen av denna data till enbart vad som är nödvändigt.
Enligt förordningen är personuppgifter all information som rör en identifierad eller identifierbar person.
En identifierbar person är någon som kan identifieras direkt eller indirekt, genom hänvisning till en identifierare såsom:
Ett namn
Ett identifieringsnummer
Platsdata
Online-identifierare såsom IP-adresser eller cookie-identifierare
Användardata
Videobilder
eller en eller flera faktorer som är specifika för personens fysiska, fysiologiska, genetiska, mentala, ekonomiska, kulturella eller sociala identitet
Personuppgifter är all typ av information som direkt eller indirekt kan användas för att identifiera en fysisk person (den registrerade). Detta är data som kan användas för att identifiera visade objekt i videoövervakning, oavsett om denna data samlats in avsiktligt eller oavsiktligt.
Personuppgifter som skyddas av GDPR är:
Data som behandlas av IT-produkten eller den IT-baserade tjänsten (till exempel en persons namn och adress, videobild, betalningsuppgifter, hälsodata).
Data som oavsiktligt produceras när produkten eller tjänsten används (till exempel användardata, loggfiler, statistiska data, data för auktorisering, konfigurationsdata). Dessa data kan vara personuppgifter om användarna av tjänsten, personuppgifter om de personer som använder produkten eller tjänsten (detta kan inkludera både personal hos tjänsteleverantören och personal hos användarna av produkten eller tjänsten), eller integritetsrelevanta konfigurationsdata (se Personuppgiftsansvarig).
Personuppgifter definieras som all information som rör en identifierad eller identifierbar fysisk person eller registrerad person, till exempel:
|
|
Dessa data är inte nödvändigtvis bara en direkt relation till objektet. Personuppgifter kan också vara en kvasiidentifierare. Kvasiidentifierare är information som inte i sig är unika identifierare men som är tillräckligt väl korrelerad med något så att de kan kombineras med andra kvasiidentifierare för att skapa en unik identifierare. Kvasiidentifierare är särskilt viktiga när det gäller särskilda kategorier av personuppgifter.
Särskilda kategorier av personuppgifter omfattar uppgifter om ras och etniskt ursprung, politiska åsikter, religiös eller filosofisk övertygelse, medlemskap i fackförening, genetiska uppgifter, biometriska uppgifter, uppgifter om hälsa eller uppgifter om sexualliv eller sexuell läggning, till exempel:
|
|
Detta är de personuppgifter som potentiellt samlas in av ett videoövervakningssystem:
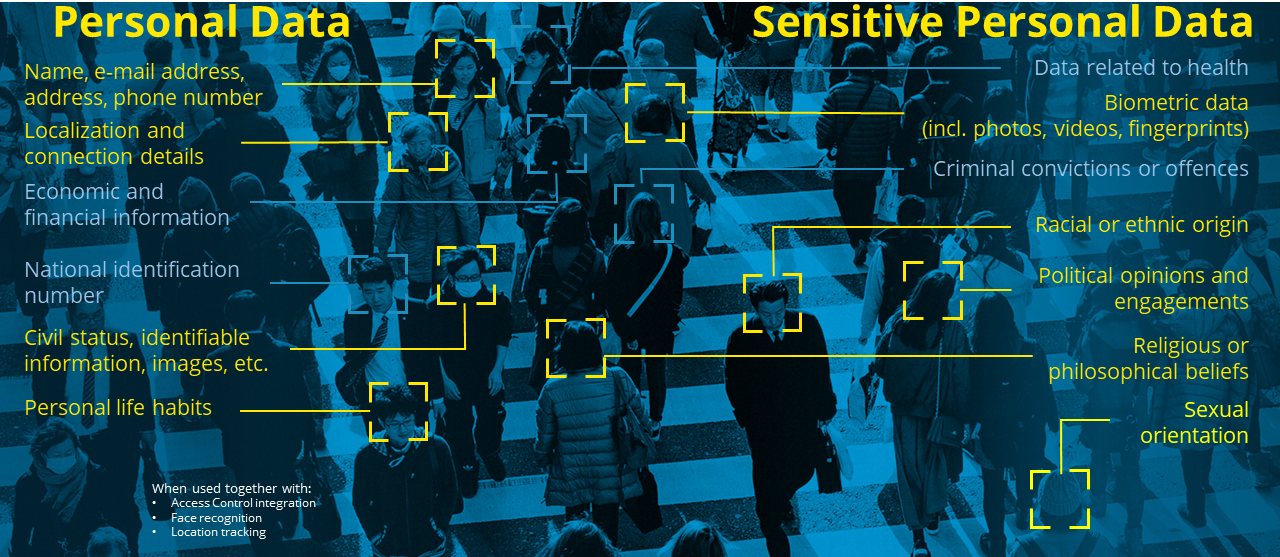
Vilka typer av beskrivningar av personuppgifter som lagras av XProtectomfattas av GDPR?
Personuppgifter är alla typer av information som direkt eller indirekt kan användas för att identifiera en fysisk person (den registrerade). Detta kan vara videoövervakningsströmmar, en enskild bild eller en videosekvens kombinerad med platsinformation från kameror och/eller kartor med lager, en passersystemsintegration som identifierar ett personligt passerkort och kombinerar det med en specifik plats, eller data från License Place Recognition (LPR) med eller utan platsdata.
Särskilda kategorier av personuppgifter är när videoövervakningen är nära sjukhus (relaterad till hälsoinformation), fängelser (straffrättsliga domar), politisk aktivitet (fackföreningsmedlemskap), religiös aktivitet eller bilder som avslöjar sexuell läggning (till exempel gaybarer).
Personuppgifter avser även användardata (operatör, förman och administratör) aktivitet och revisionsloggning. Detta inkluderar XProtect Smart Client personliga användarloggar, inklusive inloggnings-/utloggningstidstämplar och granskningsloggning av tillgängliga videoströmmar, ljud eller metadata, såväl som uppspelning och export av inspelningar.
Se Inneboende risker med att använda VMS för att säkerställa att du inte inkräktar på personliga rättigheter.
Datakontrollant
I samband med videoövervakning äger och driver de registeransvariga videoövervakningssystemen. Personuppgiftsansvariga är den juridiska person som samlar in, behandlar och delar data om den registrerade.
Vilket ansvar har den registeransvarige?
Registeransvariga är skyldiga att respektera dataskyddsprinciper och uppfylla vissa specifika skyldigheter. Den registeransvarige måste vidta lämpliga tekniska och organisatoriska åtgärder för att säkerställa och kunna visa att behandlingen utförs i enlighet med GDPR. Detta inkluderar även:
Tillämpa och upprätthålla informationssäkerhetspolicyer och -procedurer för att skydda personuppgifter. Sådana interna riktlinjer och processer bör godkännas på högsta nivå inom organisationen och därför vara bindande för all personal.
Upprätthålla en översikt över register över personuppgifter och behandlingsflöden, till exempel register över behandlingsaktiviteter (artikel 30, GDPR) och en förteckning över system och arkiv som hanterar personuppgifter (den XProtect VMS-system och andra system som lagrar personuppgifter såsom personalregister, avtal med personuppgiftsbiträden osv., inklusive information om hur och var personuppgifter flödar). För en exempelmall för en post för bearbetningsaktiviteter, se mallen Record of Processing Activities.
Införa mekanismer som verkställer interna riktlinjer och processer, inklusive klagomålsförfaranden, för att göra sådana riktlinjer effektiva i praktiken. Detta innefattar att skapa medvetenhet om dataskydd samt utbildning och instruktioner för personalen. Utbildning i medvetenhet finns på: https://milestonesys.fuseuniversal.com/.
Definiera videoövervakningspolicyn (se Bilaga: Policy för videoövervakning). Denna policy måste hänvisa till nationell lagstiftning om videoövervakning.
Genomföra konsekvensbedömningar avseende dataskydd, särskilt för viss uppgiftsbehandling som anses medföra särskilda risker för de registrerades rättigheter och friheter, till exempel på grund av sin art, sin omfattning eller sitt syfte (se Bilaga: Konsekvensanalys avseende dataskydd).
Se till att de antagna åtgärderna är öppna för insyn för de registrerade och för allmänheten i allmänhet. Insynskraven bidrar till de registeransvarigas ansvarsskyldighet (till exempel offentliggörande av integritetspolicyer på internet, insyn i interna klagomålsförfaranden och offentliggörande i årsrapporter).
Offentliggöra information om rätten till information (se Bilaga: Meddelande på plats). Detta meddelande informerar berörda personer om syftet med övervakningen, vem som lagrar de uppgifter som samlas in (registeransvarig) och lagringspolicyn.
Tilldela ansvar för dataskydd till utsedda personer med direkt ansvar för att deras organisationer efterlever dataskyddslagar. Utse i synnerhet uppgiftsskyddsombudet.
Dataskyddsombud
Varje organisation måste ha ett utsett uppgiftsskyddsombud eller åtminstone en person med ansvar för integritetsfrågor.
Från början bör planerna på att installera eller uppdatera ett videoövervakningssystem meddelas uppgiftsskyddsombudet.
Uppgiftsskyddsombudet bör rådfrågas i samtliga fall och i god tid i alla frågor som rör skyddet av personuppgifter som behandlas när tjänsten tillhandahålls eller används.
Uppgiftsskyddsombudet bör involveras i alla skeden av beslutsfattandet.
Uppgiftsskyddsombudets ansvar omfattar följande:
Delta i att definiera videoövervakningens affärsändamål, till exempel brottsförebyggande, bedrägeridetektering, produktkvalitetskontroll eller folkhälsa och säkerhet, och så vidare.
Kommentera organisationens utkast till videoövervakningspolicy, inklusive dess bilagor, (se Bilaga: Policy för videoövervakning), och rätta till misstag och föreslå förbättringar
Bistå vid kommunikation med nationella eller regionala dataskyddsmyndigheter
Kontrollera avtal med tredje part när data delas. Det vill säga att underhålla och hantera avtalet om personuppgiftsbiträde (se Bilaga: Avtal om dataprocessor)
Utarbetande av efterlevnadsrapporter och genomförande av revisioner för att erhålla tredjepartscertifiering som godkänner de interna åtgärder som antagits för att säkerställa efterlevnad hanterar, skyddar och säkrar personuppgifter effektivt
Lagra och försäkra sig om att registret över behandlingsaktiviteter och konsekvensbedömningar avseende dataskydd (se Bilaga: Konsekvensanalys avseende dataskydd) uppdateras varje gång relevanta ändringar av uppgiftsskyddet görs i VMS. För en exempelmall för en post för bearbetningsaktiviteter, se mallen Record of Processing Activities.
Roller som personuppgiftsansvarig
Följande avsnitt beskriver respektive registeransvarigas ansvar:
Säkerhetsansvarig (VMS-förman)
Säkerhetstjänstemän eller förmän ansvarar för att genomdriva GDPR-kompatibel miljö. Säkerhetstjänstemännen måste:
Ange användarbehörigheter (se Hantering av användarbehörigheter)
Genomdriva utbildning om medvetenhet hos personalen (se Utbildning i dataskydd)
Kontakta dataskyddsombudet (DPO) om GDPR-brott misstänks, till exempel vid dataintrång av videomaterial (se Bilaga: GDPR-uppfyllelse)
Applicera och underhåll en hög generell säkerhetsnivå.
Hantering av användarbehörigheter
Vem ska ha tillgång till VMS-resurser?
Organisationer måste:
Begränsa användarnas tillgång till ett litet antal tydligt identifierade personer på basis av behovsenlig behörighet.
Underhåll användarloggar för användaråtkomst och aktiviteter.
Åtkomstbehörigheter måste begränsas till ett litet antal tydligt identifierade personer på en strikt behovsstyrd basis. Säkerställ att behöriga användare bara kan tillgå de data som deras tillgångsbehörigheter refererar till. Passersystemprinciper bör definieras enligt principen om ”minsta privilegium”: användarbehörighet bör endast ges till de resurser som är absolut nödvändiga för att de skall kunna utföra sina uppgifter.
Notera
När du delar en dator, Milestone rekommenderar att VMS-operatörer inte delar inloggningskontot med Windows. Varje operatör bör ha ett individuellt konto.
Notera
Dessutom bör VMS-operatörer inte välja att komma ihåg sitt lösenord vid inloggning till VMS-systemet.
Endast säkerhetstjänstemannen, systemadministratören eller annan personal som särskilt utsetts av säkerhetstjänstemannen för detta ändamål bör kunna bevilja, ändra eller ogiltigförklara tillträdestillstånd för alla personer. Alla bestämmelser, ändringar eller ogiltigförklaringar av tillgångsbehörigheter måste göras i enlighet med de kriterier som fastställts i videoövervakningspolicyn (se Bilaga: Policy för videoövervakning).
De som har tillgångsbehörigheter måste alltid vara tydligt identifierbara individer. Till exempel, inga generiska eller vanliga användarnamn och lösenord ska tilldelas ett utkontrakterat säkerhetsföretag som anställer flera personer för att arbeta för organisationen.
Videoövervakningspolicyn måste tydligt ange och dokumentera den tekniska arkitekturen för videoövervakningssystemet, vem som har tillgång till övervakningsvideon och för vilket ändamål, och vad dessa tillgångsbehörigheter består av. Du måste i synnerhet ange vem som har behörighet att:
|
|
Du måste dessutom se till att endast de som behöver tillgång till följande VMS-funktioner får dessa behörigheter:
|
|
Utbildning i dataskydd
All personal med tillgångsbehörigheter, inklusive utkontrakterad personal som utför den dagliga CCTV-verksamheten eller underhållet av systemet, bör få utbildning i dataskydd och bör känna till bestämmelserna i GDPR i den mån de är relevanta för deras uppgifter. Utbildningen bör särskilt uppmärksamma behovet av att förhindra att övervakningsvideo röjs för andra än behöriga personer.
Utbildningen av personalen är obligatorisk och måste omfatta:
Cybersäkerhet
Export av VMS-data
Video push
Utbildningen bör hållas när ett nytt system installeras, när betydande ändringar görs i systemet, när en ny person ansluter sig till organisationen samt regelbundet efteråt. För befintliga system bör den inledande utbildningen hållas under övergångsperioden och regelbundet därefter.
VMS-systemadministratör
Systemadministratörer är ansvariga för att konfigurera en GDPR-kompatibel systemmiljö. Systemadministratörer gör bland följande:
Applicera och underhåll en hög generell säkerhetsnivå.
Tillämpa en policy för säkert lösenord
Genomför säkerhetsrevisioner
Säkerställ att enheter spelar in enligt angivet syfte – till exempel vid händelse, rörelse, alltid på, och så vidare
Säkerställ att lagringstid för inspelnings- och granskningsloggar är inställd enligt lokal lag och det angivna syftet med VMS
Säkerställ användarhantering (lägg till och ta bort användare)
Säkerställ att kameror följer integritetslagar och inte spelar in områden som inte ska spelas in – maskera ut områden som inte ska spelas in
Kontakta dataskyddsombudet (DPO) om GDPR-brott misstänks, till exempel vid dataintrång av videomaterial (se Bilaga: GDPR-uppfyllelse)
VMS-operatör
VMS-operatörer måste följa processer och arbetsinstruktioner vid åtkomst av data i systemet, till exempel vid visning av video eller export av video, och så vidare.
För att uppfylla GDPR måste operatörer ha följande:
En allmän förståelse av GDPR och reglerna för dataexport
Utbildning i GDPR
Operatörerna bör ha lämplig utbildning i videoövervakningssystemet för att säkerställa att integriteten och andra grundläggande rättigheter för de registrerade som fångats på kamerorna inte kränks. De måste lära sig vad videoövervakningspolicyn definierar (till exempel förfaranden för videobevisutlämning), vem de ska kontakta om de är tveksamma (eskaleringspunktspersoner såsom förman eller dataskyddsombud), och så vidare (se Säkerhetsansvarig (VMS-förman)).
Hantera exporterad data
Export sker när det skett en incident som kräver delning av bevis med myndigheter. Om du har användarbehörigheter att exportera bevis så har du ansvaret när du hanterar det. Anledningen till att den är känslig beror både på innehållet och det faktum att uppgifterna lämnar övervakningssystemet. Sannolikt har det skett en incident som kan involvera brottslig verksamhet. Det kan också finnas känsliga privata detaljer i bevisen. När du exporterar den lagras den vanligtvis på någon typ av flyttbar lagring (USB-enhet, optisk disk osv.).
Om dessa uppgifter hamnar i fel händer kommer de registrerades integritet i bevisen att gå förlorad.
Du bör ha en tydlig process för export av bevis, som omfattar:
Vem kan exportera bevis?
Var lagras bevisen tills de överlämnas till myndigheterna?
Vem har tillgång till den?
Vilka format ska användas?
Om kryptering ska tillämpas (rekommenderas starkt)?
När förstörs bevisen?
Registeransvariga måste vidta tekniska och organisatoriska åtgärder för att skydda uppgifter som lämnar Milestone XProtect VMS. Sådana åtgärder skulle kunna vara:
Begränsa behörigheten att exportera videor och användarloggar till enbart specialpersonal
Överväg att kryptera data före eller efter att den exporteras
Tillämpa integritetsmasker innan du exporterar videodata, där det är lämpligt
Fysiskt skydda flyttbara media med personliga data på
Upprätta policyer som säkerställer att personlig data raderas från media enligt lagringstiden
Föra ett register över flyttbara media – vem exporterade vilka data till media? Till vem har det vidarebefordrats och i vilket syfte? Informeras mottagaren om att förstöra mediet eller återlämna det efter att syftet har uppnåtts? Osv.
Använd Windows-grupprinciper för att inaktivera USB-portar eller mediatillgång på klientdatorerna
Övervaka användarloggarna för obehöriga exporthändelser
Engagera anställda i dataskyddspolicyn
Rensa mediet ordentligt eller ta bort det fysiskt om det inte går att rengöra det (till exempel DVD-skivor)
Om det är nödvändigt att maskera ut delar av en kameravy från en videosekvens som kommer att delas med tredje part, bör VMS-operatören använda exportfunktionaliteten från Smart Client i stället för från XProtect Web Client därför att XProtect Web Client stöder inte integritetsmaskning.
Hantera exporterad data i aviseringar och e-post
Förutom exporter kan data även extraheras från VMS genom bilagor till anmälningar. Aviseringar är e-postmeddelanden som skickas till en angiven e-postadress. När en avisering skapas kan administratören välja att inkludera en uppsättning stillbilder eller en AVI för en sekvens. Eftersom bifogade stillbilder och AVI-sekvenser i aviseringar lämnar VMS, är de utanför VMS kontroll för användaråtkomst och lagring. Det rekommenderas att inte bifoga bilder eller AVI-sekvenser till e-postaviseringar. Om bilagorna är nödvändiga så måste du åtminstone säkerställa att det finns organisatoriska rutiner och kontroller för vem som tar emot e-postmeddelanden och hur de hanteras.
VMS-operatörer som använder en mobil enhet måste vara medvetna om att mediagallerier på deras enhet automatiskt kan säkerhetskopieras till Google- eller Apple-servrar om dessa är konfigurerade på enheten. I detta fall, om det finns bilder av identifierbara fysiska personer, kan detta leda till en olaglig överföring av uppgifter till ett tredjeland.
För att hantera detta bör du tillämpa integritets- och säkerhetspolicyer med MDM-programvara (Mobile Device Management) och upprätta skyddsåtgärder såsom de som anges i Policyer för att skydda användningen av mobila enheter.
Du bör även ha en tydlig process som omfattar:
Var lagras denna data?
Säkerställ att avsändande och mottagande e-postservrar kontrolleras av den organisation som är datakontrollant/dataprocessor för videoövervakningen. Mottagare bör i synnerhet inte vara e-postkonton på gratiskonton som Gmail eller Hotmail, och så vidare.
Vem har tillgång till den?
Vilka format ska användas?
Om SMTP-kryptering ska tillämpas?
Använd en SMTP/SMTPS-e-postserver. Du måste kryptera anslutningen mellan VMS och de utgående e-postservrarna, såväl som mellan avsändande och mottagande SMTP-servrar.
När förstörs denna data?
Milestone rekommenderar att lagringstiden för videodata i utgående och inkommande postlådor ska vara anpassad till mediadatabasens lagringstid eller till lagringstiden för larm som kan utlösas av samma händelser som orsakade aviseringen.
Lagringstiden i postlådorna behöver begränsas till en gräns som är rimlig för syftet bakom aviseringsprocessen.
Milestone rekommenderar att endast använda postlådor från datakontrollanten/dataprocessorn och att konfigurera automatisk radering av e-postmeddelanden efter att den angivna lagringstiden har uppnåtts.
Personuppgiftsansvariga/Personuppgiftsbiträden ska se till att dessa postlådor inte automatiskt arkiveras av e-postsystemet.
Överväganden gällande bevissäkring
Med funktionen bevissäkring kan klientoperatörer skydda videosekvenser, inklusive ljud och annan data, från att raderas vid behov, till exempel under en pågående utredning eller rättegång.
När de skyddas kan dessa data inte raderas, varken automatiskt av systemet efter systemets standardlagringstid eller i andra situationer, eller manuellt av klientanvändarna. Systemet eller en användare kan inte radera denna data förrän en användare med tillräckliga användarbehörigheter låser upp bevisen.
Du får bara behålla inspelningar låsta så länge det finns en giltig anledning att behålla inspelningarna, till exempel en pågående utredning. Att behålla inspelningar på obestämd tid överensstämmer inte med GDPR.
Överväganden gällande video push
Video push gör det möjligt för operatören att strömma live-video från en smartphone till VMS.
Video push är sannolikt mer påträngande än de mer standardiserade, stationära övervakningssystemen på grund av dess rörlighet.
Innan du bestämmer dig för att använda ett system med denna funktionalitet är det viktigt att du motiverar dess användning och överväger om det är proportionerligt, nödvändigt och tillgodoser ett trängande socialt behov. Det rekommenderas att du genomför en konsekvensbedömning avseende dataskydd för att visa att så är fallet. Se Bilaga: Konsekvensanalys avseende dataskydd.
När du använder enheter med video push-funktion är det viktigt att veta när och när det inte ska spelas in. Det är också viktigt att använda dessa enheter endast inom de angivna lokalerna för din videoövervakningsinstallation, dvs. det område som du har täckt med skyltar. Det är därför viktigt att tydlig skyltning visas, till exempel på en persons uniform, för att visa att inspelning sker.
Operatörer som använder dessa enheter bör få utbildning om var denna funktion kan användas och hur integriteten hos personer som spelas in med video push respekteras, såsom att inte spela in personer i privata eller utsatta situationer. Se Utbildning i dataskydd.
Personuppgiftsincident
GDPR definierar ett ”personuppgiftsbrott” som ”ett brott mot säkerheten som leder till oavsiktlig eller olaglig förstörelse, förlust, ändring, otillåtet avslöjande av - eller tillgång till - personuppgifter som överförs, lagras eller på annat sätt behandlas.”
I händelse av en säkerhetsöverträdelse måste uppgiftsskyddsombudet avgöra om det ska meddela dataskyddsmyndigheten och de registrerade som berörs, i enlighet med artiklarna 33 och 34 i GDPR.
Enligt artikel 33.1 i GDPR:
Vid en personuppgiftsincident ska den personuppgiftsansvarige utan onödigt dröjsmål och, om möjligt, senast 72 timmar efter att ha fått vetskap om den, anmäla personuppgiftsincidenten till den behöriga tillsynsmyndigheten i enlighet med artikel 55, såvida det inte är osannolikt att personuppgiftsincidenten medför en risk för fysiska personers rättigheter och friheter. Om anmälan till tillsynsmyndigheten inte görs inom 72 timmar ska den åtföljas av skälen till förseningen.
Om det anses nödvändigt måste den registeransvarige anslå meddelandet om dataintrång inom 72 timmar efter det att han eller hon informerats om överträdelsen (se Personuppgiftsincident). För en exempelmall för en Data Breach Notification, se Milestone Mall för Data Breach Notification. Den registrerade måste också informeras om personuppgiftsincidenten ”sannolikt kommer att medföra en hög risk för den enskildes fri- och rättigheter”.
Personuppgiftsbiträden som råkar ut för en personuppgiftsincident ska meddela den personuppgiftsansvarige, men har annars ingen annan anmälnings- eller rapporteringsskyldighet enligt GDPR.
För information om uppgiftsskyddsombudets övriga ansvarsområden, se Datakontrollant.
Dataprocessor
Om en organisation lägger ut hela eller delar av sin videoövervakningsverksamhet på entreprenad till en tredje part (ett personuppgiftsbiträde), förblir den ansvarig för efterlevnad av GDPR som personuppgiftsansvarig. Till exempel, säkerhetsvakter övervakar live-övervakningsvideo i receptionsområdet hos en organisation som arbetar för ett privat företag till vilket organisationen outsourcar uppgiften att övervaka live. I detta fall måste organisationen säkerställa att säkerhetsvakterna utför sin verksamhet i enlighet med GDPR.
För att följa GDPR måste tredje parts databehandlare (exklusive brottsbekämpande):
Uppfylla samma krav som operatören (se VMS-operatör)
Underteckna och följa ett Personuppgiftsavtal (se Bilaga: Avtal om dataprocessor).