Кои са ключовите заинтересовани страни на GDPR във връзка с видеонаблюдението?
Що се отнася до GDPR и видеонаблюдението, има три класа заинтересовани страни. Този раздел на документа определя всяка заинтересована страна и описва съответните им отговорности по отношение на GDPR.
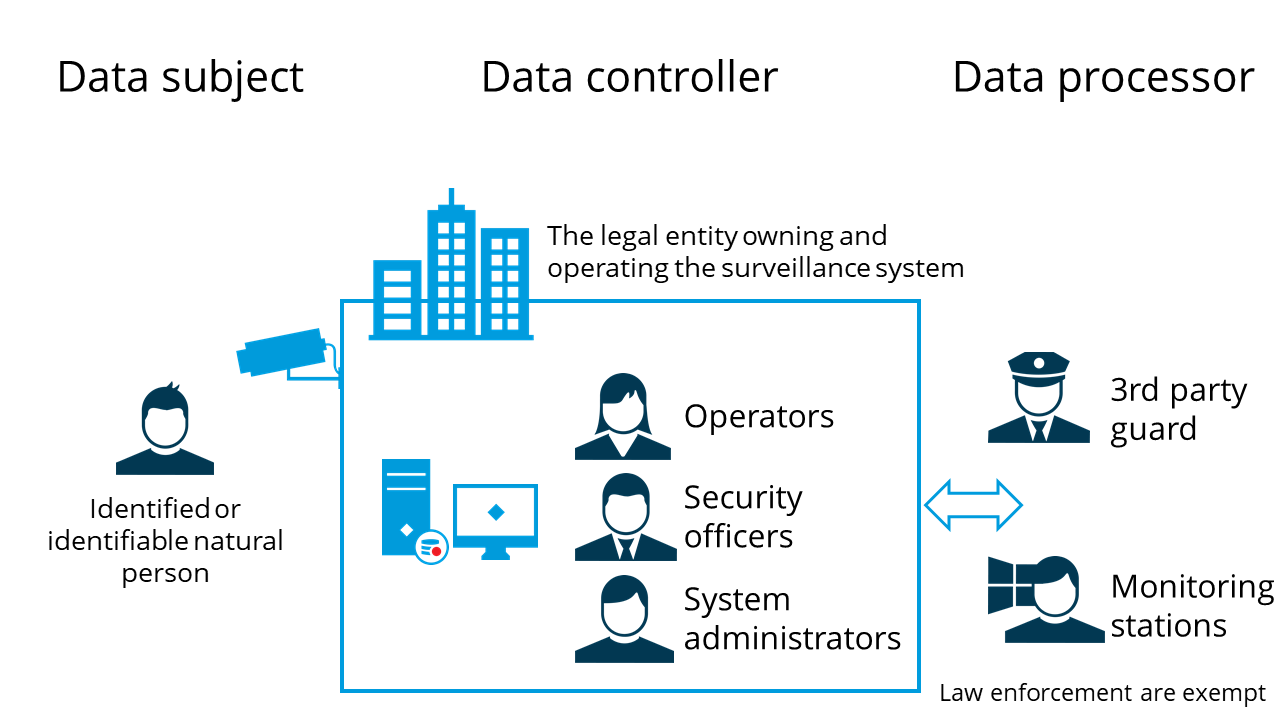
Субект на данните
Субект на данни е всяко лице, чиито лични данни се събират, съхраняват или обработват.
Субектите на данните са наблюдаваните обекти на видеонаблюдение, независимо дали са умишлени или случайни.
Субектите на данните са също така всяко регистрирано лице, участващо в работата на VMS, например оператори или назовани охранители от трети страни.
Основната цел на GDPR е да защити личните данни на тези субекти на данни.
Права на субекта на данните
Членове 12 до 23 от ОРЗД обхващат правата на субекта на данните.
От тях правата, които са най-подходящи в контекста на видеонаблюдението, са:
Искане на субект на данни
Вашето дружество трябва да има процес за обработка на заявки за права на субекта на данните, например да изпълни правото на искане за достъп. Подобно искане трябва да бъде разгледано в разумен срок. Съгласно член 12 (3) от GDPR, това е "без ненужно забавяне и във всеки случай в рамките на един месец от получаване на искането". Препоръчително е да се използва шаблон за искане на субекта на данните, за да се документират тези искания, тъй като това може да е от жизненоважно значение в случай на GDPR с националните органи за защита на данните. За примерния шаблон на искане на субект на данни вж. Milestone Шаблон за искане на субект на данни.
Политиката за видеонаблюдение описва искането към субекта на данните (вж. Допълнение: Политика За Видеонаблюдение).
Какво представляват личните данни?
За да сте в съответствие с GDPR, трябва да знаете какво представляват личните данни и да ограничите събирането на тези данни само до необходимото.
Съгласно регламента "лични данни" е всяка информация, свързана с идентифицирано или подлежащо на идентифициране лице.
Лице, което може да бъде идентифицирано, е лице, което може да бъде идентифицирано пряко или косвено, чрез позоваване на идентификатор като:
Име
Идентификационен номер
Координати
Онлайн идентификатор, като IP адреси или идентификатор на бисквитка
Данни за потребителите
Видео изображения
Или на един или повече фактори, специфични за физическата, физиологичната, генетичната, умствената, икономическата, културната или социалната идентичност на това лице
Лични данни е всякакъв вид информация, която пряко или косвено може да се използва за идентифициране на физическо лице (субект на данните). Това са данните, които могат да се използват за идентифициране на гледаните обекти на видеонаблюдение, независимо дали тези данни се събират умишлено или случайно.
Личните данни, които са защитени от GDPR, са:
Данни, които се обработват от ИТ продукта или ИТ базираната услуга (например име и адрес на лице, видео изображение, данни за плащане, данни за изправното състояние).
Данни, които случайно се произвеждат, когато се използва продуктът или услугата (например данни за използването, регистрационни файлове, статистически данни, данни за ауторизация, конфигурационни данни). Тези данни могат да бъдат лични данни на потребителите на услугата, лични данни на хората, които работят с продукта или услугата (това може да включва както служители на доставчика на услугата, така и служители на потребителите на продукта или услугата) или данни за конфигурацията, свързани с неприкосновеността на личния живот (вижте администратор на данни).
Лични данни се определят като всяка информация, свързана с идентифицирано или подлежащо на идентифициране физическо лице или субект на данни, например:
|
|
Тези данни не са непременно само пряка връзка с обекта. Личните данни също могат да бъдат квази-идентификатор. Квази-идентификаторите са части от информация, които сами по себе си не са уникални идентификатори, но са достатъчно добре свързани с нещо, така че да могат да се комбинират с други квази-идентификатори, за да създадат уникален идентификатор. Квази-идентификаторите са особено важни, когато става въпрос за специални категории лични данни.
Специалните категории лични данни включват данни, изобразяващи расов и етнически произход, политически мнения, религиозни или философски убеждения, членство в синдикати, генетични данни, биометрични данни, данни относно здравето или данни относно сексуалния живот или сексуалната ориентация, например:
|
|
Това са личните данни, които потенциално се събират от система за видеонаблюдение:
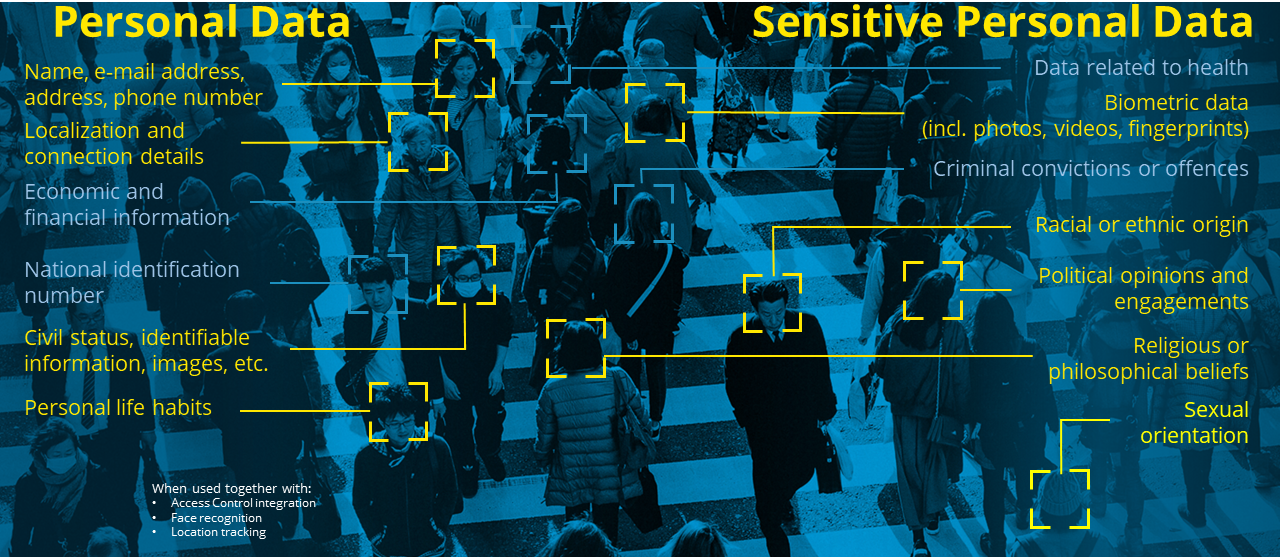
Какви видове лични данни, описания, съхранявани от XProtect, попадащи в обхвата на ОРЗД?
Лични данни е всякакъв вид информация, която пряко или косвено може да се използва за идентифициране на физическо лице (субект на данните). Това могат да бъдат потоци от видеонаблюдение, единично изображение или видеопоследователност, комбинирани с информация за местоположение от камери и/или многопластови карти, интеграция за управление на достъпа, идентифицираща лична карта за достъп и комбинираща я с определено местоположение, или данни от разпознаване на местоположение (LPR) със или без данни за местоположение.
Специални категории лични данни са случаите, когато видеонаблюдението е в близост до болници (свързани със здравна информация), затвори (присъди за престъпления), политическа дейност (членство в синдикати), религиозна дейност или изображения, които разкриват сексуална ориентация (например гей барове).
Личните данни се отнасят и до потребителски данни (оператор, супервайзор и администратор) и одиторски записи. Това включва XProtect Smart Client Регистрационни файлове на лични потребители, включително маркери за време при влизане/излизане и регистриране на одити на достъпни видео потоци, аудио или метаданни, както и възпроизвеждане и експортиране на записи.
Вижте присъщите рискове при използването на VMS, за да се уверите, че не нарушавате личните права.
Администратор на данни
В контекста на видеонаблюдението администраторите на данни притежават и управляват системите за видеонаблюдение. Администраторите на данни са юридическото лице, което събира, обработва и споделя данни за субекта на данните.
Какви са отговорностите на администратора на данни?
Администраторите на данни са длъжни да спазват принципите за защита на данните и да изпълняват определени специфични задължения. Администраторът на данни трябва да предприеме подходящи технически и организационни мерки, за да гарантира и да може да докаже, че обработването се извършва в съответствие с GDPR. Това включва също:
Прилагане и поддържане на политики и процедури за информационна сигурност за защита на личните данни. Тези вътрешни политики и процеси следва да бъдат одобрени на най-високо равнище в рамките на организацията и следователно да бъдат задължителни за всички членове на персонала.
Поддържане на общ преглед на записите на лични данни и потоците на обработка, например запис на дейностите по обработка (член 30, GDPR) и списък на системите и архивите, които обработват лични данни (на XProtect VMS система и други системи, които съхраняват лични данни, като например записи на персонала, споразумения за обработка на данни и др., включително информация за това как и къде се движат личните данни). За примерния шаблон на запис на дейностите по обработка вижте шаблона за запис на дейностите по обработка.
Въвеждане на механизми, които изпълняват вътрешните политики и процеси, включително процедурите за подаване на жалби, за да бъдат тези политики ефективни на практика. Това включва създаване на защита на данните, осведоменост и обучение и инструктаж за персонала. Обучението за повишаване на осведомеността е достъпно на адрес: https://milestonesys.fuseuniversal.com/.
Дефиниране на политиката за видеонаблюдение (вж. Допълнение: Политика За Видеонаблюдение). Тази политика трябва да се позовава на националното законодателство относно видеонаблюдението.
Извършване на оценки на въздействието върху защитата на данните, по-специално за някои операции по обработка на данни, за които се счита, че представляват специфични рискове за правата и свободите на субектите на данни, например по силата на тяхното естество, обхват или цел (вж. Допълнение: Оценка На Въздействието Върху Защитата На Данните).
Осигуряване на прозрачност на приетите мерки по отношение на субектите на данни и обществеността като цяло. Изискванията за прозрачност допринасят за отчетността на администраторите на данни (например публикуването на политиките за поверителност в интернет, прозрачността по отношение на вътрешните процедури за жалби и публикуването в годишните доклади).
Публикуване на правото на информиране на обществеността (вж. Допълнение: Известие на място). Настоящото известие информира лицата, които са засегнати от целта на наблюдението, кой пази събраните данни (администратор на данни) и политиката за съхранение.
Възлагане на отговорността за защита на данните на определени лица, които носят пряка отговорност за спазването от страна на техните организации на законите за защита на данните. По-специално, назначи длъжностното лице по защита на данните (ДЛЗД).
Длъжностно лице по защита на данните (DPO)
Всяка организация трябва да има назначено ДЛЗД или поне назначено лице, отговорно за неприкосновеността на личния живот.
От самото начало плановете за инсталиране или актуализиране на система за видеонаблюдение следва да бъдат съобщени на ДЛЗД.
ДЛЗД следва да бъде консултиран във всички случаи и своевременно по всички въпроси, свързани със защитата на личните данни, които се обработват при предоставянето или използването на услугата.
ДЛЗД следва да участва във всички етапи на процеса на вземане на решения.
Отговорностите на ДЛЗД включват:
Участие в определянето на бизнес целта на видеонаблюдението, например предотвратяване на престъпления, разкриване на измами, проверка на качеството на продуктите или обществено здраве и безопасност и т.н.
Коментар по проекта на политиката на организацията за видеонаблюдение, включително нейните приложения (вж. Допълнение: Политика За Видеонаблюдение), и поправяне на грешки и предлагане на подобрения
Подпомагане при комуникацията с националните или регионалните органи за защита на данните
Проверка на споразумения с трети страни при споделяне на данни. Това означава, че поддържането и управлението на Споразумението за обработване на данни (вж. Допълнение: Споразумение за обработка на данни)
Изготвяне на доклади за съответствие и извършване на одити за получаване на сертифициране от трети страни, одобряващи вътрешните мерки, приети за гарантиране на ефективно управление, защита и защита на личните данни
Съхранява и се уверява, че записът на дейностите по обработване и оценките на въздействието върху защитата на данните (вж. Допълнение: Оценка На Въздействието Върху Защитата На Данните) се актуализират всеки път, когато бъдат направени съответни промени във VMS. За примерния шаблон на запис на дейностите по обработка вижте шаблона за запис на дейностите по обработка.
Роли на администратор на данни
Следните раздели описват отговорностите на съответните администратори на данни:
Служител по сигурността (VMS супервайзор)
Служителите по сигурността или надзорните органи са отговорни за прилагането на средата, която е в съответствие с GDPR. Служителите по сигурността трябва:
Дефиниране на потребителски разрешения (вижте Управление на потребителските разрешения)
Повишаване на осведомеността на персонала (вж. Обучение по защита на данните)
Свържете се с Длъжностното лице по защита на данните (ДЛЗД), ако има съмнения за несъответствие с GDPR, например в случай на нарушаване на данните на видеоматериали (вж. Допълнение: GDPR съответствие)
Прилагане и поддържане на високо общо ниво на сигурност.
Управление на потребителските разрешения
Кой трябва да има достъп до ресурсите на VMS?
Организациите трябва:
Ограничаване на достъпа на потребителите до малък брой ясно определени лица въз основа на принципа "необходимост да се знае".
Поддържайте регистрационните файлове за проверка на достъпа и дейностите на потребителите.
Разрешенията за достъп трябва да бъдат ограничени до малък брой ясно определени лица въз основа на принципа "необходимост да се знае". Уверете се, че оторизираните потребители имат достъп само до данните, за които се отнасят техните разрешения за достъп. Политиките за контрол на достъпа следва да се определят в съответствие с принципа на "най-малка привилегия": разрешението за достъп на ползвателите следва да се предоставя само на онези ресурси, които са строго необходими за изпълнението на техните задачи.
Забележка
Когато споделяте компютър, Milestone препоръчва VMS операторите да не споделят акаунта за влизане с Windows. Всеки оператор трябва да има индивидуален акаунт.
Забележка
Освен това операторите на VMS не трябва да избират да запомнят своята парола, когато влизат в системата VMS.
Само служителят по сигурността, системният администратор или други служители, специално назначени от служителя по сигурността за тази цел, следва да могат да предоставят, променят или анулират разрешения за достъп на лица. Всяко предоставяне, промяна или отмяна на разрешения за достъп трябва да се извършва в съответствие с критериите, установени в Политиката за видеонаблюдение (вж. Допълнение: Политика За Видеонаблюдение).
Лицата, които имат разрешения за достъп, трябва винаги да бъдат ясно разпознаваеми. Например, никакви общи или общи потребителски имена и пароли не трябва да бъдат разпределяни на външна компания за сигурност, която наема няколко души да работят за организацията.
Политиката за видеонаблюдение трябва ясно да посочва и документира техническата архитектура на системата за видеонаблюдение, кой има достъп до видеонаблюдението и с каква цел и от какво се състоят тези разрешения за достъп. По-специално, трябва да посочите кой има разрешение да:
|
|
Освен това трябва да гарантирате, че само тези, които се нуждаят от достъп до следните функции на VMS, получават следните разрешения:
|
|
Обучение по защита на данните
Целият персонал с разрешения за достъп, включително възложеният на външни изпълнители персонал, който извършва ежедневните операции по видеонаблюдение или поддръжката на системата, следва да получи обучение за защита на данните и следва да е запознат с разпоредбите на GDPR, доколкото те са от значение за техните задачи. Обучението следва да обърне специално внимание на необходимостта да се предотврати разкриването на видео наблюдение на лице, различно от упълномощени лица.
Обучението на персонала е задължително и трябва да включва:
Киберсигурност
Експортиране на VMS данни
Video push
Обучението трябва да се провежда, когато е инсталирана нова система, когато се правят значителни промени в системата, когато ново лице се присъедини към организацията, както и периодично след това на редовни интервали. За съществуващите системи първоначалното обучение следва да се провежда през преходния период и периодично след това на редовни интервали.
Системен администратор на VMS
Системният администратор отговаря за настройката на съвместимата с GDPR системна среда. Системният администратор прави измежду следните неща:
Прилагане и поддържане на високо общо ниво на сигурност.
Прилагане на политика за защитена парола
Извършване на одити за сигурност
Осигуряване на запис на устройствата според определената цел – например при събитие, движение, постоянно включване и т.н
Уверете се, че времето за записване и съхраняване на регистрационните файлове за проверка е зададено в съответствие с местното законодателство и определената цел на VMS
Осигуряване на управление на потребителите (добавяне и премахване на потребители)
Уверете се, че камерите следват законите за поверителност и не записват области, които не трябва да бъдат записвани - маскирайте области, които не трябва да бъдат записвани
Свържете се с Длъжностното лице по защита на данните (ДЛЗД), ако има съмнения за несъответствие с GDPR, например в случай на нарушаване на данните на видеоматериали (вж. Допълнение: GDPR съответствие)
Оператор VMS
Операторите на VMS трябва да следват процесите и инструкциите за работа при достъп до данни в системата, например при гледане на видео или експортиране на видео и т.н.
За да бъдат съвместими с GDPR, операторите трябва да имат следното:
Общо разбиране на GDPR и правилата за експортиране на данни
Обучение по GDPR
Операторите следва да разполагат с подходящо обучение на системата за видеонаблюдение, за да се гарантира, че не се нарушават неприкосновеността на личния живот и другите основни права на субектите на данни, уловени на камерите. Те трябва да бъдат научени какво определят политиките за видеонаблюдение (например процедури за предаване на видеодоказателства), с кого да се свържат, ако се съмняват (лица с точки на ескалация като ръководителя или длъжностното лице по защита на данните) и т.н. (вж Служител по сигурността (VMS супервайзор)).
Обработка на експортирани данни
Експортирането се извършва, когато е имало инцидент, който изисква споделяне на доказателства с властите. Ако имате разрешение като потребител да експортирате доказателство, Вие носите отговорност при обработката му. Причината, поради която е чувствителна е както поради съдържанието, така и поради факта, че данните напускат системата за наблюдение. Най-вероятно е имало инцидент, който може да включва престъпна дейност. В доказателствата може да има и чувствителни лични детайли. Когато го експортирате, той обикновено се съхранява на сменяемо хранилище от някакъв вид (USB устройство, оптичен диск и др.).
Ако тези данни попаднат в неподходящи ръце, поверителността на данните на субектите на данни в доказателствата ще бъде загубена.
Трябва да имате ясен процес за експортиране на доказателства, който обхваща:
Кой може да експортира доказателство?
Къде се съхраняват доказателствата, докато не бъдат предадени на властите?
Кой има достъп до него?
Какъв(ни) формат(и) трябва да се използва?
Дали трябва да се приложи шифроване (силно препоръчително)?
Кога ще бъдат унищожени доказателствата?
Администраторите на данни трябва да предприемат технически и организационни мерки за защита на данните, които напускат Milestone XProtect VMS. Тези мерки биха могли да бъдат:
Ограничаване на разрешението за експортиране на видеоклипове и регистрационни файлове за проверка само до специален персонал
Обмислете шифроване на данните преди или след експортирането им
Прилагане на маски за поверителност преди експортиране на видео данни, когато е целесъобразно
Физически защитавайте сменяемите носители с лични данни върху тях
Установяване на правила, които гарантират, че личните данни се изтриват от носителите в съответствие с времето за съхранение
Водене на регистър на сменяемите носители – кой какви данни е експортирал в медиите? На кого е изпратена и с каква цел? Получателят информиран ли е да унищожи средствата за масово осведомяване или да ги върне след постигането на целта? И Др.
Използвайте груповите правила на Windows, за да деактивирате USB портове или достъп до носители на клиентските компютри
Следи регистрационните файлове за проверка на неоторизирани събития за експортиране
Ангажиране на служителите с политиката за защита на данните
Правилно дезинфекцирайте носителя или го изтрийте физически, ако не е възможна дезинфекция (например DVD)
Ако е необходимо да маскирате части от изглед на камера от видеопоследователност, която ще бъде споделена с трети страни, операторът на VMS трябва да използва функцията за експортиране от Smart Client а не от XProtect Web Client защото XProtect Web Client Не поддържа маскиране на личния живот.
Обработка на експортирани данни в известия и имейл
В допълнение към експортирането, данните могат да бъдат извлечени и от VMS чрез прикачени файлове към нотификациите. Известия са имейли, които се изпращат на указания имейл адрес. Когато създава известие, администраторът може да избере да включи набор от снимки или AVI от последователност. Тъй като прикачените снимки и последователности от AVI в известията напускат VMS, те са извън контрола на VMS за достъп и задържане на потребители. Препоръчително е да не прикачвате изображения или последователности от AVI към известия по имейл. Ако прикачените файлове са необходими, тогава трябва поне да се уверите, че има организационни процедури и контроли за това кой получава имейлите и как се обработват.
Операторите на VMS, които използват мобилно устройство, трябва да са наясно, че мултимедийните галерии на техните устройства могат автоматично да бъдат архивирани до сървърите на Google или Apple, ако това е конфигурирано на устройството. В този случай, ако има изображения на физически лица, които могат да бъдат идентифицирани, това може да доведе до незаконен трансфер на данни към трета държава.
За да управлявате това, трябва да прилагате политики за поверителност и сигурност със софтуера за управление на мобилни устройства (MDM) и да установите предпазни мерки като тези, изброени в Политиките за защита на използването на мобилни устройства.
Освен това трябва да имате ясен процес, който обхваща:
Къде се съхраняват данните?
Уверете се, че изпращащите и получаващите имейл сървъри са под контрола на организацията, която е администратор на данни / обработващ данни на видеонаблюдението. По-специално получателите не трябва да бъдат имейл акаунти на безплатни пощенски акаунти като Gmail или Hotmail и т.н.
Кой има достъп до него?
Какъв(ни) формат(и) трябва да се използва?
Дали трябва да се приложи SMTP шифроване?
Използвайте SMTP/SMTPS пощенски сървър. Трябва да шифровате връзката между VMS и изходящите пощенски сървъри, както и между изпращащите и получаващите SMTP сървъри.
Кога се унищожават данните?
Milestone Препоръчва времето за съхраняване на видеоданни в изходящите и входящите пощенски кутии да бъде съобразено с времето за съхраняване на мултимедийната база данни или с времето за съхраняване на аларми, които могат да се активират от същите събития, които са причинили известието.
Времето за съхранение в пощенските кутии трябва да бъде ограничено до граница, която е разумна за целта, стояща зад процеса на известяване.
Milestone Препоръчва да се използват само пощенски кутии на администратора на данни / обработващия данни и да се конфигурира автоматично изтриване на имейлите след достигане на определеното време за съхранение.
Администраторите на данни / обработващите данни трябва да се уверят, че тези пощенски кутии не се архивират автоматично от системата за електронна поща.
Съображения относно заключването на доказателство
С функцията за заключване на доказателство клиентските оператори могат да защитават видеопоследователности, включително аудио и други данни, от изтриване, ако е необходимо, например докато тече разследване или пробна версия.
Когато са защитени, данните не могат да бъдат изтрити, нито автоматично от системата след времето за съхранение по подразбиране на системата или в други ситуации, нито ръчно от клиентите потребители. Системата или потребителят не може да изтрие данните, докато потребител с достатъчно потребителски разрешения не отключи доказателството.
Трябва да държите записите заключени само докато има валидна причина да запазите записите, например в процес на разследване. Воденето на записи за неопределено време не е в съответствие с GDPR.
Съображения относно video push
Video push позволява на оператора да предава поточно видео на живо от смартфон към VMS.
Video push вероятно ще бъде по-натрапчив от по-стандартните, стационарни системи за наблюдение поради мобилността си.
Преди да решите да използвате система с тази функционалност, важно е да обосновете използването й и да помислите дали е пропорционална, необходима и отговаря на належаща социална нужда. Препоръчително е да извършите оценка на въздействието върху защитата на данните, за да покажете, че това е така. Вижте Допълнение: Оценка На Въздействието Върху Защитата На Данните.
Когато използвате устройства с възможност за video push, важно е да знаете кога и кога да не записвате. Също така е важно да използвате тези устройства само в определените помещения на вашата инсталация за видеонаблюдение, т.е. зоната, която сте покрили с обозначения. Поради това е важно да се изобразяват ясни знаци, например върху униформата на дадено лице, за да се покаже, че се извършва запис.
Операторите, които използват тези устройства, следва да получат обучение за това къде може да се използва тази функция и как да се зачита неприкосновеността на личния живот на хората, записани с video push, като например да не се записват хора в лични или уязвими ситуации. Вижте Обучение по защита на данните.
Нарушение на сигурността на личните данни
GDPR определя "нарушение на личните данни" като "нарушение на сигурността, водещо до случайно или незаконно унищожаване, загуба, промяна, неразрешено разкриване или достъп до лични данни, предавани, съхранявани или обработвани по друг начин."
В случай на нарушение на сигурността ДЛЗД трябва да определи дали да уведоми Органа за защита на данните и засегнатите субекти на данни, съгласно членове 33 и 34 от ОРЗД.
Съгласно член 33 (1) от GDPR:
В случай на нарушение на сигурността на личните данни, администраторът незабавно и когато е възможно, не по-късно от 72 часа след като е узнал за това, уведомява за нарушението на сигурността на личните данни компетентния орган в съответствие с член 55, освен ако е малко вероятно нарушението на сигурността на личните данни да доведе до риск за правата и свободите на физическите лица. Когато уведомлението до надзорния орган не е направено в рамките на 72 часа, то се придружава от мотивите за закъснението.
Ако счете за необходимо, администраторът трябва да публикува известието за нарушение на сигурността на данните в рамките на 72 часа, след като е уведомен за нарушението (вж. Нарушение на сигурността на личните данни). За примерния образец на известие за нарушение на сигурността на данните вж. Milestone Шаблон за известие за нарушение на сигурността на данните. Субектите на данни също трябва да бъдат уведомени, ако нарушението на сигурността на личните данни "има вероятност да доведе до висок риск за правата и свободите на физическите лица".
Обработващите данни, при които има нарушение на сигурността на личните данни, трябва да уведомят администратора на данните, но в противен случай нямат друго задължение за уведомяване или докладване съгласно GDPR.
За информация относно другите отговорности на ДЛЗД вж. Администратор на данни.
Обработващ данни
Ако дадена организация възложи всички или част от своите дейности по видеонаблюдение на трета страна (обработващ данни), тя остава отговорна за спазването на GDPR като администратор на данни. Например охранители, които наблюдават видео на живо в приемната зона на организация, работеща за частна компания, на която организацията е възложила задачата за наблюдение на живо. В този случай организацията трябва да гарантира, че охранителите изпълняват своите дейности в съответствие с GDPR.
За да бъдат в съответствие с GDPR, обработващите данни от трети страни (с изключение на правоприлагането) трябва:
Изпълнява същите изисквания като оператора (вж. VMS оператора)
Подпишете и спазвайте Споразумението за обработка на данни (вж. Допълнение: Споразумение за обработка на данни).