使用者
“用户”一词主要指通过客户端连接到监视系统的用户。您可以用两种方式设定这些使用者:
作为基本使用者,透过使用者名称/密码组合进行验证
身为Windows使用者,根据其Windows登入进行验证
Windows使用者
通过使用Active Directory添加Windows用户。Active Directory(AD)是Microsoft为Windows域网络实施的一项目录服务。它包含在大多数Windows Server操作系统中。它标识网络上的资源,以便用户或应用程序访问这些资源。Active Directory使用用户和组的概念。
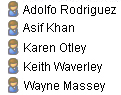
用户是使用用户帐户代表个人的Active Directory对象。範例:
群组是具有多个使用者的Active Directory物件。在此范例中,管理群组有三个使用者:
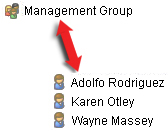
群组可以包含任何数量的使用者。透过将群组新增至系统,您可以一次新增其所有成员。一旦将群组新增到系统中,在Active Directory中对群组所做的任何变更(例如新增成员或稍后移除的旧成员)将立即反映在系统中。一个使用者一次可以是多个群组的成员。
您可以使用Active Directory将现有用户和组信息添加至系统,具有以下优点:
用户和用户组在Active Directory集中指定,因此您不必从头开始创建用户帐户
您不必在系统上配置任何用户身份验证,因为Active Directory处理身份验证
在通过Active Directory服务添加用户和组之前,必须在网络上安装带有Active Directory的服务器。
基本使用者
若您的系统无法存取Active Directory,请建立基本使用者。有关如何设置基本用户的信息,请参阅建立基本使用者。
通过Identity Provider授权的用户(IDP)
外部身份提供程序(IDP)是存储和管理用户身份信息并处理其他系统的身份验证的外部应用程序或服务。您可以将外部IDP与视讯XProtect管理软体建立关联,以便使用者透过IDP登XProtect入。
外部IDP通常用于支持跨多个系统的中央用户管理、单一登录和多因素身份验证(MFA)。当用户首次通过外部IDP登录时XProtect,将自动创建用户名。IDP提供了一组要求,VMS使用这些要求来选择VMS数据库中唯一的名称。
如果您在中删除一个用户XProtect并且该用户从外部IDP再次登录,则会创建一个新用户。
用户与安全–密码策略和身份验证
XProtect 支援外部身分识别提供者、多重要素验证(MFA)和风险导向验证。这些选项可帮助您符合国际和国家安全指南,包括ANSSI建议。本节介绍基于密码的身份验证的工作原理XProtect以及如何设置安全密码策略。
密码是验证用户身份的一种方式。请将其视为更广泛的存取控制方法的一部分,此方法反映系统的敏感度、使用者可以执行的动作,以及系统的暴露程度。
密码输入 XProtect
如上所述,包XProtect括创建和管理用户的各种方式:
透过作业系统或目录服务登入的Windows使用者。
基本使用者,以本机方式管理XProtect。
使用者已透过外部身分识别提供者登入。
套用的密码规则取决于贵组织使用的登入方法。XProtect请使用作业系统或身分识别提供者检查密码并强制执行密码规则。
安全密码策略的原则
为设置密码策略时,XProtect将规则与风险相匹配。不同的用户和系统需要不同的保护级别:
标准使用者
管理员和其他特权使用者
系统对远端或网际网路存取开放
用于敏感或受管制环境的系统。
适用于所有人的单一规则很少是正确的方法。
密码长度和结构
密码长度应足以抵御暴力攻击和猜测攻击。
对于符合CAPSS的环境,密码长度必须至少为9个字元,最多64个字元。
密码不可为:
从以前的入侵者尸体中获取(通过检查来自可靠来源(如NCSC)的离线列表)
字典单词(其中整个密码是一个字典单词)
三个或多个重复的连续字元(如'aaa'或'abcd1234')
特定上下文的词语,如服务名称、用户名或其派生词。
我们建议您:
使用长密码或密码。
避免使用仅需要混合字符类型的规则。
过于严格的规则可能会使用户养成不安全的习惯,例如重复使用密码或在不安全的地方将其写下来。
密码品质和弱密码保护
密码不应易于猜测或基于有关用户或系统的信息。
如果登入方法支援,请封锁:
常用或广泛使用的密码
基于使用者名称、系统名称或组织名称的密码
已知的已入侵认证清单中的密码。
阻止弱密码比只要求复杂字符更好。
密码变更和生命周期管理
标准使用者:
除非您有理由相信密码已泄露,否则不要强制执行定期密码更改。
如果密码已被共用或滥用,则需要变更密码。
管理员版:
套用更严格的控制,因为这些帐户有更多存取权。
新增额外保护,例如有限的登入路径或多重要素验证(MFA)。
使用者验证和重新验证:
系统要求使用者在首次登入时变更密码。
只有在怀疑密码遭到入侵时,才要求变更密码。产品不允许使用先前的密码。
密码应散列存储,并使用每个密码的唯一Salt进行盐化。
帐户锁定次数应设定为10次或更少,至少为3次。
在定义的无动作期间过后,实作锁定工作阶段,要求使用者重新验证。管理员角色的无动作时间不得超过15分钟,操作员角色或安全区域中用于被动检视资料的其他角色的无动作时间不得超过120分钟。
密码储存与处理
切勿以纯文字储存或传送密码。
XProtect 使用作业系统或外部身分识别提供者提供的标准、安全登入方法,以保护密码。
用户可以使用密码管理器来创建、存储和管理强唯一密码。
多重验证(MFA) (建议)
密码本身通常不足以保护敏感系统或远程访问。对于安全需求较高的环境,请通过受支持的身份提供商启用MFA。
除了密码之外,MFA还增加了第二个登录步骤,例如通过短信发送到用户手机的一次性代码,或者由身份验证器应用生成。第二个登入步骤会让未经授权的存取变得更加困难。
管理员责任
XProtect 包含设定安全登入的工具,但作为管理员,您有责任:
选择正确的登入方法
设定符合您风险环境的密码规则
确保特权帐户受到良好保护
定期检阅您的安全性控制项,并随着威胁或系统使用量的变化进行调整。