Användare
Termen användare syftar främst på användare som ansluter till övervakningssystemet via klienterna. Du kan konfigurera sådana användare på två sätt:
Som vanliga användare, autentiserade med en kombination av användarnamn och lösenord
Som Windows-användare, autentiseras baserat på deras Windows-inloggning
Windows-användare
Du lägger till Windows-användare via Active Directory. Active Directory (AD) är en katalogtjänst implementerad av Microsoft för Windows domännätverk. Det ingår i de flesta Windows Server-operativsystem. Den identifierar resurser i ett nätverk för att användare eller program ska få åtkomst till dem. Active Directory använder begreppen användare och grupper.
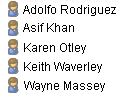
Användare är Active Directory-objekt som representerar individer med ett användarkonto. Exempel:
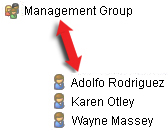
Grupper är Active Directory-objekt med flera användare. I detta exempel har Management Group tre användare:
Grupper kan innehålla hur många användare som helst. Genom att lägga till en grupp till systemet lägger du till alla dess medlemmar samtidigt. När du har lagt till gruppen till systemet återspeglas alla ändringar som gjorts i gruppen i Active Directory, såsom nya medlemmar du lägger till eller gamla medlemmar du tar bort vid ett senare tillfälle, omedelbart i systemet. En användare kan vara medlem i mer än en grupp åt gången.
Du kan använda Active Directory för att lägga till befintlig användar- och gruppinformation till systemet med vissa fördelar:
Användare och grupper anges centralt i Active Directory så du behöver inte skapa användarkonton från början
Du behöver inte konfigurera någon autentisering av användare på systemet eftersom Active Directory hanterar autentisering
Innan du kan lägga till användare och grupper via Active Directory-tjänsten måste du ha en Active Directory-server installerad på ditt nätverk.
Vanliga användare
Om ditt system inte har åtkomst till Active Directory, skapa en vanlig användare. För information om hur du konfigurerar vanliga användare, se Skapa vanliga användare.
Användare som auktoriserats via en Identity Provider (IDP)
En extern identitetsprovider (IDP) är ett externt program eller en tjänst som lagrar och hanterar identitetsinformation och hanterar autentisering för andra system. Du kan associera en extern IDP med XProtect VMS så användare loggar in till XProtect via IDP.
Externa IDP:er används ofta för att stödja central användarhantering över flera system, enkel inloggning och multifaktorautentisering (MFA). När en användare loggar in på XProtect via en extern IDP för första gången skapas ett användarnamn automatiskt. IDP tillhandahåller en samling anspråk, och VMS använder dessa för att välja ett namn som är unikt i VMS-databasen.
Om du raderar en användare i XProtect och samma användare loggar in igen från den externa IDP skapas en ny användare.
Användare och säkerhet – Lösenordspolicy och autentisering
XProtect stödjer externa identitetsleverantörer, multifaktorautentisering (MFA) och riskbaserad autentisering. Dessa alternativ hjälper dig att uppfylla internationella och nationella säkerhetsriktlinjer, inklusive ANSSI-rekommendationer. Detta avsnitt förklarar hur lösenordsbaserad autentisering fungerar i XProtect och hur du ställer in en säker lösenordsprincip.
Ett lösenord är ett sätt att verifiera en användares identitet. Behandla det som en del av en bredare passersystemsstrategi som återspeglar hur känsligt systemet är, vad användaren kan göra och hur utsatt systemet är.
Lösenord i XProtect
Som nämnts ovan, XProtect inkluderar olika sätt att skapa och hantera användare:
Windows-användare, inloggad via operativsystemet eller katalogtjänsterna.
Vanliga användare, hanteras lokalt i XProtect.
Användare loggade in via externa identitetsleverantörer.
Lösenordsreglerna som tillämpas beror på vilken inloggningsmetod din organisation använder. XProtect Använder operativsystemet eller identitetsprovidern för att kontrollera lösenord och införa lösenordsregler.
Principer för en säker lösenordspolicy
När du ställer in en lösenordsprincip för XProtect, matcha reglerna med risken. Olika användare och system behöver olika nivåer av skydd:
Standardanvändare
Administratörer och andra behöriga användare
System öppna för fjärr- eller internetåtkomst
System som används i känsliga eller reglerade miljöer.
En enda regel för alla är sällan rätt strategi.
Lösenordslängd och struktur
Lösenorden måste vara tillräckligt långa för att stå emot brutala angrepp och gissningar.
För CAPSS-kompatibla miljöer måste lösenordet vara minst nio tecken långt och högst 64 tecken långt.
Lösenord får inte vara:
Erhållna från tidigare överträdelsekorpusar (genom att kontrollera mot en offline-lista från en tillförlitlig källa, såsom NCSC)
Lexikonord (där hela lösenordet är ett enda lexikonord)
Tre eller fler repetitiva sekventiella tecken (såsom 'aaa' eller 'abcd1234')
Sammanhangsspecifika ord, såsom tjänstens namn, användarnamnet eller härledningar av detta.
Vi rekommenderar att du:
Använd långa lösenord eller lösenfraser.
Undvik regler som bara kräver en blandning av teckentyper.
Regler som är för strikta kan tvinga användare till osäkra vanor, som att återanvända lösenord eller skriva ner dem på osäkra platser.
Lösenordskvalitet och svagt lösenordsskydd
Lösenord ska inte vara lätta att gissa eller baserade på information om användaren eller systemet.
Om inloggningsmetoden stöder det, blockera:
Vanliga eller allmänt använda lösenord
Lösenord baserade på användarnamn, systemnamn eller organisationsnamn
Lösenord från kända listor med felaktiga autentiseringsuppgifter.
Att blockera svaga lösenord fungerar bättre än att bara kräva komplexa tecken.
Lösenordsändringar och livscykelhantering
För standardanvändare:
Tvinga inte till regelbundna lösenordsändringar om du inte har anledning att tro att ett lösenord har exponerats.
Kräv en lösenordsändring om ett lösenord har delats eller missbrukats.
För administratörer:
Tillämpa striktare kontroller, eftersom dessa konton har större åtkomst.
Lägg till extra skydd, som begränsade inloggningssökvägar eller multifaktorautentisering (MFA).
Användarautentisering och omautentisering:
Systemet kräver att användaren ändrar sitt lösenord vid första inloggningen.
Lösenord bör endast krävas för att ändras vid misstanke om att ett lösenord har komprometterats. Produkten får inte tillåta något tidigare lösenord.
Lösenord ska lagras haschade och saltas med ett unikt salt per lösenord.
Kontoutelåsning ska sättas till tio försök eller mindre med minst tre.
Implementera utelåsningssessioner efter en angiven inaktivitetsperiod som kräver att användaren autentiserar på nytt. Inaktivitetsperioden får inte vara längre än 15 minuter för administratörsroller och upp till 120 minuter för operatörsroller eller andra roller som används i ett säkert område för passiv granskning av data.
Lösenordslagring och hantering
Spara eller skicka aldrig lösenord i klartext.
XProtect använder de standardiserade, säkra inloggningsmetoder som tillhandahålls av operativsystemet eller externa identitetsleverantörer för att hålla lösenord skyddade.
Användare kan använda lösenordshanterare för att skapa, lagra och hantera starka, unika lösenord.
Multifaktorautentisering (MFA) (rekommenderat)
Ett lösenord i sig är ofta inte tillräckligt för att skydda känsliga system eller fjärråtkomst. För miljöer med högre säkerhetsbehov, aktivera MFA via en identitetsprovider som stöds.
MFA lägger till ett andra inloggningssteg, som en engångskod som skickas till användarens telefon via SMS eller genereras av en autentiseringsapp, utöver lösenordet. Det här andra inloggningssteget gör det mycket svårare för obehörig åtkomst.
Administratörsansvar
XProtect inkluderar verktygen för att konfigurera säker inloggning, men som administratör är du ansvarig för:
Välja rätt inloggningsmetoder
Ange lösenordsregler som passar din riskmiljö
Säkerställer att privilegierade konton är väl skyddade
Granska dina säkerhetskontroller regelbundet och justera dem när hot eller systemanvändning ändras.