Użytkownicy
Termin użytkownicy odnosi się przede wszystkim do użytkowników, którzy łączą się z systemem nadzoru za pośrednictwem klientów. Użytkowników takich można skonfigurować na dwa sposoby:
Jako użytkownicy podstawowi, uwierzytelniani za pomocą kombinacji nazwy użytkownika i hasła
Uwierzytelnianie jako użytkownicy systemu Windows na podstawie loginu do systemu Windows
Użytkownicy Windows
Użytkowników systemu Windows można dodawać za pomocą przeglądarki Active Directory. Active Directory (AD) to usługa katalogowa zaimplementowana przez firmę Microsoft dla sieci domenowych Windows. Jest to uwzględnione w większości systemów operacyjnych Windows Server. Identyfikuje zasoby w sieci, aby umożliwić dostęp do nich użytkownikom lub aplikacjom. Active Directory wykorzystuje koncepcje userów i grup.
Użytkownicy to obiekty Active Directory przedstawiające osoby z kontem użytkownika. Przykład:
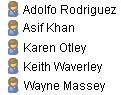
Grupy to obiekty Active Directory z kilkoma użytkownikami. W tym przykładzie grupa zarządzania ma trzech użytkowników:
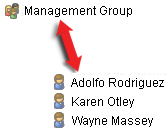
Grupy mogą zawierać dowolną liczbę użytkowników. Dodając grupę do systemu, dodajesz wszystkich jej członków za jednym razem. Po dodaniu grupy do systemu wszelkie zmiany wprowadzone w grupie w programie Active Directory, takie jak dodanie nowych lub usunięcie starych członków na późniejszym etapie, są natychmiast odzwierciedlane w systemie. Użytkownik może być jednocześnie członkiem więcej niż jednej grupy.
Możesz użyć programu Active Directory, aby dodać do systemu istniejące informacje o użytkownikach i grupach, co przyniesie Ci pewne korzyści:
Użytkownicy i grupy są określane centralnie w Active Directory, więc nie trzeba tworzyć kont użytkowników od zera
Nie trzeba konfigurować uwierzytelniania użytkowników, ponieważ Active Directory obsługuje uwierzytelnianie
Zanim dodasz użytkowników i grupy za pośrednictwem usługi Active Directory, musisz mieć zainstalowany serwer z programem Active Directory w swojej sieci.
Użytkownicy podstawowi
Jeśli system nie ma dostępu do programu Active Directory, utwórz użytkownika podstawowego. Aby uzyskać informacje na temat konfigurowania użytkowników podstawowych, patrz Utwórz użytkowników podstawowych.
Autoryzowani użytkownicy poprzez Identity Provider (IDP)
Zewnętrzny dostawca tożsamości (ang. external identity provider, IDP) to zewnętrzna aplikacja lub usługa, która przechowuje i zarządza informacjami na temat tożsamości użytkowników oraz obsługuje uwierzytelnianie w innych systemach. Możesz powiązać IDP zewnętrzny z XProtect systemem VMS, aby użytkownicy logowali się do XProtect za pośrednictwem IDP.
Zewnętrzne IDP są powszechnie stosowane do wspierania centralnego zarządzania użytkownikami w wielu systemach, jednokrotnego logowania i uwierzytelniania wieloskładnikowego (MFA). Gdy użytkownik po raz pierwszy loguje się do XProtect za pośrednictwem IDP zewnętrznego, automatycznie tworzona jest nazwa użytkownika. IDP zapewnia zestaw oświadczeń, które są wykorzystywane przez system VMS do wybrania nazwy unikatowej w bazie danych systemu VMS.
W przypadku usunięcia użytkownika w XProtect i ponownego zalogowania się tego samego użytkownika z poziomu IDP zewnętrznego, zostanie utworzony nowy użytkownik.
Użytkownicy i bezpieczeństwo – Polityka haseł i uwierzytelnianie
XProtect Obsługuje zewnętrznych dostawców tożsamości, uwierzytelnianie wieloskładnikowe (MFA) i uwierzytelnianie oparte na ryzyku. Opcje te pomagają spełnić międzynarodowe i krajowe wytyczne dotyczące bezpieczeństwa, w tym zalecenia ANSSI. W tej sekcji wyjaśniono, jak działa uwierzytelnianie oparte na hasłach w XProtect i jak ustawiać zasady dotyczące bezpiecznego hasła.
Hasło to jeden ze sposobów weryfikacji tożsamości użytkownika. Traktuj go jako część szerszego podejścia do kontroli dostępu, które odzwierciedla, jak wrażliwy jest system, co użytkownik może zrobić i jak narażony jest system.
Hasła w XProtect
Jak wspomniano powyżej, XProtect obejmuje różne sposoby tworzenia użytkowników i zarządzania nimi:
Użytkownicy Windows, zalogowani za pośrednictwem systemu operacyjnego lub usług katalogowych.
Użytkownicy podstawowi, zarządzani lokalnie w XProtect.
Użytkownicy zalogowani za pośrednictwem zewnętrznych dostawców tożsamości.
Stosowane reguły haseł zależą od metody logowania używanej przez organizację. XProtect sprawdza hasła i narzuca reguły haseł za pomocą systemu operacyjnego lub dostawcy tożsamości.
Zasady bezpiecznej polityki haseł
Podczas ustawiania zasad haseł dla XProtectdopasuj reguły do ryzyka. Różni użytkownicy i systemy wymagają różnych poziomów ochrony:
Użytkownicy standardowi
Administratorzy i inni uprzywilejowani użytkownicy
Systemy otwarte na dostęp zdalny lub internetowy
Systemy stosowane w środowiskach wrażliwych lub regulowanych.
Jedna zasada dla wszystkich rzadko jest właściwym podejściem.
Długość i struktura hasła
Hasła powinny być wystarczająco długie, aby oprzeć się atakom brutalnej siły i zgadywaniu.
W przypadku środowisk zgodnych ze standardem CAPSS hasło musi zawierać minimum dziewięć znaków i maksymalnie 64 znaki.
Hasła nie mogą być:
Uzyskane z poprzednich korpusów naruszeń (poprzez sprawdzenie listy offline z wiarygodnego źródła, takiego jak NCSC)
Słowa słownikowe (gdzie całe hasło jest jednym słowem słownikowym)
Trzy lub więcej powtarzających się znaków sekwencyjnych (takich jak "aaa" lub "abcd1234")
Słowa kontekstowe, takie jak nazwa usługi, nazwa użytkownika lub jej pochodne.
Zalecamy, aby:
Używaj długich haseł lub haseł.
Unikaj reguł, które wymagają tylko kombinacji typów znaków.
Zbyt surowe reguły mogą popchnąć użytkowników do niebezpiecznych nawyków, takich jak ponowne używanie haseł lub zapisywanie ich w niebezpiecznym miejscu.
Jakość hasła i słaba ochrona hasłem
Hasła nie powinny być łatwe do odgadnięcia ani oparte na informacjach o użytkowniku lub systemie.
Tam, gdzie metoda logowania ją obsługuje, blokuj:
Powszechne lub powszechnie używane hasła
Hasła oparte na nazwach użytkowników, systemach lub organizacjach
Hasła ze znanych list naruszonych poświadczeń.
Blokowanie słabych haseł działa lepiej niż wymaganie tylko złożonych znaków.
Zmiana hasła i zarządzanie cyklem życia
Dla użytkowników standardowych:
Nie wymuszaj regularnych zmian hasła, chyba że masz powody, by sądzić, że hasło zostało ujawnione.
Wymaganie zmiany hasła w przypadku udostępnienia hasła lub jego niewłaściwego użycia.
Dla administratorów:
Należy zastosować bardziej rygorystyczne kontrole, ponieważ konta te mają większy dostęp.
Należy dodać dodatkowe zabezpieczenia, takie jak ograniczone ścieżki logowania lub uwierzytelnianie wieloskładnikowe (MFA).
Uwierzytelnianie i ponowne uwierzytelnianie użytkownika:
System wymaga od użytkownika zmiany hasła przy pierwszym logowaniu.
Zmiana hasła powinna być wymagana tylko w przypadku podejrzenia, że hasło zostało naruszone. Produkt nie zezwala na stosowanie poprzednich haseł.
Hasła powinny być przechowywane ze skrótem i solone z unikalną solą dla każdego hasła.
Blokada konta zostanie ustawiona na dziesięć lub mniej prób z minimum trzema.
Wdrożenie sesji blokady po określonym czasie braku aktywności, wymagającym ponownego uwierzytelnienia użytkownika. Okres braku aktywności nie może być dłuższy niż 15 minut w przypadku ról administratorów i do 120 minut w przypadku ról operatorów lub innych ról używanych w bezpiecznym obszarze do pasywnego przeglądu danych.
Przechowywanie i obsługa haseł
Nigdy nie przechowuj ani nie wysyłaj haseł w postaci zwykłego tekstu.
XProtect Używa standardowych, bezpiecznych metod logowania dostarczonych przez system operacyjny lub zewnętrznych dostawców tożsamości w celu ochrony haseł.
Użytkownicy mogą używać menedżerów haseł do tworzenia, przechowywania i zarządzania silnymi, unikatowymi hasłami.
Uwierzytelnianie wieloskładnikowe (MFA) (zalecane)
Samo hasło często nie wystarcza do ochrony wrażliwych systemów lub zdalnego dostępu. W przypadku środowisk o wyższych wymaganiach dotyczących bezpieczeństwa włącz system MFA za pośrednictwem obsługiwanego dostawcy tożsamości.
Oprócz hasła MFA dodaje drugi etap logowania, taki jak jednorazowy kod wysyłany na telefon użytkownika za pośrednictwem wiadomości SMS lub generowany przez aplikację uwierzytelniającą. Ten drugi krok logowania znacznie utrudnia nieautoryzowany dostęp.
Obowiązki administratora
XProtect Zawiera narzędzia do konfiguracji bezpiecznego logowania, ale jako administrator odpowiadasz za:
Wybór odpowiednich metod logowania
Ustawianie reguł haseł pasujących do środowiska ryzyka
Sprawdzanie, czy konta uprzywilejowane są dobrze chronione
Regularnie przeglądaj środki kontroli bezpieczeństwa i dostosowuj je do zagrożeń lub zmian w korzystaniu z systemu.