Utenti
Il termine utenti si riferisce principalmente agli utenti che si connettono al sistema di sorveglianza attraverso i client. È possibile configurare tali utenti in due modi:
Come utenti base, autenticati da una combinazione di nome utente e password
In qualità di utenti Windows, autenticati in base al proprio login Windows
Utenti Windows
Si aggiungono utenti Windows tramite l'uso di Active Directory. Active Directory (AD) è un servizio di directory implementato da Microsoft per le reti di domini Windows. È incluso nella maggior parte dei sistemi operativi Windows Server. Identifica le risorse su una rete in modo che gli utenti o le applicazioni possano accedervi. Active Directory utilizza i concetti di utenti e gruppi.
Gli utenti sono oggetti Active Directory che rappresentano individui con un account utente. Esempio:
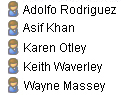
I gruppi sono oggetti Active Directory con diversi utenti. In questo esempio, il gruppo di gestione ha tre utenti:
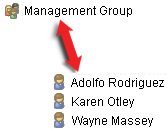
I gruppi possono contenere qualsiasi numero di utenti. Aggiungendo un gruppo al sistema, si aggiungono tutti i suoi membri in una volta sola. Una volta aggiunto il gruppo al sistema, le modifiche apportate al gruppo in Active Directory, come i nuovi membri aggiunti o i vecchi membri rimossi in una fase successiva, avranno effetto immediato sul sistema. Un utente può essere membro di più di un gruppo alla volta.
È possibile utilizzare Active Directory per aggiungere al sistema informazioni su utenti e gruppi esistenti con alcuni vantaggi:
Gli utenti e i gruppi vengono specificati a livello centrale in Active Directory, evitando così di dover creare account utente da zero
Non è necessario configurare alcuna autenticazione degli utenti sul sistema poiché Active Directory gestisce l'autenticazione
Prima di poter aggiungere utenti e gruppi tramite il servizio Active Directory, è necessario disporre di un server con Active Directory installato sulla rete.
Utenti base
Se il sistema non dispone dell'accesso ad Active Directory, creare un utente base. Per informazioni su come configurare gli utenti base, vedere Crea utenti base.
Utenti autorizzati tramite Identity Provider (IDP)
Un Identity Provider esterno (IDP) è un'applicazione o un servizio esterno che memorizza e gestisce le informazioni sull'identità dell'utente e l'autenticazione per altri sistemi. È possibile associare un'IDP esterna al XProtect VMS in modo che gli utenti accedano XProtect tramite l'IDP.
Gli IDP esterni vengono comunemente utilizzati per supportare la gestione centralizzata degli utenti su più sistemi, l'accesso singolo e l'autenticazione a più fattori (MFA). Quando un utente accede per la prima volta XProtect tramite un IDP esterno, viene creato automaticamente un nome utente. L'IDP fornisce un insieme di attestazioni che il VMS utilizza per selezionare un nome univoco nel database del VMS.
Se si elimina un utente e XProtect lo stesso utente accede nuovamente dall'IDP esterno, viene creato un nuovo utente.
Utenti e sicurezza: criteri di password e autenticazione
XProtect Supporta Identity Provider esterni, autenticazione a più fattori (MFA) e autenticazione basata sui rischi. Queste opzioni aiutano a soddisfare le linee guida di sicurezza internazionali e nazionali, comprese le raccomandazioni ANSSI. Questa sezione spiega come funziona l'autenticazione basata su password XProtect e come impostare un criterio di password sicura.
Una password è uno dei modi per verificare l'identità di un utente. Trattalo come parte di un approccio di controllo accesso più ampio che rifletta quanto sensibile è il sistema, cosa può fare l'utente e quanto esposto è il sistema.
Password in XProtect
Come accennato in precedenza, XProtect include vari modi per creare e gestire gli utenti:
Utenti Windows, che hanno effettuato l'accesso tramite il sistema operativo o i servizi directory.
Utenti base, gestiti localmente in XProtect.
Gli utenti hanno effettuato l'accesso tramite provider di identità esterni.
Le regole per le password applicabili dipendono dal metodo di accesso utilizzato dall'organizzazione. XProtect Utilizza il sistema operativo o il provider di identità per controllare le password e imporre regole per le password.
Principi per un criterio di password sicura
Quando si imposta un criterio di password per, XProtect, abbinare le regole al rischio. Utenti e sistemi diversi richiedono livelli di protezione diversi:
Utenti standard
Amministratori e altri utenti privilegiati
Sistemi aperti all'accesso remoto o a Internet
Sistemi utilizzati in ambienti sensibili o regolamentati.
Raramente un'unica regola per tutti è l'approccio giusto.
Lunghezza e struttura della password
Le password devono essere abbastanza lunghe da resistere alla forza bruta e agli attacchi di ipotesi.
Per gli ambienti conformi a CAPSS, la password deve contenere un minimo di nove caratteri e un massimo di 64 caratteri.
Le password non devono essere:
Ottenuto da precedenti corpi di trasgressione (verificando in base a un elenco offline da una fonte affidabile, come NCSC)
Parole del dizionario (in cui l'intera password è una singola parola del dizionario)
Tre o più caratteri sequenziali ripetitivi (come 'aaa' o 'abcd1234')
Parole specifiche del contesto, come il nome del servizio, il nome utente o suoi derivati.
Si consiglia di:
Utilizzare password lunghe o passphrase.
Evita le regole che richiedono solo una combinazione di tipi di carattere.
Regole troppo rigide possono spingere gli utenti verso abitudini non sicure, come il riutilizzo delle password o la scrittura in luoghi non sicuri.
Qualità della password e protezione con password debole
Le password non devono essere facili da indovinare o basarsi su informazioni relative all'utente o al sistema.
Laddove il metodo di accesso lo supporta, bloccare:
Password comuni o ampiamente utilizzate
Password basate su nomi utente, nomi di sistema o nomi di organizzazione
Password da elenchi noti di credenziali violate.
Il blocco delle password deboli funziona meglio che richiedere solo caratteri complessi.
Modifiche delle password e gestione del ciclo di vita
Per utenti standard:
Non forzare la regolare modifica della password a meno che non si abbia motivo di credere che una password sia stata esposta.
Richiede una modifica della password se una password è stata condivisa o utilizzata in modo improprio.
Per gli amministratori:
Applicare controlli più severi, perché questi account hanno più accesso.
Aggiungere ulteriore protezione, come percorsi di accesso limitati o autenticazione a più fattori (MFA).
Autenticazione e riautenticazione utente:
Il sistema richiede all'utente di modificare la password al momento del primo accesso.
Le password devono essere modificate solo se si sospetta che una password sia stata compromessa. Il prodotto non deve consentire l'uso di password precedenti.
Le password devono essere memorizzate con hash e salate con un sale univoco per password.
Il blocco dell’account deve essere impostato su dieci tentativi o meno, con un minimo di tre.
Implementare sessioni di blocco dopo un periodo definito di inattività, richiedendo all'utente di ri-autenticarsi. Il periodo di inattività non deve superare i 15 minuti per i ruoli amministrativi e i 120 minuti per i ruoli di operatore o altri ruoli utilizzati in un'area sicura per la revisione passiva dei dati.
Memorizzazione e gestione delle password
Non memorizzare o inviare mai password in testo chiaro.
XProtect Utilizza i metodi di accesso standard e sicuri forniti dal sistema operativo o da provider di identità esterni per mantenere le password protette.
Gli utenti possono utilizzare gestori di password per creare, archiviare e gestire password complesse e uniche.
Autenticazione a più fattori (MFA) (consigliata)
Una password di per sé spesso non è sufficiente per proteggere i sistemi sensibili o l'accesso remoto. Per ambienti con esigenze di sicurezza più elevate, accendi MFA tramite un provider di identità supportato.
MFA aggiunge un secondo passaggio di accesso, come un codice monouso inviato al telefono dell'utente tramite SMS o generato da un'app di autenticazione, oltre alla password. Questo secondo passaggio dell’accesso rende molto più difficile l’accesso non autorizzato.
Responsabilità dell'amministratore
XProtect Include gli strumenti per impostare l'accesso sicuro, ma in qualità di amministratore sei responsabile di:
Scegliere i metodi di accesso corretti
Impostazione di regole di password adatte all'ambiente di rischio
Assicurarsi che gli account privilegiati siano ben protetti
Rivedi regolarmente i controlli di sicurezza e regolali in base alle minacce o al cambiamento dell'uso del sistema.