Benutzer
Der Begriff Benutzer bezeichnet primär Benutzer, die sich über die Clients mit dem Überwachungssystem verbinden. Sie können solche Benutzer auf zwei verschiedene Weisen konfigurieren:
Als Basisnutzer, Authentifizierung durch Benutzername und Passwort
Als Windows-Benutzer, Authentifizierung auf Basis ihrer Windows-Anmeldung
Windows-Benutzer
Sie können Windows-Benutzer mithilfe von Active Directory hinzufügen. Active Directory (AD) ist ein Verzeichnisdienst, der von Microsoft für Windows-Domänennetzwerke implementiert wird. Dieser Dienst ist in den meisten Windows Server-Betriebssystemen enthalten. Er identifiziert die Ressourcen in einem Netzwerk, sodass Benutzer oder Anwendungen darauf zugreifen können. Active Directory verwendet die Konzepte von Benutzern und Gruppen.
Benutzer sind Active Directory-Objekte, Einzelpersonen werden durch ein Benutzerkonto dargestellt. Beispiel:
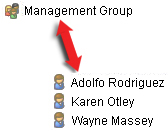
Gruppen sind Active Directory-Objekte mit mehreren Benutzern. In diesem Beispiel hat die Management-Gruppe drei Benutzer:
Gruppen können eine beliebige Anzahl an Benutzern beinhalten. Wenn Sie dem System eine Gruppe hinzufügen, fügen Sie alle Gruppenmitglieder auf einmal hinzu. Sobald Sie die Gruppe dem System hinzugefügt haben, werden alle Änderungen, die an der Gruppe in Active Directory vorgenommen wurden (z. B. neue Mitglieder, die Sie hinzufügen oder alte Mitglieder, die Sie später entfernen) sofort auf das System übertragen. Ein Benutzer kann Mitglied mehrerer Gruppen zugleich sein.
Wenn Sie Active Directory verwenden, um bestehende Benutzer- und Gruppeninformationen dem System hinzuzufügen, hat dies einige Vorteile:
Benutzer und Gruppen werden zentral in Active Directory angelegt, deshalb müssen Sie Benutzerkonten nicht von Grund auf neu erstellen
Sie brauchen die Benutzerauthentifizierung nicht auf dem System zu konfigurieren, da Active Directory die Authentifizierung regelt
Bevor Sie Benutzer und Gruppen über den Active Directory-Dienst hinzufügen können, muss in Ihrem Netzwerk ein Server vorhanden sein, auf dem Active Directory installiert ist.
Basisnutzer
Wenn ihr System keinen Zugriff auf Active Directory hat, erstellen Sie einen Basisnutzer. Informationen dazu, wie ein Basisnutzer erstellt wird, finden Sie unter Erstellen von Basisbenutzer.
Über ein Identity Provider (IDP) autorisierte Benutzer
Ein externer Identitätsanbieter (IDP) ist eine externe Anwendung oder ein Dienst, der Informationen zur Benutzeridentität speichert und verwaltet und die Authentifizierung für andere Systeme übernimmt. Sie können eine externe IDP mit dem XProtect VMS verknüpfen, sodass sich die Benutzer über die IDP bei XProtect anmelden können.
Externe IDPs werden häufig zur Unterstützung der zentralen Benutzerverwaltung über mehrere Systeme, Single Sign On und Multi-Faktor-Authentifizierung (MFA) eingesetzt. Wenn sich ein Benutzer zum ersten Mal über eine externe IDP bei XProtect anmeldet, wird automatisch ein Benutzername erstellt. Die IDP stellt eine Reihe von Ansprüchen bereit, die das VMS verwendet, um einen Namen auszuwählen, der in der VMS-Datenbank eindeutig ist.
Wenn Sie einen Nutzer in XProtect löschen und sich derselbe Nutzer erneut vom externen IDP aus anmeldet, wird ein neuer Nutzer angelegt.
Benutzer und Sicherheit – Passwortrichtlinie und Authentifizierung
XProtect Unterstützt externe Identitätsanbieter, Multi-Faktor-Authentifizierung (MFA) und risikobasierte Authentifizierung. Mit diesen Optionen können Sie internationale und nationale Sicherheitsrichtlinien, einschließlich der ANSSI-Empfehlungen, erfüllen. In diesem Abschnitt wird erläutert, wie die passwortbasierte Authentifizierung in XProtect funktioniert und wie Sie eine sichere Passwortrichtlinie festlegen.
Ein Passwort ist eine Möglichkeit, die Identität eines Benutzers zu überprüfen. Behandeln Sie es als Teil eines umfassenderen Zutrittskontrollansatzes, der widerspiegelt, wie sensibel das System ist, was der Benutzer tun kann und wie gefährdet das System ist.
Passwörter in XProtect
Wie oben erwähnt, bietet XProtect verschiedene Möglichkeiten, Benutzer zu erstellen und zu verwalten:
Windows-Benutzer, die über das Betriebssystem oder Verzeichnisdienste angemeldet sind.
Basisnutzer, lokal verwaltet in XProtect.
Benutzer, die über externe Identitätsanbieter angemeldet sind.
Welche Passwortregeln gelten, hängt von der Anmeldemethode ab, die Ihre Organisation verwendet. XProtect verwendet das Betriebssystem oder den Identity Provider, um Passwörter zu überprüfen und Passwortregeln zu verhängen.
Grundsätze für eine sichere Passwortpolitik
Wenn Sie eine Passwortrichtlinie für XProtectfestlegen, passen Sie die Regeln an das Risiko an. Unterschiedliche Benutzer und Systeme benötigen unterschiedliche Schutzstufen:
Standardbenutzer
Administratoren und andere privilegierte Benutzer
Systeme, die für den Fern- oder Internetzugriff geöffnet sind
Systeme, die in sensiblen oder regulierten Umgebungen eingesetzt werden.
Eine einzige Regel für alle ist selten der richtige Ansatz.
Passwortlänge und -struktur
Die Passwörter sollten lang genug sein, um Brute-Force- und Rätselraten-Angriffen zu widerstehen.
Für CAPSS-konforme Umgebungen muss das Passwort mindestens neun und höchstens 64 Zeichen lang sein.
Ihre Passwörter dürfen nicht:
Abruf aus früheren Verstoßstellen (durch Abgleich mit einer Offline-Liste aus einer zuverlässigen Quelle, z. B. NCSC)
Wörterbuchwörter (wobei das gesamte Passwort ein einzelnes Wörterbuchwort ist)
Drei oder mehr sich wiederholende aufeinanderfolgende Zeichen (z. B. 'aaa' oder 'abcd1234')
Kontextspezifische Wörter, z. B. der Name des Dienstes, der Benutzername oder Ableitungen davon.
Wir empfehlen Ihnen:
Verwenden Sie lange Passwörter oder Passphrasen.
Vermeiden Sie Regeln, die nur eine Mischung von Zeichentypen erfordern.
Zu strenge Regeln können Benutzer in unsichere Gewohnheiten treiben, z. B. die Wiederverwendung von Passwörtern oder das Aufschreiben an unsicheren Orten.
Passwortqualität und schwacher Passwortschutz
Passwörter sollten nicht leicht zu erraten sein oder auf Informationen über den Benutzer oder das System basieren.
Wenn die Anmeldemethode dies unterstützt, blockieren Sie:
Gängige oder weit verbreitete Passwörter
Passwörter, die auf Benutzernamen, Systemnamen oder Organisationsnamen basieren
Wählen Sie Passwörter aus bekannten Listen von verletzten Anmeldeinformationen.
Das Blockieren schwacher Passwörter funktioniert besser, als nur komplexe Zeichen zu erfordern.
Passwortänderungen und Lebenszyklusmanagement
Für Standardbenutzer:
Erzwingen Sie keine regelmäßigen Passwortänderungen, es sei denn, Sie haben Grund zu der Annahme, dass ein Passwort offengelegt wurde.
Fordern Sie eine Passwortänderung an, wenn ein Passwort weitergegeben oder missbraucht wurde.
Für Administrator/innen:
Wenden Sie strengere Kontrollen an, da diese Konten mehr Zugriff haben.
Fügen Sie zusätzlichen Schutz hinzu, z. B. begrenzte Anmeldepfade oder Multi-Faktor-Authentifizierung (MFA).
Benutzerauthentifizierung und erneute Authentifizierung:
Das System verlangt, dass der Benutzer sein Passwort ändert, wenn er sich zum ersten Mal anmeldet.
Passwörter sollten nur geändert werden müssen, wenn der Verdacht besteht, dass ein Passwort kompromittiert wurde. Das Produkt lässt kein vorheriges Passwort zu.
Passwörter sollten gehasht und mit einem eindeutigen Salt pro Passwort gesalzen gespeichert werden.
Die Kontosperrung muss auf zehn oder weniger Versuche mit mindestens drei Versuchen festgelegt werden.
Implementieren Sie Sperrsitzungen nach einer definierten Inaktivitätszeit, sodass sich der Benutzer erneut authentifizieren muss. Der Inaktivitätszeitraum darf nicht länger als 15 Minuten für Administratorrollen und bis zu 120 Minuten für Anwenderrollen oder andere Rollen sein, die in einem sicheren Bereich für die passive Überprüfung von Daten verwendet werden.
Speicherung und Handhabung von Passwörtern
Speichern oder senden Sie Passwörter niemals in Klartext.
XProtect Verwendet die standardmäßigen, sicheren Anmeldemethoden, die vom Betriebssystem oder externen Identitätsanbietern bereitgestellt werden, um Passwörter zu schützen.
Benutzer können Passwort-Manager verwenden, um starke, eindeutige Passwörter zu erstellen, zu speichern und zu verwalten.
Multi-Faktor-Authentifizierung (MFA) (empfohlen)
Ein Passwort allein reicht oft nicht aus, um sensible Systeme oder den Fernzugriff zu schützen. Für Umgebungen mit höheren Sicherheitsanforderungen, schalten Sie MFA über einen unterstützten Identitätsanbieter ein.
MFA fügt zusätzlich zum Passwort einen zweiten Anmeldeschritt hinzu, z. B. einen Einmalcode, der per SMS an das Mobiltelefon des Benutzers gesendet oder von einer Authentifizierungs-App generiert wird. Dieser zweite Anmeldeschritt erschwert den unbefugten Zugriff erheblich.
Verantwortlichkeiten des Administrators
XProtect Enthält die Tools zum Einrichten der sicheren Anmeldung. Als Administrator sind Sie jedoch für Folgendes verantwortlich:
Die Auswahl der richtigen Anmeldemethoden
Festlegen von Passwortregeln, die zu Ihrer Risikoumgebung passen
Sicherstellen, dass privilegierte Konten gut geschützt sind
Überprüfen Sie Ihre Sicherheitskontrollen regelmäßig und passen Sie sie an, wenn sich Bedrohungen oder die Systemnutzung ändern.