Uživatelé
Termín uživatelé se vztahuje především na uživatele, kteří se připojují k zabezpečovacímu systému prostřednictvím klientů. Tyto uživatele můžete nakonfigurovat dvěma způsoby:
Jako základní uživatelé, ověření kombinací uživatelského jména a hesla
Jako uživatelé systému Windows, ověřováni na základě svého přihlášení do systému Windows
Windows Uživatelé
Uživatelé systému Windows přidáte pomocí aplikace Active Directory. Active Directory (AD) je adresářová služba implementovaná společností Microsoft pro doménové sítě Windows. Je součástí většiny operačních systémů Windows Server. Identifikuje zdroje v síti, aby k nim uživatelé nebo aplikace měli přístup. Active Directory využívá pojmy uživatelů a skupin.
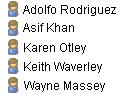
Uživatelé jsou objekty Active Directory představující osoby s uživatelským účtem. Příklad:
Skupiny jsou objekty Active Directory s několika uživateli. V tomto příkladu má skupina pro správu tři uživatele:
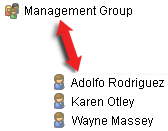
Skupiny mohou obsahovat libovolný počet uživatelů. Přidáním skupiny do systému přidáte najednou všechny jeho členy. Po přidání skupiny do systému se všechny změny provedené ve skupině v aplikaci Active Directory, například přidání nových členů nebo odebrání starých členů v pozdější fázi, okamžitě projeví v systému. Uživatel může být současně členem více než jedné skupiny.
Pomocí aplikace Active Directory můžete do systému přidat stávající informace o uživatelích a skupinách s některými výhodami:
Uživatelé a skupiny jsou v aplikaci Active Directory specifikováni centrálně, takže nemusíte vytvářet uživatelské účty od nuly
Nemusíte konfigurovat žádné ověřování uživatelů v systému, protože Active Directory zpracovává ověřování
Před přidáním uživatelů a skupin prostřednictvím služby Active Directory musíte mít v síti nainstalovaný server se společností Active Directory.
Základní uživatelé
Pokud váš systém nemá přístup k Active Directory, vytvořte základního uživatele. Informace o nastavení základních uživatelů naleznete v části Vytváření základních uživatelů.
Uživatelé oprávnění prostřednictvím Identity Provider (IDP)
Externí poskytovatel identit (IDP) je externí aplikace nebo služba, která ukládá a spravuje informace o identitě uživatele a zpracovává ověřování pro jiné systémy. Externí IDP můžete k systému VMS přidružit, XProtect aby se uživatelé mohli XProtect přihlásit prostřednictvím IDP.
Externí IDP se běžně používají k podpoře centrální správy uživatelů ve více systémech, jednotného přihlášení a vícefaktorového ověřování (MFA). Když se uživatel poprvé přihlásí k XProtect připojení prostřednictvím externího IDP, vytvoří se automaticky uživatelské jméno. IDP poskytuje sadu deklarací a systém VMS je používá k výběru názvu, který je v databázi VMS jedinečný.
Pokud odstraníte uživatele XProtect a stejný uživatel se znovu přihlásí z externího IDP, vytvoří se nový uživatel.
Uživatelé a zabezpečení – zásady a ověřování hesel
XProtect Podporuje externí poskytovatele identit, vícefaktorové ověřování (MFA) a ověřování na základě rizik. Tyto možnosti vám pomohou splnit mezinárodní a národní bezpečnostní pokyny, včetně doporučení ANSSI. Tato část vysvětluje, jak ověřování heslem funguje XProtect a jak nastavit zásady zabezpečení heslem.
Heslo je jedním ze způsobů, jak ověřit totožnost uživatele. Považujte jej za součást širšího přístupu ke kontrole přístupu, který odráží, jak je systém citlivý, co uživatel může udělat a jak je systém vystaven.
Hesla v XProtect
Jak je uvedeno výše, XProtect zahrnuje různé způsoby vytváření a správy uživatelů:
Uživatelé systému Windows, přihlášení prostřednictvím operačního systému nebo adresářových služeb.
Základní uživatelé, spravovaní lokálně v XProtectaplikaci.
Uživatelé přihlášení prostřednictvím externích poskytovatelů identit.
Platná pravidla pro hesla závisí na metodě přihlášení, kterou vaše organizace používá. XProtect Pomocí operačního systému nebo poskytovatele identit zkontrolujte hesla a uložte pravidla pro hesla.
Zásady bezpečného hesla
Když nastavíte zásady pro XProtecthesla, přizpůsobte pravidla riziku. Různí uživatelé a systémy potřebují různou úroveň ochrany:
Standardní uživatelé
Správci a jiní privilegovaní uživatelé
Systémy otevřené pro vzdálený nebo internetový přístup
Systémy používané v citlivých nebo regulovaných prostředích.
Jediné pravidlo pro každého je zřídka správný přístup.
Délka a struktura hesla
Hesla by měla být dostatečně dlouhá, aby odolala hrubé síle a hádání útoků.
V prostředích kompatibilních se standardem CAPSS musí být heslo minimálně devět znaků a maximálně 64 znaků dlouhé.
Hesla nesmí být:
Získáno z předchozích porušení corpusů (kontrolou proti offline seznamu ze spolehlivého zdroje, jako je NCSC)
Slovník slov (kde celé heslo je jedno slovníkové slovo)
Tři nebo více opakujících se sekvenčních znaků (například "aaa" nebo "abcd1234")
Slova specifická pro daný kontext, například název služby, uživatelské jméno nebo jejich deriváty.
Doporučujeme vám:
Používejte dlouhá hesla nebo hesla.
Vyhněte se pravidlům, která vyžadují pouze kombinaci typů znaků.
Příliš přísná pravidla mohou uživatele tlačit k nebezpečným návykům, například k opakovanému použití hesel nebo k jejich zapisování na nejistá místa.
Kvalita hesla a slabá ochrana heslem
Hesla by neměla být snadné uhodnout nebo na základě informací o uživateli nebo systému.
Kde to metoda přihlášení podporuje, zablokujte:
Společná nebo široce používaná hesla
Hesla na základě uživatelských jmen, systémových jmen nebo názvů organizací
Hesla ze známých seznamů narušených přihlašovacích údajů.
Zablokování slabých hesel funguje lépe než vyžadování složitých znaků.
Změny hesla a správa životního cyklu
Pro standardní uživatele:
Nevynucujte pravidelné změny hesla, pokud nemáte důvod se domnívat, že heslo bylo odhaleno.
Pokud bylo heslo sdíleno nebo zneužito, vyžadujte změnu hesla.
Pro správce:
Proveďte přísnější kontroly, protože tyto účty mají více přístupu.
Přidejte dodatečnou ochranu, například omezené cesty přihlášení nebo vícefaktorové ověřování (MFA).
Ověření a opětovné ověření uživatelů:
Systém vyžaduje, aby uživatel při prvním přihlášení změnil své heslo.
Změna hesla by měla být vyžadována pouze při podezření, že bylo heslo ohroženo. Produkt nesmí povolit žádné předchozí heslo.
Hesla by měla být ukládána hašišovaná a solená s jedinečnou solí na heslo.
Uzamčení účtu musí být nastaveno na deset pokusů nebo méně, přičemž nejméně tři.
Implementace relací uzamčení po definované době nečinnosti, která vyžaduje opětovné ověření uživatele. Doba nečinnosti nesmí být delší než 15 minut pro role správce a až 120 minut pro role operátora nebo jiné role používané v zabezpečené oblasti pro pasivní kontrolu dat.
Ukládání a zpracování hesla
Nikdy neukládejte nebo neodesílejte hesla čistým textem.
XProtect K ochraně hesel používá standardní zabezpečené metody přihlášení poskytované operačním systémem nebo externími poskytovateli identit.
Uživatelé mohou používat správce hesel k vytváření, ukládání a správě silných a jedinečných hesel.
Vícefaktorové ověřování (MFA) (doporučeno)
Samotné heslo často nestačí k ochraně citlivých systémů nebo vzdáleného přístupu. V prostředích s vyššími potřebami zabezpečení zapněte MFA prostřednictvím podporovaného poskytovatele identit.
MFA přidá k heslu ještě druhý krok přihlášení, například jednorázový kód odeslaný na telefon uživatele prostřednictvím SMS nebo vygenerovaný aplikací pro ověřování. Tento druhý krok přihlášení značně ztěžuje neoprávněný přístup.
Povinnosti správce
XProtect Obsahuje nástroje pro nastavení zabezpečeného přihlášení, ale jako správce nesete odpovědnost za:
Výběr správných metod přihlášení
Nastavení pravidel hesla, která odpovídají rizikovému prostředí
Zajištění dobré ochrany privilegovaných účtů
Pravidelně kontrolujte své kontroly zabezpečení a upravujte je v závislosti na hrozbách nebo změně používání systému.