Потребители
Терминът потребители се отнася предимно за потребители, които се свързват със системата за наблюдение чрез клиентите. Можете да конфигурирате такива потребители по два начина:
Като основни потребители, удостоверени от комбинация от потребителско име/парола
Като потребители на Windows, удостоверени въз основа на техните влизания в Windows
Потребители на Windows
Добавяте потребители на Windows чрез използването на Active Directory. Active Directory (AD) е справочна услуга, внедрена от Microsoft за домейн мрежи на Windows. Включен е в повечето операционни системи Windows Server. Тя идентифицира ресурси в мрежата, за да могат потребителите или приложенията да имат достъп до тях. Active Directory използва концепциите на потребителите и групите.
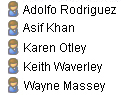
Потребителите са обекти на Active Directory, представляващи лица с потребителски акаунт. Пример:
Групите са обекти на Active Directory с няколко потребители. В този пример, Групата за управление има три потребители:
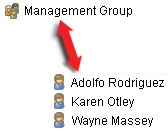
Групите могат да съдържат произволен брой потребители. Добавяйки група към системата, можете да добавите всички нейни членове наведнъж. След като добавите групата към системата, всички промени, направени в групата в Active Directory, като например нови членове, които добавяте, или стари членове, които премахвате на по-късен етап, незабавно се отразяват в системата. Потребителят може да бъде член на повече от една група в даден момент.
Можете да използвате Active Directory, за да добавите съществуваща потребителска и групова информация към системата с някои предимства:
Потребителите и групите са посочени централно в Active Directory, така че не е нужно да създавате потребителски акаунти от нулата
Не е нужно да конфигурирате никаква автентикация на потребители в системата, тъй като Active Directory работи с автентикация
Преди да можете да добавяте потребители и групи чрез услугата Active Directory, трябва да имате сървър с Active Directory, инсталиран в мрежата ви.
Базови потребители
Ако вашата система няма достъп до Active Directory, създайте основен потребител. За информация как да настроите основни потребители, вижте Създаване на основни потребители…
Потребители, оторизирани чрез Identity Provider (IDP)
Външен доставчик на самоличност (IDP) е външно приложение или услуга, което съхранява и управлява информация за самоличност на потребители и обработва автентикация за други системи. Можете да свържете външни IDP с XProtect VMS, така че потребителите да влизат XProtect през IDP.
Външните IDP обикновено се използват за поддръжка на централно управление на потребители в множество системи, еднократна идентификация и многофакторна автентикация (MFA). Когато потребителят влезе за първи път XProtect чрез външни IDP, автоматично се създава потребителско име. Тези IDP предоставят набор от претенции и VMS ги използва, за да избере име, което е уникално в базата данни на VMS.
Ако изтриете потребител XProtect и същият потребител влезе отново от външните IDP, се създава нов потребител.
Потребители и сигурност – политиката за паролите и автентикацията
XProtect Поддържа външни доставчици на самоличност, многофакторна автентикация (MFA) и автентикация, базирана на риск. Тези опции Ви помагат да изпълните международните и националните насоки за сигурност, включително препоръките на ANSSI. Този раздел обяснява как работи автентикацията, базирана на парола, XProtect и как да зададете политика за защитена парола.
Паролата е един от начините за проверка на самоличността на потребителя. Разглеждайте го като част от по-широк подход за управление на достъпа, който отразява колко чувствителна е системата, какво може да направи потребителят и колко е изложена системата.
Пароли в XProtect
Както бе споменато по-горе, XProtect включва различни начини за създаване и управление на потребители:
Потребители на Windows, влезли чрез операционната система или справочните услуги.
Базови потребители, управлявани локално в XProtect…
Потребители, вписани чрез външни доставчици на самоличност.
Правилата за паролите, които се прилагат, зависят от метода за влизане, който използва вашата организация. XProtect Използва операционната система или доставчика на самоличност, за да проверява паролите и да налага правила за паролите.
Принципи за политиката за сигурна парола
Когато задавате политика за XProtectпаролите, съвпадайте правилата с риска. Различните потребители и системи се нуждаят от различни нива на защита:
Стандартни потребители
Администратори и други привилегировани потребители
Системи, отворени за отдалечен достъп или достъп до интернет
Системи, използвани в чувствителна или регулирана среда.
Едно единствено правило за всички рядко е правилният подход.
Дължина и структура на паролата
Паролите трябва да са достатъчно дълги, за да устоят на грубата сила и да отгатват атаки.
За среди, съвместими с CAPSS, паролата трябва да бъде минимум девет знака и максимум 64 знака дължина.
Паролите не трябва да бъдат:
Получени от предишни трупове за нарушения (чрез проверка в офлайн списък от надежден източник, като NCSC)
Речникови думи (където цялата парола е една речникова дума)
Три или повече повтарящи се последователни знака (като "aaa" или "abcd1234")
Контекстно-специфични думи, като например име на услугата, потребителско име или производни на нея.
Препоръчваме Ви:
Използвайте дълги пароли или пароли.
Избягвайте правила, които изискват само комбинация от типове знаци.
Правилата, които са твърде строги, могат да вкарат потребителите в опасни навици, като например повторно използване на пароли или записването им на несигурни места.
Качество на паролата и слаба защита на паролата
Паролите не трябва да са лесни за отгатване или да се основават на информация за потребителя или системата.
Когато методът за влизане го поддържа, блокирайте:
Общи или широко използвани пароли
Пароли, базирани на потребителски имена, системни имена или имена на организации
Пароли от известни списъци с нарушени идентификационни данни.
Блокирането на слаби пароли работи по-добре, отколкото само да изисква сложни символи.
Промени на паролата и управление на жизнения цикъл
За стандартни потребители:
Не налагайте редовни промени на паролата, освен ако нямате основание да смятате, че дадена парола е разкрита.
Изискване за смяна на паролата, ако паролата е споделена или използвана неправилно.
За администратори:
Приложете по-строги контроли, защото тези акаунти имат по-голям достъп.
Добавете допълнителна защита, като например ограничени пътища за влизане или многофакторна автентикация (MFA).
Автентикация и повторно удостоверяване на потребителя:
Системата изисква потребителят да смени своята парола при влизане за първи път.
Паролите трябва да се променят само при съмнение, че дадена парола е компроментирана. Продуктът не трябва да разрешава предишна парола.
Паролите трябва да се съхраняват хеширани и осолени с уникална сол на парола.
Заключването на профила се определя на десет опита или по-малко с минимум три.
Внедряване на сесии за заключване след определен период на неактивност, което изисква потребителят да се удостовери отново. Периодът на неактивност не трябва да е по-дълъг от 15 минути за администраторски роли и до 120 минути за операторски роли или други роли, използвани в защитена зона за пасивен преглед на данни.
Съхранение и обработка на парола
Никога не съхранявайте или изпращайте пароли в ясен текст.
XProtect Използва стандартните методи за защитен вход, предоставени от операционната система или външни доставчици на самоличност, за да пази паролите защитени.
Потребителите могат да използват мениджъри на пароли, за да създават, съхраняват и управляват силни, уникални пароли.
Многофакторна автентикация (MFA) (препоръчително)
Паролата сама по себе си често не е достатъчна за защита на чувствителни системи или отдалечен достъп. За среди с по-високи нужди за защита, включете MFA чрез поддържан доставчик на самоличност.
MFA добавя втора стъпка за влизане, като например еднократен код, изпратен до телефона на потребителя чрез SMS или генериран от приложение за удостоверяване, в допълнение към паролата. Тази втора стъпка на влизане прави неоторизирания достъп много по-труден.
Отговорности на администратора
XProtect Включва инструментите за настройка на защитен вход, но като администратор Вие сте отговорни за:
Избор на правилните методи за влизане
Задаване на правила за парола, които отговарят на Вашата рискова среда
Уверете се, че привилегированите акаунти са добре защитени
Преглеждайте редовно контролите си за защита и ги коригирайте като заплахи или промени в използването на системата.