Пользователи
Термин пользователи относится преимущественно к пользователям, подключающимся к системе наблюдения при помощи клиентов. Настройка таких пользователей может осуществляться двумя способами:
В качестве базовых пользователей с аутентификацией по сочетанию пользовательского имени и пароля.
В качестве пользователей Windows с аутентификацией на основе их регистрационного имени в Windows
Пользователи Windows
Для добавления пользователей Windows применяется Active Directory. Active Directory (AD) ― это служба каталогов, разработанная Microsoft для доменных сетей Windows. Она входит в состав большинства операционных систем семейства Windows Server. Она осуществляет идентификацию ресурсов сети, чтобы к ним могли получать доступ пользователи или приложения. В Active Directory используются понятия пользователей и групп.
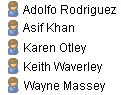
Пользователи ― это объекты Active Directory, представляющие физических лиц с учетной записью пользователя. Пример:
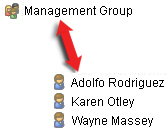
Группы ― это объекты Active Directory с несколькими пользователями. В этом примере в группу управления входят три пользователя:
В группы может входить любое количество пользователей. При добавлении в систему группы все ее пользователи добавляются одним действием. После добавления группы в систему любые изменения, вносимые в группу в Active Directory, например последующее добавление новых членов или удаление старых членов, немедленно отражаются в системе. Пользователь может быть членом сразу нескольких групп.
Active Directory можно использовать для добавления в систему сведений о существующих пользователях и группах. Это дает вам некоторые преимущества:
Пользователи и группы задаются в Active Directory централизованно, поэтому не требуется создавать учетные записи пользователей заново
Не требуется настраивать аутентификацию пользователей в системе, так как аутентификация выполняется Active Directory
Перед тем, как вы сможете добавлять пользователей и группы с помощью службы Active Directory, необходимо установить в сети сервер с Active Directory.
Базовые пользователи
Если у системы отсутствует доступ к Active Directory, создайте базового пользователя. Сведения о настройке базовых пользователей см. в разделе Создание базовых пользователей.
Пользователи, авторизованные через Identity Provider (IDP)
Внешний поставщик удостоверений (IDP) ― это внешнее приложение или служба, которые хранят идентификационную информацию пользователей и управляют ею, а также осуществляют аутентификацию в других системах. XProtectXProtect Можно связать внешний IDP с ПО для управления видео, чтобы пользователи могли входить в систему через IDP.
Внешние IDP обычно используются для поддержки централизованного управления пользователями в нескольких системах, единого входа и многофакторной аутентификации (MFA). XProtect При первом входе пользователя в систему через внешний IDP имя пользователя создается автоматически. IDP предоставляет набор заявок, и ПО для управления видео использует их, чтобы выбрать имя, уникальное в базе данных ПО для управления видео.
XProtect При удалении пользователя в XP и повторном входе того же пользователя из внешнего IDP создается новый пользователь.
Пользователи и безопасность ― политика паролей и аутентификация
XProtect поддерживает внешних поставщиков удостоверений, многофакторную аутентификацию (MFA) и аутентификацию на основе рисков. Эти варианты помогут вам выполнить международные и национальные рекомендации по безопасности, включая рекомендации ANSSI. XProtect В этом разделе объясняется, как работает аутентификация по паролю в приложениях и как настроить политику безопасных паролей.
Пароль — это один из способов проверки личности пользователя. Рассматривайте это как часть более широкого подхода к управлению доступом, который отражает степень чувствительности системы, возможности пользователя и степень уязвимости системы.
Пароли в XProtect
XProtect Как упоминалось выше, он включает в себя различные способы создания пользователей и управления ими:
Пользователи Windows, вошедшие в систему через операционную систему или службы каталогов.
XProtectБазовые пользователи, управляемые локально в .
Пользователи вошли в систему через внешних поставщиков удостоверений.
XProtect Применяемые правила паролей зависят от способа входа, который использует ваша организация. Она использует операционную систему или поставщика удостоверений для проверки паролей и наложения правил паролей.
Принципы политики безопасных паролей
XProtectПри настройке политики паролей для необходимо сопоставить правила с риском. Разные пользователи и системы нуждаются в разных уровнях защиты:
Стандартные пользователи
Администраторы и другие привилегированные пользователи
Системы, открытые для удаленного доступа или доступа в Интернет
Системы, используемые в чувствительных или регулируемых средах.
Одно единственное правило для всех редко является правильным подходом.
Длина и структура пароля
Пароли должны быть достаточно длинными, чтобы противостоять атакам методом перебора и угадывания.
Для сред, совместимых с CAPSS, пароль должен содержать не менее девяти символов и не более 64 символов.
Пароли не должны быть:
Получено из предыдущих корпусов взломов (путем сверки с автономным списком из надежного источника, такого как NCSC)
Словарные слова (когда весь пароль представляет собой одно слово из словаря)
Три или более повторяющихся последовательных символа (например, "aaa" или "abcd1234")
Зависящие от контекста слова, такие как название службы, имя пользователя или производные от него.
Мы рекомендуем вам:
Используйте длинные пароли или парольные фразы.
Избегайте правил, которые требуют только сочетания типов символов.
Слишком строгие правила могут привести к небезопасным привычкам пользователей, таким как повторное использование паролей или их запись в небезопасных местах.
Качество пароля и слабая защита паролем
Пароли не должны быть легко угадываемыми или основываться на информации о пользователе или системе.
Если метод входа поддерживает это, заблокируйте:
Распространенные или часто используемые пароли
Пароли на основе имен пользователей, имен систем или имен организаций
Пароли из известных списков взломанных учетных данных.
Блокировка слабых паролей работает лучше, чем использование сложных символов.
Изменение паролей и управление жизненным циклом
Для стандартных пользователей:
Не принуждайте к регулярному изменению пароля, если у вас нет оснований полагать, что пароль был раскрыт.
Требовать изменения пароля, если пароль был передан или использован не по назначению.
Для администраторов:
Установите более строгий контроль, поскольку у этих учетных записей больше доступа.
Добавьте дополнительную защиту, например ограниченное количество путей для входа или многофакторную аутентификацию (MFA).
Аутентификация и повторная аутентификация пользователей:
Система требует, чтобы пользователь менял пароль при первом входе в систему.
Пароли следует изменять только в случае подозрения, что пароль был скомпрометирован. Предыдущий пароль не допускается продуктом.
Пароли должны храниться в хэше и солиться с уникальной солью для каждого пароля.
Блокировка учетной записи должна выполняться не более чем с десяти попыток и не менее чем с трех.
Реализация сеансов блокировки по истечении определенного периода бездействия, требующего повторной аутентификации пользователя. Период неактивности должен составлять не более 15 минут для ролей администраторов и не более 120 минут для ролей операторов или других ролей, используемых в защищенной области для пассивного просмотра данных.
Хранение и обработка паролей
Никогда не храните и не отправляйте пароли в виде открытого текста.
XProtect использует стандартные безопасные методы входа, предоставляемые операционной системой или внешними поставщиками удостоверений, для защиты паролей.
Пользователи могут использовать диспетчеры паролей для создания, хранения и управления надежными уникальными паролями.
Многофакторная аутентификация (MFA) (рекомендуется)
Одного пароля часто бывает недостаточно для защиты конфиденциальных систем или удаленного доступа. В средах с более высокими требованиями к безопасности включите MFA через поддерживаемого поставщика удостоверений.
В дополнение к паролю MFA добавляет второй этап входа, например одноразовый код, отправленный на телефон пользователя через SMS или сгенерированный приложением аутентификации. Этот второй шаг значительно затрудняет несанкционированный доступ.
Обязанности администратора
XProtect включает инструменты для настройки безопасного входа, но как администратор вы отвечаете за:
Выбор подходящих методов входа
Настройка правил паролей, соответствующих вашей среде риска
Убедиться, что привилегированные учетные записи хорошо защищены
Регулярно проверяйте средства управления безопасностью и корректируйте их по мере возникновения угроз или изменения характера использования системы.