Utilizatori
Termenul utilizatori se referă în primul rând la utilizatorii care se conectează la sistemul de supraveghere prin intermediul clienților. Puteți configura astfel de utilizatori în două moduri:
Ca utilizatori standard, autentificați printr-o combinație nume de utilizator/parolă
Ca utilizatori Windows, autentificați pe baza conectării lor la Windows
Utilizatori Windows
Adăugați utilizatori Windows prin utilizarea Active Directory. Active Directory (AD) este un serviciu de director implementat de Microsoft pentru rețelele de domeniu Windows. Este inclus în majoritatea sistemelor de operare Windows Server. Identifică resursele dintr-o rețea pentru ca utilizatorii sau aplicațiile să le acceseze. Active Directory utilizează conceptele de utilizatori și grupuri.
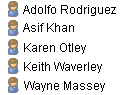
Utilizatorii sunt obiecte Active Directory care reprezintă persoane fizice cu un cont de utilizator. Exemplu:
Grupurile sunt obiecte Active Directory cu mai mulți utilizatori. În acest exemplu, Grupul de gestionare are trei utilizatori:
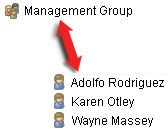
Grupurile pot conține orice număr de utilizatori. Prin adăugarea unui grup la sistem, îi adăugați toți membrii dintr-o singură mișcare. Odată ce ați adăugat grupul la sistem, orice modificări aduse grupului în Active Directory, cum ar fi membrii noi pe care îi adăugați sau membrii vechi pe care îi eliminați ulterior, sunt imediat reflectate în sistem. Un utilizator poate fi membru al mai multor grupuri simultan.
Puteți să utilizați Active Directory pentru a adăuga la sistem informații existente despre utilizator și grup cu câteva beneficii:
Utilizatorii și grupurile sunt specificate central în Active Directory, astfel încât să nu trebuie să creați conturi de utilizator de la zero
Nu trebuie să configurați nicio autentificare a utilizatorilor din sistem, deoarece Active Directory gestionează autentificarea
Înainte să puteți adăuga utilizatori și grupuri prin intermediul serviciului Active Directory, trebuie să aveți un server cu Active Directory instalat în rețea.
Utilizatori standard
Dacă sistemul nu are acces la Active Directory, creați un utilizator standard. Pentru informații despre cum să configurați utilizatorii standard, Creați utilizatori standardconsultați.
Utilizatori autorizați printr-un Identity Provider (IDP)
Un furnizor extern de identitate (IDP) este o aplicație sau serviciu extern care stochează și gestionează informațiile de identitate ale utilizatorilor și gestionează autentificarea pentru alte sisteme. Puteți să asociați un IDP extern cu VMS, XProtect pentru ca utilizatorii să se conecteze XProtect la el prin IDP.
IDP-urile externe sunt utilizate de obicei pentru a sprijini gestionarea centrală a utilizatorilor pe mai multe sisteme, sign-on unic și autentificare multi-factor (MFA). Atunci când un utilizator se conectează la XProtect rețea prin intermediul unui IDP extern pentru prima dată, un nume de utilizator este creat automat. IDP furnizează un set de revendicări, iar VMS le utilizează pentru a alege un nume unic în baza de date VMS.
Dacă ștergeți un utilizator XProtect din și același utilizator se conectează din nou de pe IDP extern, se creează un utilizator nou.
Utilizatori și securitate – politică de parolă și autentificare
XProtect Acceptă furnizori externi de identitate, autentificare multi-factor (MFA) și autentificare bazată pe riscuri. Aceste opțiuni vă ajută să respectați orientările internaționale și naționale privind securitatea, inclusiv recomandările ANSSI. Această secțiune explică modul în care funcționează autentificarea pe bază de parolă XProtect și cum să setați o politică de parolă securizată.
Parola este o modalitate de a verifica identitatea unui utilizator. Tratați-l ca parte a unei abordări mai largi de control al accesului care reflectă cât de sensibil este sistemul, ce poate face utilizatorul și cât de expus este sistemul.
Parole în XProtect
După cum sa menționat mai sus, XProtect include diferite modalități de a crea și gestiona utilizatori:
Utilizatori Windows, conectați prin sistemul de operare sau serviciile de director.
Utilizatori standard, gestionați local în XProtect.
Utilizatori conectați prin furnizori externi de identitate.
Regulile de parolă care se aplică depind de metoda de conectare pe care o utilizează organizația dvs. XProtect utilizează sistemul de operare sau furnizorul de identitate pentru a verifica parolele și a impune reguli pentru parole.
Principii pentru o politică de parolă securizată
Când setați o politică de XProtectparolă, asociați regulile cu riscul. Diferiții utilizatori și sisteme au nevoie de niveluri diferite de protecție:
Utilizatori standard
Administratori și alți utilizatori privilegiați
Sisteme deschise pentru acces de la distanță sau internet
Sisteme utilizate în medii sensibile sau reglementate.
O regulă unică pentru toată lumea este rareori abordarea potrivită.
Lungime și structură parolă
Parolele ar trebui să fie suficient de lungi pentru a rezista forței brute și atacurilor de ghicire.
Pentru mediile compatibile CAPSS, parola trebuie să aibă minimum nouă caractere și maximum 64 de caractere lungime.
Parolele nu trebuie să fie:
Obținut din corpusuri de breșă anterioare (prin verificarea unei liste offline dintr-o sursă de încredere, cum ar fi NCSC)
Cuvinte de dicționar (unde întreaga parolă este un singur cuvânt de dicționar)
Trei sau mai multe caractere secvențiale repetitive (precum "aaa" sau "abcd1234")
Cuvinte specifice contextului, cum ar fi numele serviciului, numele de utilizator sau instrumentele derivate ale acestuia.
Vă recomandăm să:
Folosiți parole lungi sau parole.
Evitați regulile care necesită doar un amestec de tipuri de caractere.
Regulile care sunt prea stricte pot împinge utilizatorii în obiceiuri nesigure, cum ar fi reutilizarea parolelor sau scrierea lor în locuri nesigure.
Calitatea parolei și protecția slabă a parolei
Parolele nu ar trebui să fie ușor de ghicit sau bazate pe informații despre utilizator sau sistem.
Acolo unde metoda de conectare o acceptă, blocați:
Parole comune sau utilizate pe scară largă
Parole bazate pe nume de utilizatori, nume de sisteme sau nume de organizații
Parole din liste cunoscute de date de autentificare încălcate.
Blocarea parolelor slabe funcționează mai bine decât solicitarea doar a caracterelor complexe.
Schimbări de parole și gestionarea ciclului de viață
Pentru utilizatorii standard:
Nu forțați schimbarea regulată a parolei decât dacă aveți motive să credeți că a fost expusă o parolă.
Solicitați o schimbare de parolă dacă parola a fost partajată sau utilizată abuziv.
Pentru administratori:
Aplicați controale mai stricte, deoarece aceste conturi au mai mult acces.
Adăugați protecție suplimentară, cum ar fi căi limitate de conectare sau autentificare multi-factor (MFA).
Autentificare și reautentificare utilizator:
Sistemul solicită utilizatorului să schimbe parola atunci când se conectează pentru prima dată.
Parolele trebuie modificate doar dacă există suspiciunea că parola a fost compromisă. Produsul nu va permite nicio parolă anterioară.
Parolele trebuie stocate în hash și sărate cu o sare unică pe parolă.
Blocarea contului va fi setată la zece încercări sau mai puțin, cu un minim de trei.
Implementați sesiunile de blocare după o perioadă definită de inactivitate, solicitând utilizatorului să se reautentifice. Perioada de inactivitate nu trebuie să fie mai mare de 15 minute pentru rolurile de administrator și până la 120 de minute pentru rolurile de operator sau alte roluri utilizate într-o zonă securizată pentru examinarea pasivă a datelor.
Stocarea și gestionarea parolelor
Nu stocați și nu trimiteți niciodată parole în text clar.
XProtect Utilizează metodele standard de conectare securizată furnizate de sistemul de operare sau de furnizorii externi de identitate pentru a păstra parolele protejate.
Utilizatorii pot folosi manageri de parole pentru a crea, stoca și gestiona parole puternice, unice.
Autentificare multi-factor (MFA) (recomandat)
Adesea, o parolă singură nu este suficientă pentru a proteja sistemele sensibile sau accesul de la distanță. Pentru mediile cu nevoi mai mari de securitate, activați MFA printr-un furnizor de identitate acceptat.
MFA adaugă o a doua etapă de conectare, cum ar fi un cod unic trimis pe telefonul utilizatorului prin SMS sau generat de o aplicație de autentificare, pe lângă parolă. Acest al doilea pas de conectare îngreunează mult accesul neautorizat.
Responsabilități de administrator
XProtect Include instrumentele pentru a seta conectarea securizată, dar, ca administrator, sunteți responsabil pentru:
Alegerea metodelor de conectare potrivite
Setarea de reguli de parolă care se potrivesc mediului dvs. de risc
Asigurați-vă că toate conturile privilegiate sunt bine protejate
Examinați controalele de securitate în mod regulat și ajustați-le ca amenințări sau ca modificări ale utilizării sistemului.