Usuários
O termo usuários se refere primariamente a usuários que se conectam ao sistema de monitoramento por meio de clientes. Você pode configurar tais usuários de duas formas:
Como Usuários básicos, autenticados por uma combinação de nome de usuário/senha
Como Usuários do Windows autenticados com base no login do Windows.
Usuários do Windows
Usuários do Windows podem ser adicionados através do Active Directory. O Active Directory (Diretório Ativo, AD) é um serviço de diretório distribuído implementado pela Microsoft para redes de domínio Windows. É parte integrante da maioria dos Sistemas operacionais Windows Server. Sua função é identificar recursos em uma rede para que os usuários ou aplicativos os acessem. O Active Directory usa os conceitos de usuários e grupos.
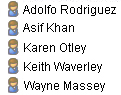
Usuários são objetos do Active Directory representando indivíduos com uma conta de usuário. Exemplo:
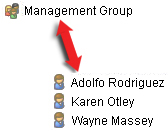
Grupos são objetos do Active Directory capazes de conter vários usuários. Neste exemplo, o grupo de gerenciamento tem três membros:
Os grupos podem conter qualquer número de usuários. Ao adicionar um grupo ao sistema, você adiciona todos os seus membros de uma só vez. Após adicionar o grupo ao sistema, as alterações feitas ao grupo no Active Directory (tais como novos membros adicionados ou antigos membros removidos) em uma fase posterior são imediatamente refletidas no sistema. Um usuário pode ser membro de mais de um grupo ao mesmo tempo.
Você pode usar o Active Directory para adicionar informações de usuários e grupos existentes ao sistema com algumas vantagens:
Usuários e grupos são especificados de forma central no Active Directory, assim você não precisará criar qualquer conta de usuário a partir do zero
Isso também significa não é necessário configurar qualquer tipo de autenticação de usuários no sistema, posto que o Active Directory cuide da autenticação
Antes de adicionar usuários e grupos através do serviço do Active Directory é necessário ter um servidor com Active Directory instalado na rede.
Usuários básicos
Se o seu sistema não possui acesso ao Active Directory, você deve criar um usuário básico. Para obter informações sobre como configurar usuários básicos, consulte Criação de usuários básicos.
Usuários autorizados por meio de um Identity Provider (IDP)
Um provedor de identidade externo (IDP) é um aplicativo ou serviço externo que armazena e gerencia informações de identidade do usuário e lida com a autenticação para outros sistemas. XProtect Você pode associar um IDP externo ao VMS para que os usuários façam login no XProtect através do IDP.
Os IDPs externos são comumente usados para dar suporte ao gerenciamento central de usuários em vários sistemas, logon único e autenticação multifator (MFA). Quando um usuário faz login no XProtect através de um IDP externo pela primeira vez, um nome de usuário é criado automaticamente. O IDP fornece um conjunto de alegações, e o VMS as usa para escolher um nome exclusivo no banco de dados do VMS.
Se você excluir um usuário no sistema XProtect e o mesmo usuário fizer login novamente a partir do IDP externo, um novo usuário será criado.
Usuários e segurança - Política de senha e autenticação
XProtect Oferece suporte a provedores de identidade externos, autenticação multifator (MFA) e autenticação baseada em risco. Essas opções ajudam você a atender às orientações de segurança internacional e nacional, incluindo recomendações da ANSSI. Esta seção explica como a autenticação baseada em senha funciona no XProtect e como definir uma política de senha segura.
Uma senha é uma maneira de verificar a identidade de um usuário. Trate-o como parte de uma abordagem mais ampla de controle de acesso que reflete quão sensível o sistema é, o que o usuário pode fazer e quão exposto o sistema está.
Senhas em XProtect
Como mencionado acima, XProtect inclui várias maneiras de criar e gerenciar usuários:
Usuários do Windows, conectados por meio do sistema operacional ou serviços de diretório.
Usuários básicos, gerenciados localmente em XProtect.
Usuários conectados por meio de provedores de identidade externos.
As regras de senha que se aplicam dependem do método de login que sua organização está usando. XProtect O usa o sistema operacional ou o provedor de identidade para verificar senhas e impor regras de senha.
Princípios para uma política de senha segura
Quando você define uma política de senha para XProtect, corresponda as regras ao risco. Usuários e sistemas diferentes precisam de níveis diferentes de proteção:
Usuários padrão
Administradores e outros usuários privilegiados
Sistemas abertos para acesso remoto ou à internet
Sistemas usados em ambientes sensíveis ou regulamentados.
Uma única regra para todos raramente é a abordagem certa.
Comprimento e estrutura da senha
As senhas devem ser longas o suficiente para resistir à força bruta e a ataques de adivinhação.
Para ambientes compatíveis com CAPSS, a senha deve ter no mínimo nove caracteres e no máximo 64 caracteres.
As senhas não podem ser:
Obtido de corpos de violação anteriores (verificando uma lista off-line de uma fonte confiável, como NCSC)
Palavras do dicionário (onde a senha inteira é uma única palavra do dicionário)
Três ou mais caracteres sequenciais repetitivos (como 'aaa' ou 'abcd1234')
Palavras específicas do contexto, como o nome do serviço, o nome de usuário ou derivados dele.
Recomendamos que você:
Use senhas longas ou senhas.
Evite regras que exijam apenas uma mistura de tipos de caractere.
Regras muito rigorosas podem levar os usuários a hábitos inseguros, como reutilizar senhas ou anotá-las em locais inseguros.
Qualidade da senha e proteção por senha fraca
As senhas não devem ser fáceis de adivinhar ou baseadas em informações sobre o usuário ou o sistema.
Onde o método de login for compatível, bloqueie:
Senhas comuns ou amplamente utilizadas
Senhas baseadas em nomes de usuário, nomes de sistema ou nomes de organizações
Senhas de listas conhecidas de credenciais violadas.
Bloquear senhas fracas funciona melhor do que exigir apenas caracteres complexos.
Alterações de senha e gerenciamento do ciclo de vida
Para usuários padrão:
Não force alterações regulares de senha, a menos que você tenha motivos para acreditar que uma senha foi exposta.
Exige uma alteração de senha se uma senha tiver sido compartilhada ou usada incorretamente.
Para administradores:
Aplique controles mais rigorosos, porque essas contas têm mais acesso.
Adicione proteção extra, como caminhos de login limitados ou autenticação multifator (MFA).
Autenticação e reautenticação do usuário:
O sistema requer que o usuário altere sua senha ao fazer login pela primeira vez.
As senhas só devem ser alteradas quando houver suspeita de comprometimento de uma senha. Nenhuma senha anterior deve ser permitida pelo produto.
As senhas devem ser armazenadas em hash e salgadas com um sal exclusivo por senha.
O bloqueio de conta deve ser definido em dez tentativas ou menos com um mínimo de três.
Implementar sessões de bloqueio após um período definido de inatividade, exigindo que o usuário se autentique novamente. O período de inatividade não deve ser superior a 15 minutos para funções de administrador e até 120 minutos para funções de operador ou outras funções usadas em uma área segura para revisão passiva de dados.
Armazenamento e tratamento de senha
Nunca armazene ou envie senhas em texto claro.
XProtect Usa os métodos de login padrão e seguro fornecidos pelo sistema operacional ou por provedores de identidade externos para manter as senhas protegidas.
Os usuários podem usar gerenciadores de senhas para criar, armazenar e gerenciar senhas fortes e exclusivas.
Autenticação multifator (MFA) (recomendada)
Muitas vezes, uma senha por si só não é suficiente para proteger sistemas sensíveis ou acesso remoto. Para ambientes com maiores necessidades de segurança, ative o MFA por meio de um provedor de identidade compatível.
O MFA adiciona uma segunda etapa de login, como um código de uso único enviado ao telefone do usuário por SMS ou gerado por um aplicativo autenticador, além da senha. Essa segunda etapa de login torna o acesso não autorizado muito mais difícil.
Responsabilidades do administrador
XProtect Inclui as ferramentas para configurar o login seguro, mas como administrador você é responsável por:
Escolha dos métodos de login certos
Definição de regras de senha que se adequam ao seu ambiente de risco
Certificar-se de que as contas privilegiadas estejam bem protegidas
Revise seus controles de segurança regularmente e ajuste-os conforme ameaças ou alterações no uso do sistema.