משתמשים
המונח משתמשים מתייחס בעיקר למשתמשים המתחברים למערכת הפיקוח באמצעות הלקוחות. ניתן להגדיר משתמשים כאלה בשתי דרכים:
כמשתמשים בסיסיים, מאומתים על-ידי שילוב שם משתמש/סיסמה
כמשתמשי Windows, אומתו בהתבסס על פרטי הכניסה שלהם ל- Windows
משתמשי Windows
באפשרותך להוסיף משתמשי Windows באמצעות השימוש ב- Active Directory. Active Directory (AD) הוא שירות ספריות המיושם על-ידי Microsoft Windows עבור רשתות תחומים. הוא נכלל ברוב מערכות ההפעלה Windows Server. הוא מזהה משאבים ברשת כדי שמשתמשים או יישומים יוכלו לגשת אליהם. Active Directory משתמש במושגים של משתמשים וקבוצות.
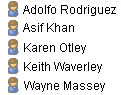
משתמשים הם אובייקטים של Active Directory המייצגים אנשים בעלי חשבון משתמש. דוגמה:
קבוצות הן אובייקטים של Active Directory עם מספר משתמשים. בדוגמה זו, קבוצת הניהול כוללת שלושה משתמשים:
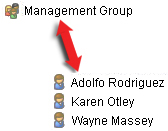
קבוצות יכולות להכיל כל מספר של משתמשים. על-ידי הוספת קבוצה למערכת, אתה מוסיף את כל החברים שלה במכה אחת. לאחר הוספת הקבוצה למערכת, כל שינוי שבוצע בקבוצה ב- Active Directory, כגון חברים חדשים שאתה מוסיף או חברים ותיקים שאתה מסיר בשלב מאוחר יותר, משתקף מיד במערכת. משתמש יכול להיות חבר ביותר מקבוצה אחת בכל פעם.
באפשרותך להשתמש ב- Active Directory כדי להוסיף מידע משתמש וקבוצה קיימים למערכת, עם כמה יתרונות:
משתמשים וקבוצות צוינו באופן מרכזי ב- Active Directory כך שאין לך צורך ליצור חשבונות משתמשים מאפס
אינך צריך להגדיר אימות כלשהו של משתמשים במערכת מכיוון ש- Active Directory מטפל באימות
לפני שתוכל להוסיף משתמשים וקבוצות באמצעות שירות Active Directory, עליך להתקין שרת עם Active Directory ברשת שלך.
משתמשים בסיסיים
אם למערכת שלך אין גישה ל- Active Directory, צור משתמש בסיסי. לקבלת מידע אודות הגדרת משתמשים בסיסיים, ראה צור משתמשים בסיסיים.
משתמשים המורשים באמצעות ספק זהויות (IDP)
ספק זהות חיצונית (IDP) הוא יישום או שירות חיצוני המאחסן ומנהל פרטי זהות משתמש ומטפל באימות עבור מערכות אחרות. אתה יכול לשייך IDP חיצוני ל- XProtect VMS כך שמשתמשים ייכנסו אליו XProtect דרך ה-IDP.
IDPs חיצוניים משמשים בדרך כלל לתמיכה בניהול משתמשים מרכזי במערכות מרובות, כניסה יחידה ואימות רב-גורמי (MFA). כאשר משתמש נכנס למערכת XProtect באמצעות IDP חיצוני בפעם הראשונה, שם משתמש נוצר באופן אוטומטי. ה-IDP מספק אוסף של טענות, ומערכת ניהול הווידאו משתמשת בהן כדי לבחור שם ייחודי במסד הנתונים של מערכת ניהול הווידאו.
אם מוחקים משתמש ב-XProtectin ואותו משתמש נכנס שוב מ-IDP חיצוני, נוצר משתמש חדש.
משתמשים ואבטחה - מדיניות ואימות סיסמה
XProtect תמיכה בספקי זהות חיצוניים, אימות רב-גורמי (MFA) ואימות מבוסס סיכונים. אפשרויות אלה מסייעות לך לעמוד בהנחיות בינלאומיות וביטחון לאומי, כולל המלצות ANSSI. סעיף זה מסביר כיצד פועל אימות מבוסס-סיסמה XProtect וכיצד להגדיר מדיניות סיסמה מאובטחת.
סיסמה היא אחת הדרכים לאימות זהות המשתמש. התייחס אליה כחלק מגישת בקרת גישה רחבה יותר המשקפת את רגישות המערכת, מה המשתמש יכול לעשות ועד כמה המערכת חשופה.
ססמאות ב XProtect
כפי שצוין לעיל, XProtect כולל דרכים שונות ליצור ולנהל משתמשים:
משתמשי Windows, המחוברים באמצעות מערכת ההפעלה או שירותי מדריך הכתובות.
משתמשים בסיסיים, מנוהלים באופן מקומי ב- XProtect.
משתמשים נכנסו למערכת באמצעות ספקי זהויות חיצוניים.
כללי הסיסמה החלים תלויים בשיטת הכניסה שבה משתמש הארגון שלך. XProtect משתמש במערכת ההפעלה או בספק הזהויות כדי לבדוק סיסמאות ולכפות כללי סיסמה.
עקרונות למדיניות סיסמה מאובטחת
כאשר אתה מגדיר מדיניות סיסמה עבור XProtect, התאם את הכללים לסיכון. משתמשים ומערכות שונים זקוקים לרמות הגנה שונות:
משתמשים רגילים
מנהלי מערכת ומשתמשים מורשים אחרים
מערכות פתוחות לגישה מרחוק או לאינטרנט
מערכות המשמשות בסביבות רגישות או מוסדרות.
כלל אחד לכל אחד הוא לעתים רחוקות הגישה הנכונה.
אורך הסיסמה ומבנה הסיסמה
הסיסמה צריכה להיות ארוכה מספיק כדי להתנגד לכוח גס ולהתקפות ניחושים.
בסביבות תואמות CAPSS, הסיסמה חייבת להכיל לפחות תשעה תווים ומקסימום 64 תווים.
סיסמאות אינן יכולות להיות:
התקבלו ממאגרי הפרות קודמים (על ידי בדיקה מול רשימה לא מקוונת ממקור אמין, כגון NCSC)
מילות מילון (כאשר כל הסיסמה היא מילה אחת במילון)
שלושה תווים עוקבים חוזרים או יותר (כגון 'aaa' או 'abcd1234')
מילים ספציפיות להקשר, כגון שם השירות, שם המשתמש או נגזרות שלו.
אנו ממליצים לך:
השתמש בסיסמאות ארוכות או בביטויי סיסמה.
הימנע מכללים הדורשים רק שילוב של סוגי תווים.
כללים נוקשים מדי עלולים לדחוף משתמשים להרגלים לא בטוחים, כגון שימוש חוזר בסיסמאות או כתיבה שלהן במקומות לא מאובטחים.
איכות הסיסמה והגנה על סיסמה חלשה
סיסמאות לא צריכות להיות קלות לניחוש או מבוססות על מידע על המשתמש או המערכת.
כאשר שיטת הכניסה תומכת בה, חסום:
סיסמאות נפוצות או בשימוש נרחב
סיסמאות המבוססות על שמות משתמשים, שמות מערכת או שמות ארגונים
ססמאות מרשימות ידועות של פרטי גישה שנפרצו.
חסימת סיסמאות חלשות עובדת טוב יותר מאשר לדרוש רק תווים מורכבים.
שינויי סיסמה וניהול מחזור החיים
למשתמשים רגילים:
אל תכפה שינויי סיסמה רגילים אלא אם יש לך סיבה להאמין שסיסמה נחשפה.
דרוש שינוי סיסמה אם נעשה שימוש לרעה בסיסמה או שותף.
למנהלי מערכת:
החל בקרות נוקשות יותר, משום שלחשבונות אלה יש גישה רבה יותר.
הוסף הגנה נוספת, כגון נתיבי כניסה מוגבלים או אימות רב-גורמי (MFA).
אימות ואימות מחדש של משתמש:
המערכת מחייבת את המשתמש לשנות את סיסמתו בכניסה הראשונה למערכת.
יש לדרוש שינוי סיסמאות רק אם קיים חשד לסיסמה שנפגעה. לא תתאפשר סיסמה קודמת על-ידי המוצר.
סיסמאות צריכות להיות מאוחסנות חשיש והמלח עם מלח ייחודי לכל סיסמה.
נעילת חשבון תיקבע בעשרה נסיונות או פחות עם מינימום של שלושה.
יישם הפעלות נעילה לאחר תקופה מוגדרת של חוסר פעילות, הדורשות מהמשתמש לבצע אימות מחדש. תקופת חוסר הפעילות חייבת להיות לא יותר מ-15 דקות עבור תפקידי מנהל מערכת ועד 120 דקות עבור תפקידי מפעיל או תפקידים אחרים המשמשים באזור מאובטח לסקירה פסיבית של נתונים.
אחסון וטיפול בסיסמאות
לעולם אל תאחסן או תשלח סיסמאות בטקסט רגיל.
XProtect משתמש בשיטות הכניסה הרגילות והמאובטחות המסופקות על-ידי מערכת ההפעלה או ספקי זהות חיצונית כדי לשמור על הסיסמאות מוגנות.
משתמשים יכולים להשתמש במנהלי סיסמאות כדי ליצור, לאחסן ולנהל סיסמאות חזקות וייחודיות.
אימות רב-גורמי (MFA) (מומלץ)
סיסמה בפני עצמה לרוב אינה מספיקה כדי להגן על מערכות רגישות או גישה מרחוק. לסביבות עם צורכי אבטחה גבוהים יותר, יש להפעיל את MFA באמצעות ספק זהות נתמך.
MFA מוסיף שלב כניסה שני, כגון קוד חד-פעמי שנשלח לטלפון של המשתמש באמצעות SMS או שנוצר על-ידי אפליקציה מאמתת, בנוסף לסיסמה. שלב הכניסה השני הזה מקשה מאוד על הגישה הבלתי מורשית.
תחומי אחריות של מנהל מערכת
XProtect כוללת את הכלים להגדרת כניסה מאובטחת, אך כמנהל מערכת אתה אחראי ל:
בחירת שיטות הכניסה הנכונות
הגדרת כללי סיסמה המתאימים לסביבת הסיכון שלך
בדיקה שחשבונות מורשים מוגנים היטב
סקור את בקרות האבטחה שלך באופן קבוע והתאם אותן כאיומים או כשינויים בשימוש במערכת.