Usuarios
El término usuarios se refiere principalmente a usuarios que se conectan al sistema de vigilancia a través de clientes. Puede configurar estos usuarios de dos formas:
Como usuarios básicos, la autenticación se realiza mediante una combinación de nombre de usuario y contraseña
Como usuarios de Windows la autenticación se basa en su inicio de sesión en Windows
Usuarios de Windows
Añade usuarios de Windows mediante el uso de Active Directory. Active Directory (AD) es un servicio de directorios implementado por Microsoft para redes de dominios de Windows. Está incluido en la mayoría de sistemas operativos de Windows Server. Identifica recursos en una red para que los usuarios o las aplicaciones accedan a ellos. Active Directory utiliza los conceptos de usuarios y grupos.
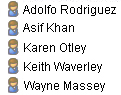
Los usuarios son objetos de Active Directory que representan a individuos con una cuenta de usuario. Ejemplo:
Los grupos son objetos de Active Directory con varios usuarios. En este ejemplo, el Grupo de gestión tiene tres usuarios:
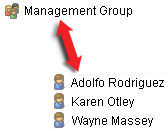
Los grupos pueden contener cualquier número de usuarios. Al añadir un grupo al sistema, se añade a todos sus miembros de una vez. Una vez añadido el grupo al sistema, cualquier cambio realizado en el grupo en Active Directory, como añadir nuevos miembros o quitar miembros antiguos en una fase posterior, se ven reflejados de inmediato en el sistema. Un usuario puede ser miembro de varios grupos a la vez.
Puede utilizar Active Directory para añadir información de usuarios y grupos existentes al sistema con algunas ventajas:
Los usuarios y los grupos se especifican centralmente en Active Directory para que no tenga que crear cuentas de usuario desde cero
No tiene que configurar ninguna autenticación de usuarios en el sistema, ya que Active Directory maneja la autenticación
Antes de poder añadir usuarios y grupos mediante el servicio de Active Directory, debe tener un servidor con Active Directory instalado en su red.
Usuarios básicos
Si su sistema no tiene acceso a Active Directory, cree un usuario básico. Para obtener información sobre cómo configurar usuarios básicos, consulte Crear usuarios básicos.
Usuarios autorizados a través de un Identity Provider (IDP)
Un proveedor de identidades externo (IDP) es una aplicación o servicio externo que almacena y gestiona información de identidades de usuarios y gestiona la autenticación para otros sistemas. Puede asociar una IDP externa con el VMS XProtect para que los usuarios inicien sesión en XProtect a través del IDP.
Los IDP externos se utilizan comúnmente para apoyar la gestión central de usuarios en múltiples sistemas, el inicio de sesión único y la autenticación multifactor (MFA). Cuando un usuario inicia sesión en XProtect a través de un IDP externo por primera vez, se crea un nombre de usuario automáticamente. El IDP proporciona un conjunto de reclamaciones, y el VMS las utiliza para elegir un nombre que sea único en la base de datos del VMS.
Si borra un usuario en XProtect y el mismo usuario inicia sesión de nuevo desde el IDP externo, se crea un nuevo usuario.
Usuarios y seguridad: política de contraseñas y autenticación
XProtect Admite proveedores de identidades externos, autenticación multifactor (MFA) y autenticación basada en riesgos. Estas opciones le ayudan a cumplir con las directrices de seguridad internacionales y nacionales, incluidas las recomendaciones de ANSSI. Esta sección explica cómo funciona la autenticación basada en contraseña en XProtect y cómo establecer una política de contraseña segura.
Una contraseña es una forma de verificar la identidad de un usuario. Trátelo como parte de un enfoque más amplio de control de acceso que refleje la sensibilidad del sistema, lo que el usuario puede hacer y lo expuesto que está el sistema.
Contraseñas en XProtect
Como se mencionó anteriormente, XProtect incluye varias formas de crear y gestionar usuarios:
Los usuarios de Windows han iniciado sesión a través del sistema operativo o de los servicios de directorio.
Usuarios básicos, gestionados localmente en XProtect.
Los usuarios han iniciado sesión a través de proveedores de identidad externos.
Las reglas de contraseña que se aplican dependen del método de inicio de sesión que utilice su organización. XProtect utiliza el sistema operativo o el proveedor de identidad para comprobar las contraseñas e imponer reglas de contraseña.
Principios para una política de contraseñas seguras
Cuando establezca una directiva de contraseñas para XProtect, ajuste las reglas al riesgo. Los diferentes usuarios y sistemas necesitan diferentes niveles de protección:
Usuarios estándar
Administradores y otros usuarios privilegiados
Sistemas abiertos al acceso remoto o a Internet
Sistemas utilizados en entornos sensibles o regulados.
Una regla única para todos rara vez es el enfoque correcto.
Longitud y estructura de la contraseña
Las contraseñas deben ser lo suficientemente largas como para resistir la fuerza bruta y los ataques de adivinanza.
Para entornos compatibles con CAPSS, la contraseña debe tener un mínimo de nueve caracteres y un máximo de 64 caracteres de longitud.
Las contraseñas no deben ser:
Obtenida de corpus de infracciones anteriores (comprobando una lista fuera de línea de una fuente fiable, como el NCSC)
Palabras del diccionario (donde toda la contraseña es una sola palabra del diccionario)
Tres o más caracteres secuenciales repetitivos (como 'aaa' o 'abcd1234')
Palabras específicas del contexto, como el nombre del servicio, el nombre de usuario o derivados del mismo.
Le recomendamos que:
Utilice contraseñas o frases de contraseña largas.
Evite reglas que solo requieran una mezcla de tipos de caracteres.
Unas reglas demasiado estrictas pueden inducir a los usuarios a adoptar hábitos poco seguros, como reutilizar las contraseñas o escribirlas en lugares inseguros.
Calidad de la contraseña y protección débil con contraseña
Las contraseñas no deben ser fáciles de adivinar o basarse en información sobre el usuario o el sistema.
Si el método de inicio de sesión lo admite, bloquee:
Contraseñas comunes o muy utilizadas
Contraseñas basadas en nombres de usuario, nombres de sistema o nombres de organización
Contraseñas de listas conocidas de credenciales vulneradas.
El bloqueo de contraseñas débiles funciona mejor que solo requerir caracteres complejos.
Cambios de contraseña y gestión del ciclo de vida
Para usuarios estándar:
No fuerce los cambios regulares de contraseña a menos que tenga motivos para creer que una contraseña ha sido expuesta.
Requerir un cambio de contraseña si una contraseña ha sido compartida o usada indebidamente.
Para administradores:
Aplique controles más estrictos, porque estas cuentas tienen más acceso.
Añada protección adicional, como rutas de inicio de sesión limitadas o autenticación multifactor (MFA).
Autenticación y reautenticación de usuarios:
El sistema requiere que el usuario cambie su contraseña al iniciar sesión por primera vez.
Las contraseñas solo deben cambiarse ante la sospecha de que una contraseña ha sido comprometida. El producto no permitirá ninguna contraseña anterior.
Las contraseñas deben almacenarse con hash y sal con una sal única por contraseña.
El bloqueo de la cuenta se establecerá en diez intentos o menos con un mínimo de tres.
Implemente sesiones de bloqueo después de un período de inactividad definido, lo que requiere que el usuario se vuelva a autenticar. El periodo de inactividad no debe ser superior a 15 minutos para los cometidos de administrador y hasta 120 minutos para los cometidos de operador u otros cometidos utilizados en un área segura para la revisión pasiva de los datos.
Almacenamiento y gestión de contraseñas
Nunca almacene ni envíe contraseñas en texto claro.
XProtect utiliza los métodos de inicio de sesión seguros y estándar proporcionados por el sistema operativo o por proveedores de identidades externos para mantener protegidas las contraseñas.
Los usuarios pueden utilizar los gestores de contraseñas para crear, almacenar y gestionar contraseñas seguras y únicas.
Autenticación multifactor (MFA) (recomendada)
Una contraseña por sí sola a menudo no es suficiente para proteger sistemas sensibles o el acceso remoto. Para entornos con mayores necesidades de seguridad, active MFA a través de un proveedor de identidades compatible.
MFA añade un segundo paso de inicio de sesión, como un código único enviado al teléfono del usuario a través de SMS o generado por una aplicación autenticadora, además de la contraseña. Este segundo paso de inicio de sesión dificulta el acceso no autorizado.
Responsabilidades del administrador
XProtect Incluye las herramientas para configurar un inicio de sesión seguro, pero como administrador usted es responsable de:
Elegir los métodos de inicio de sesión adecuados
Establecer reglas de contraseña que se adapten a su entorno de riesgo
Asegurarse de que las cuentas privilegiadas están bien protegidas
Revise sus controles de seguridad con regularidad y ajústelos según cambien las amenazas o el uso del sistema.