Brugere
Termen brugere refererer primært til brugere, som er forbundet til overvågningssystemet gennem klienterne. Du kan konfigurere sådanne brugere på to måder:
Som basisbrugere, godkendt med en kombination af brugernavn og adgangskode
Som Windows-brugere godkendt ud fra deres Windows-logon
Windows-brugere
Du tilføjer Windows-brugere ved hjælp af Active Directory. Active Directory (AD) er en katalogtjeneste, der er implementeret af Microsoft til Windows-domænenetværk. Det er inkluderet i de fleste Windows Server-operativsystemer. Den identificerer ressourcer på et netværk, så brugere eller programmer kan få adgang til dem. Active Directory bruger begreberne brugere og grupper.
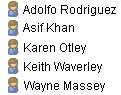
Brugere er Active Directory-objekter, der repræsenterer enkeltpersoner med en brugerkonto. Eksempel:
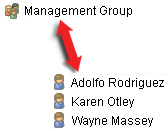
Grupper er Active Directory-objekter med flere brugere. I dette eksempel har administrationsgruppen tre brugere:
Grupper kan indeholde så mange brugere, du vil. Ved at føje en gruppe til systemet tilføjer du alle gruppens medlemmer på en gang. Når du har føjet gruppen til systemet, afspejles eventuelle ændringer af gruppen i Active Directory, for eksempel nye medlemmer, du tilføjer, eller gamle medlemmer, du fjerner på et senere tidspunkt, med det samme i systemet. En bruger kan være medlem af mere end en gruppe ad gangen.
Du kan bruge Active Directory til at føje eksisterende bruger- og gruppeoplysninger til systemet med nogle fordele:
Brugere og grupper er angivet centralt i Active Directory, så du ikke behøver at oprette brugerkonti fra bunden
Du behøver ikke konfigurere nogen godkendelse af brugere på systemet, da Active Directory håndterer godkendelse
Før du kan tilføje brugere og grupper gennem Active Directory-tjenesten, skal du have en server med Active Directory installeret på dit netværk.
Basisbrugere
Hvis dit system ikke har adgang til Active Directory, skal du oprette en basisbruger. Oplysninger om opsætning af basisbrugere finder du i Opret basisbrugere.
Brugere godkendt gennem en Identity Provider (IDP)
En ekstern identitetsudbyder (IDP) er en ekstern applikation eller tjeneste, som gemmer og administrerer brugeridentitetsoplysninger og håndterer godkendelse for andre systemer. Du kan knytte en ekstern IDP til XProtect VMS-systemet, så brugere kan logge på XProtect via IDP.
Eksterne IDP'er bruges ofte til at understøtte central brugeradministration på tværs af flere systemer, single sign on og multifaktorgodkendelse (MFA). Når en bruger logger på XProtect via en ekstern IDP for første gang, oprettes der automatisk et brugernavn. IDP indeholder et sæt påstande, og VMS'en bruger disse til at vælge et navn, som er unikt i VMS-databasen.
Hvis du sletter en bruger XProtect og den samme bruger logger på igen fra den eksterne IDP, oprettes en ny bruger.
Brugere og sikkerhed – Politik og godkendelse af adgangskode
XProtect understøtter eksterne identitetsudbydere, MFA (multi-factor authentication) og risikobaseret godkendelse. Disse muligheder hjælper dig med at opfylde internationale og nationale sikkerhedsretningslinjer, herunder ANSSI-anbefalinger. Dette afsnit forklarer, hvordan adgangskodebaseret godkendelse fungerer, XProtect og hvordan du indstiller en politik for sikker adgangskode.
En adgangskode er en måde at bekræfte en brugers identitet på. Behandl det som en del af en bredere adgangskontroltilgang, der afspejler, hvor følsomt systemet er, hvad brugeren kan gøre, og hvor udsat systemet er.
Adgangskoder i XProtect
Som nævnt ovenfor, XProtect omfatter forskellige måder at oprette og administrere brugere:
Windows-brugere, der er logget på via operativsystemet eller katalogtjenesterne.
Basisbrugere, administreret lokalt i XProtect.
Brugere logget på via eksterne identitetsudbydere.
Hvilke regler, der gælder for adgangskoder, afhænger af, hvilken logon-metode din organisation bruger. XProtect Bruger operativsystemet eller identitetsudbyderen til at kontrollere adgangskoder og udstede regler for adgangskoder.
Principper for en politik om sikker adgangskode
Når du indstiller en politik for XProtectadgangskoder, skal du matche reglerne med risikoen. Forskellige brugere og systemer har brug for forskellige beskyttelsesniveauer:
Standardbrugere
Administratorer og andre privilegerede brugere
Systemer med åben til fjernadgang eller internetadgang
Systemer, der anvendes i følsomme eller regulerede miljøer.
En enkelt regel for alle er sjældent den rigtige tilgang.
Adgangskodens længde og struktur
Adgangskoder bør være lange nok til at modstå rå magt og gætteangreb.
I CAPSS-kompatible miljøer skal adgangskoden være på mindst ni tegn og højst 64 tegn.
Adgangskoder må ikke være:
Hentet fra tidligere brud på korpus (ved at tjekke op på en offline liste fra en pålidelig kilde, såsom NCSC)
Ordbogsord (hvor hele adgangskoden er et enkelt ordbogsord)
Tre eller flere gentagne sekventielle tegn (f.eks. 'aaa' eller 'abcd1234')
Kontekst-specifikke ord, såsom navnet på tjenesten, brugernavnet eller afledninger heraf.
Vi anbefaler, at du:
Brug lange adgangskoder eller adgangssætninger.
Undgå regler, der kun kræver en blanding af tegntyper.
Regler, der er for strenge, kan skubbe brugerne ind i usikre vaner, såsom at genbruge adgangskoder eller skrive dem ned på usikre steder.
Adgangskodekvalitet og svag adgangskodebeskyttelse
Adgangskoder bør ikke være lette at gætte eller være baseret på oplysninger om brugeren eller systemet.
Hvis logon-metoden understøtter det, skal du blokere:
Almindelige eller udbredte adgangskoder
Adgangskoder baseret på brugernavne, systemnavne eller organisationsnavne
Adgangskoder fra kendte lister med legitimationsoplysninger, der er blevet overtrådt.
Blokering af svage adgangskoder fungerer bedre end kun at kræve komplekse tegn.
Ændringer af adgangskoder og administration af livscyklus
For standardbrugere:
Gennemtving ikke regelmæssige ændringer af adgangskode medmindre du har grund til at tro, at en adgangskode er blevet udsat.
Kræv en ændring af adgangskode, hvis en adgangskode er blevet delt eller misbrugt.
For administratorer:
Anvend strengere kontrol, fordi disse konti har mere adgang.
Tilføj ekstra beskyttelse, såsom begrænsede logon-stier eller multi-faktor-godkendelse (MFA).
Brugergodkendelse og gengodkendelse:
Systemet kræver, at brugeren ændrer sin adgangskode, når vedkommende logger på for første gang.
Adgangskoder bør kun kræves ændret, hvis der er mistanke om, at en adgangskode er blevet kompromitteret. Produktet tillader ikke nogen tidligere adgangskode.
Adgangskoder skal gemmes hashede og saltede med et unikt salt pr. adgangskode.
Spærring af konto fastsættes til ti forsøg eller mindre med mindst tre.
Implementer spærringssessioner efter en defineret periode uden aktivitet, hvilket kræver, at brugeren genautentificerer. Perioden uden aktivitet må ikke være længere end 15 minutter for administratorroller og op til 120 minutter for operatørroller eller andre roller, der bruges i et sikkert område til passiv gennemgang af data.
Storage og håndtering af adgangskode
Gem eller send aldrig adgangskoder i klartekst.
XProtect bruger de standard, sikre logon-metoder, som operativsystemet eller eksterne identitetsudbydere leverer, til at beskytte adgangskoder.
Brugere kan bruge administration af adgangskoder til at oprette, gemme og administrere stærke, unikke adgangskoder.
Multi-faktor-godkendelse (MFA) (anbefalet)
En adgangskode alene er ofte ikke nok til at beskytte følsomme systemer eller fjernadgang. I miljøer med højere sikkerhedsbehov kan du slå MFA til via en understøttet identitetsudbyder.
MFA tilføjer et andet logon-trin, f.eks. en engangskode, der sendes til brugerens telefon via SMS, eller som er genereret af en godkender-app, ud over adgangskoden. Dette andet logon-trin gør uautoriseret adgang meget sværere.
Administratoransvar
XProtect indeholder værktøjer til opsætning af sikker logon, men som administrator er du ansvarlig for:
Valg af de rigtige logon-metoder
Indstilling af adgangskoderegler, der passer til dit risikomiljø
Sikring af, at privilegerede konti er godt beskyttet
Gennemgå dine sikkerhedskontroller regelmæssigt og tilpas dem, når trusler eller systembrug ændrer sig.