SAML –滿足BriefCam要求的ADFS依賴方設置
若要使用ADFS登入您的實BriefCam例,您需要下列元件:
Active Directory的例子。
本指南使用來自Server 2012R2的屏幕截圖,但在其他版本上也可以執行類似的步驟。
用於簽署ADFS登入頁面的SSL憑證以及該憑證的指紋。
滿足這些基本要求後,需要在服務器上安裝ADFS。配置和安裝ADFS超出了本指南的範圍,但在Microsoft知識庫文章中有詳細介紹。
注意
BriefCam 使用ADFS提供的用戶電子郵件作為SAML聲明的一部分,以識別用戶。
完成安裝ADFS後,記下ADFS端點部分中SAML 2.0/W-Federation URL的值。如果您選擇安裝的預設值,這將是。
'/adfs/ls/'
步驟1:添加信賴方信任
此時,您應該準備好與實BriefCam例建立ADFS連接。ADFS和之間的連接BriefCam是使用信賴方信任(RPT)定義的。
從ADFS Management中選擇信賴方信任文件夾,並從操作側邊欄中添加新的標準信賴方信任。此操作將啟動新信任的配置嚮導。
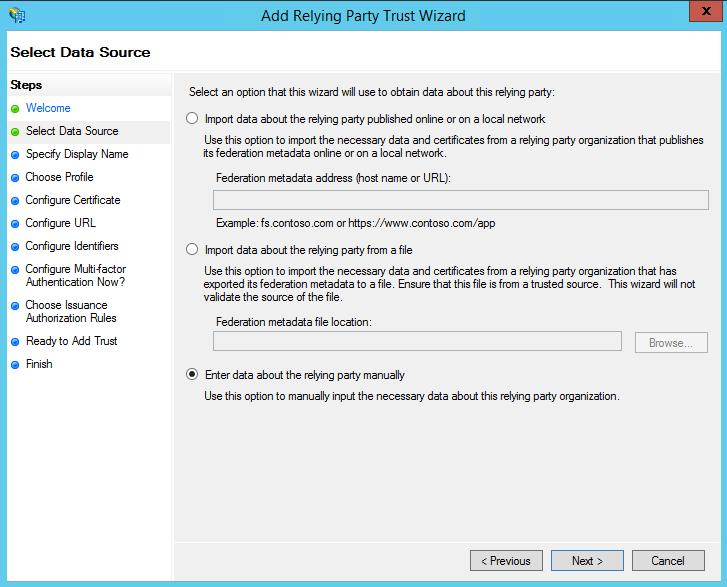
在“選擇數據源”屏幕中,選擇最後一個選項,手動輸入有關信賴方的數據。
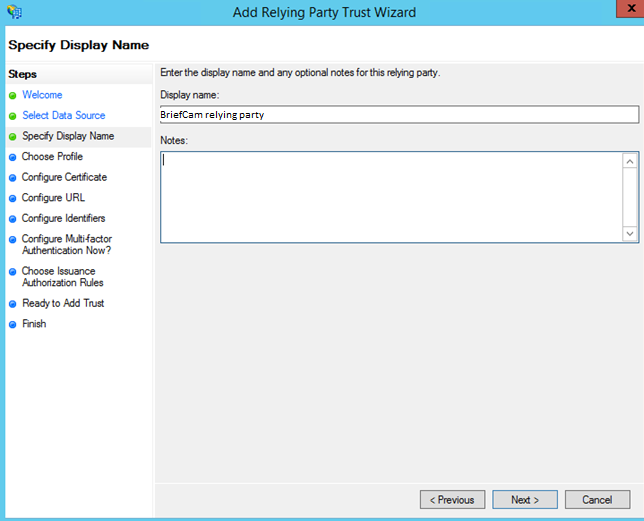
在下一個畫面中,輸入您日後會辨識出的顯示名稱,以及您想做的任何備註。
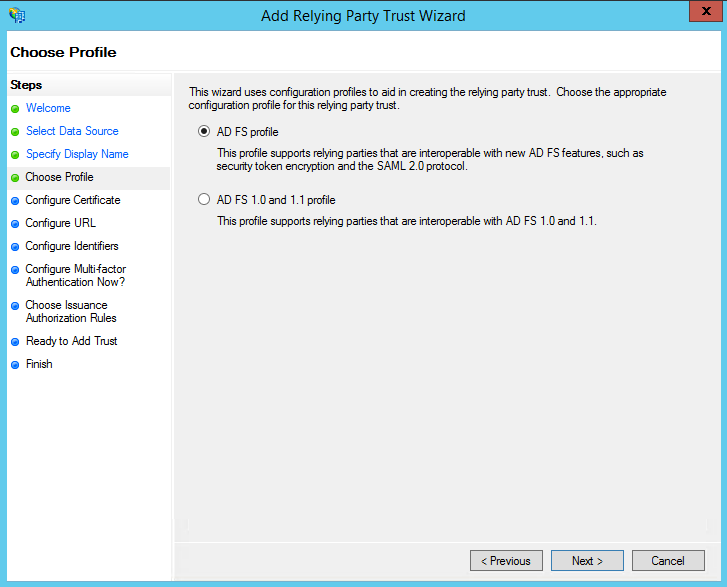
在下一個屏幕上,選擇AD FS配置文件單選按鈕。
在下一個屏幕中,保留證書設置的默認值。
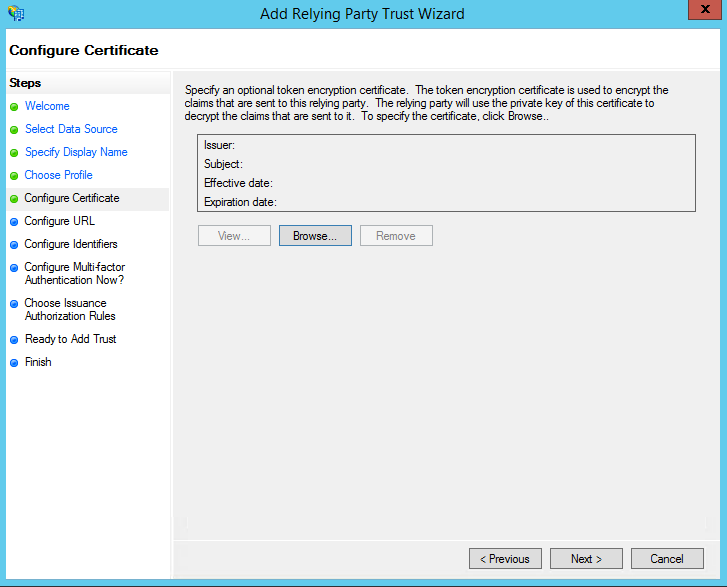
在下一個屏幕中,選中標有“Enable Support for the SAML 2.0 WebSSO protocol(啟用對SAML 2.0 WebSSO協議的支持)”的框。服務URL將為:
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSaml<WebServices>以您的BriefCamWebServices伺服器位址取代。請注意,URL的結尾沒有尾隨斜線。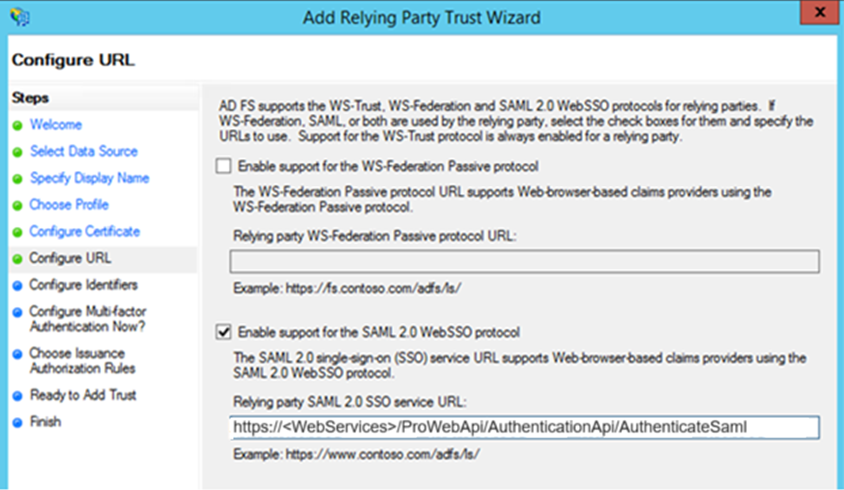
在下一個屏幕上,添加信賴方信任標識符。
https://<WebServices>/prowebapi必須與設定中的確切prowebapi位址相符(區分大小寫)。<WebServices>以您的BriefCamWeb服務伺服器位址取代。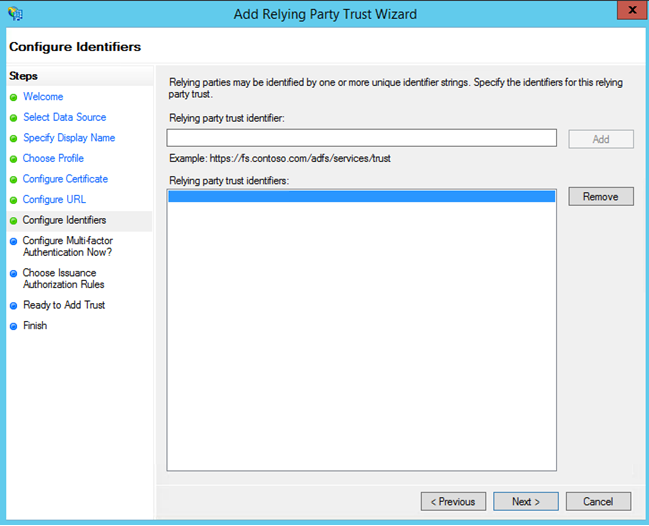
位址中需要HTTPS。
在下一個屏幕上,您可以配置多重身份驗證,但這超出了本指南的範圍。
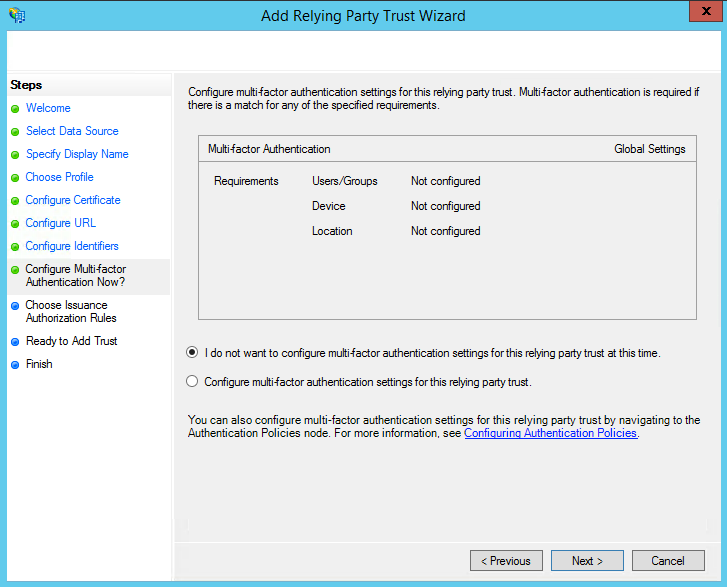
在下一個屏幕上,選擇“允許所有用戶訪問此信賴方”單選按鈕。
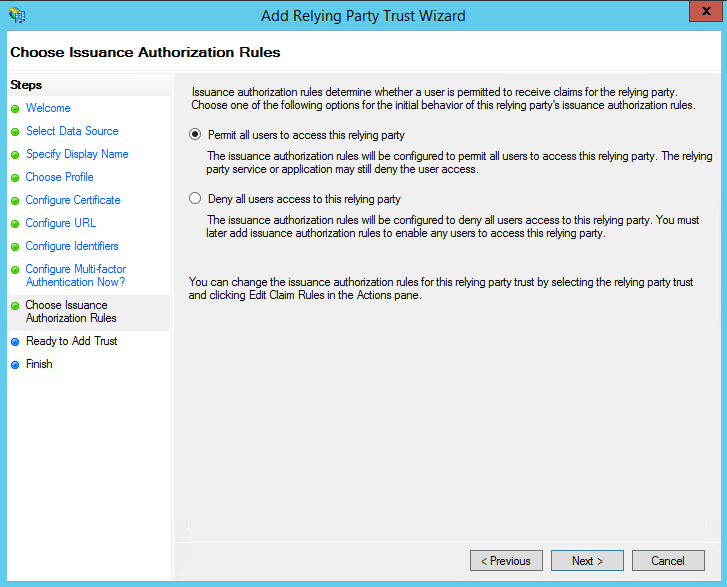
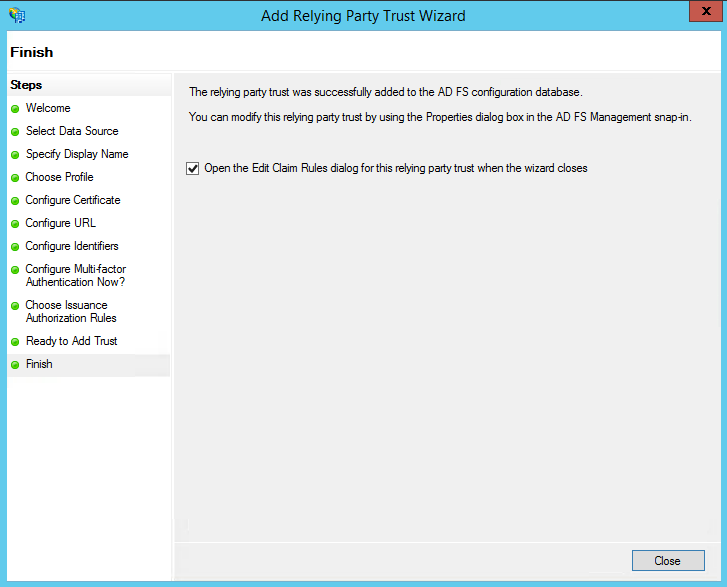
在接下來的兩個屏幕上,嚮導將顯示設置的概覽。在最後一個屏幕上,使用“關閉”按鈕退出並打開“要求規則”編輯器。
步驟2:建立要求規則
一旦創建信賴方信任,您就可以創建索賠規則。
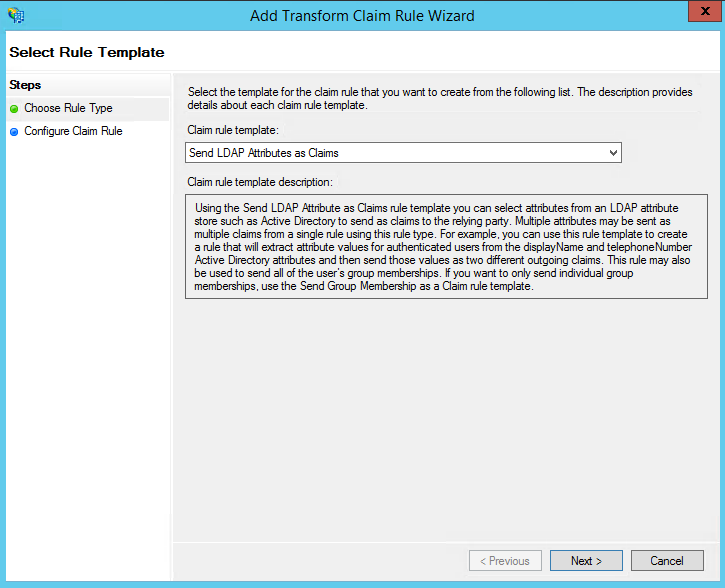
要創建新規則,請單擊“添加規則”。將Send LDAP Attributes(發送LDAP屬性)創建為要求規則。
在下一個屏幕中,使用Active Directory作為屬性存儲,執行以下操作:
從LDAP屬性列中選擇電子郵件地址。
從傳出請求類型中,選擇電子郵件地址。
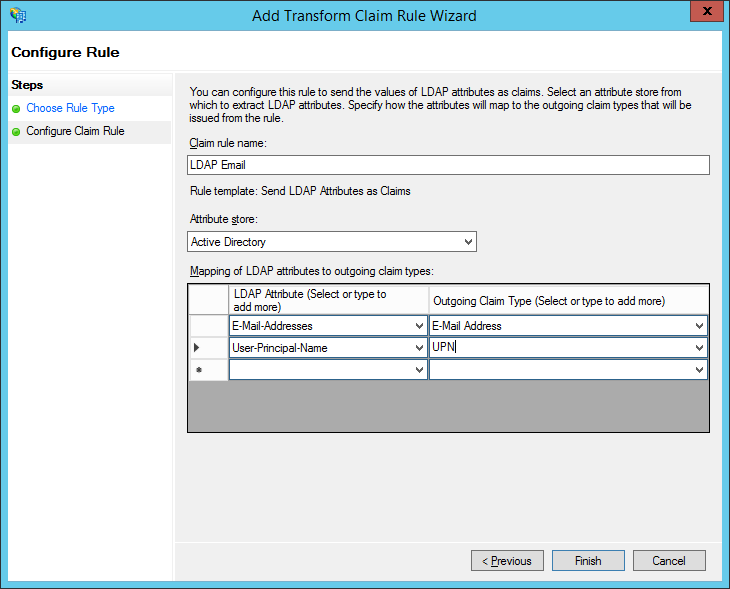
對UPN重複步驟。
單擊確定以保存新規則。
步驟3:設定 BriefCam
設定ADFS後,您需要設定執行個體以BriefCam使用SAML進行驗證。
您將使用完整的ADFS伺服器URL,並以SAML端點作為SSO URL。
指紋將是安裝在ADFS實例中的令牌簽名證書的指紋。在Windows證書實用程序中,這也稱為SHA-1指紋。
將PowerShell中的ADFS令牌簽名證書(在ADFS服務器上)作為管理員導出:
$certRefs=Get-AdfsCertificate-CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes("c:\foo.cer",$certBytes)
複製
c:\foo.cer至伺服BriefCam器。啟動mmc。
檔案->新增移除快照。
憑證->新增->電腦帳戶->本機電腦。
移至憑證->個人->憑證。
右鍵單擊證書並選擇所有任務->導入。
foo.cer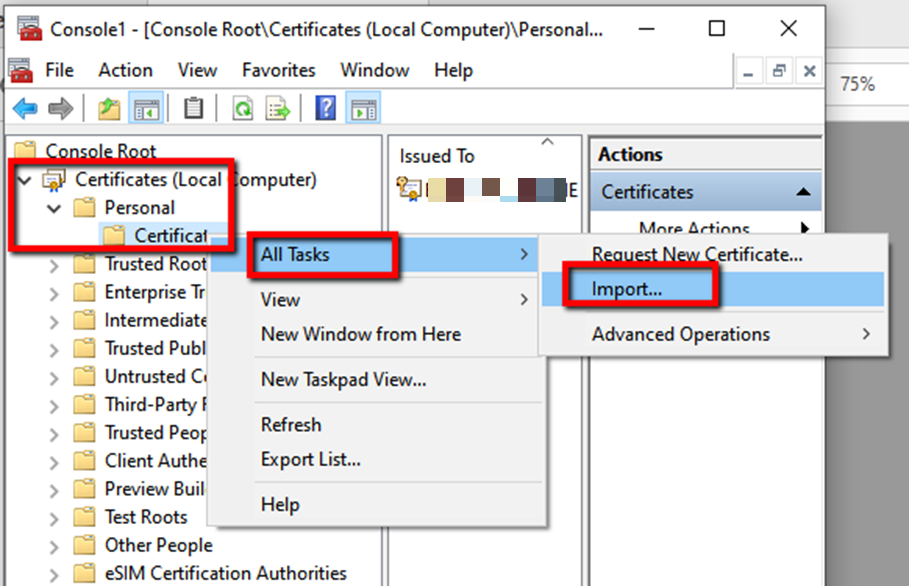
雙擊新證書,轉到詳細信息選項卡並複製證書指紋。
將縮略圖粘貼到文本編輯器中,刪除空格,然後將其複製並粘貼到Web管理>設置示例證書字段的ProWebAPI部分。
在的環境設定中BriefCam Administrator Console設定下列欄位:
SamlLoginUrl = https:// <ADFS Server address>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = ADFS伺服器登出URL
SamlCertificate = <SAML Certificate>
注意
請勿變更ProWebApiAddress和ProWebClientAddress環境設定(保留預設值)。
在WebServices計算機上的IIS管理器中,轉到BriefCamWeb服務>綁定>添加,從類型下拉菜單中選擇https並單擊確定。
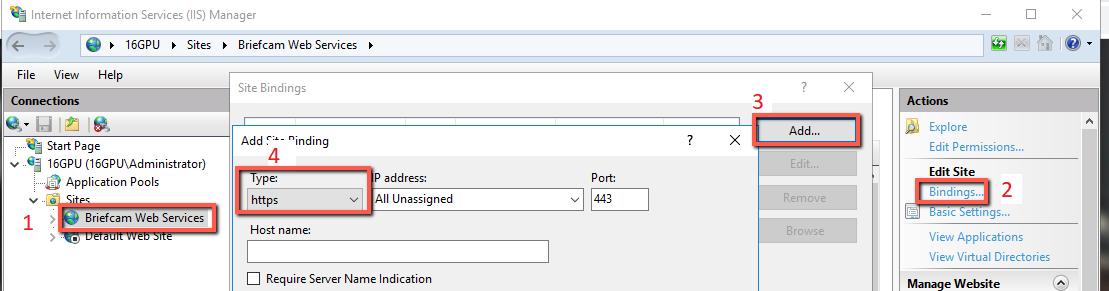
重新啟動IIS服務(打開Windows服務,右鍵單擊全球信息網發佈服務並單擊重新啟動)。
您現在應該已設定好並準備好離開。若要測試,請執行:https://localhost/authenticationApi/RequestAuthenticationRoute
如果您被重新路由到登錄頁面,登錄並收到有效輸出(會話ID和用戶名),恭喜您成功完成本指南。
否則,請確保正確執行所有步驟。