Implantação de um Servidor de Registros de Cinza
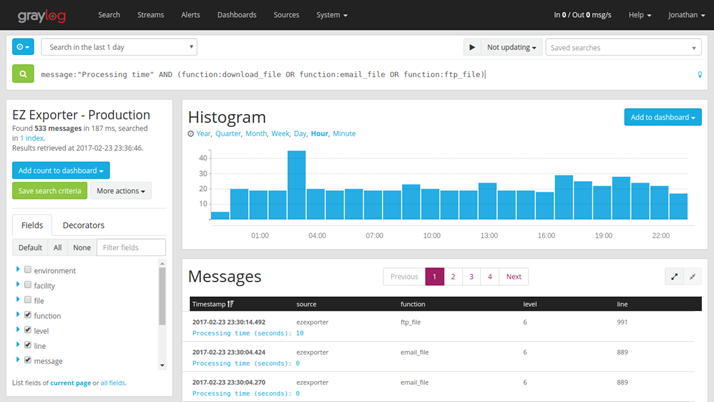
Para implantações em larga escala, BriefCam a recomenda o uso da plataforma de gerenciamento de registros Graylog para coletar os vários registros em um único lugar para ajudar a depurar o sistema.
Para implantar um servidor Graylog, você precisa de um servidor Linux dedicado.
Ao executar todas as etapas abaixo, os seguintes componentes internos necessários para a execução do Graylog serão instalados:
MongoDB – Uma instância de banco de dados separada para essa finalidade.
ElasticSearch – Esta é uma camada intermediária através da qual o banco de dados e o Graylog se comunicam.
Registro de cinza
Além disso, como parte da instalação, um agente é implantado em cada um dos BriefCam servidores. O agente será responsável por enviar registros para o servidor Graylog.
Pré-requisitos
BriefCam já está implantado no seu site.
O servidor Linux deve ser acessível de todas as BriefCam máquinas via HTTP/TCP.
Requisitos de plataforma
O servidor Linux deve ser ubuntu 18.04.* LTS com as seguintes especificações:
1 x i7-10700K CPU
64 GB de RAM
SSD 256GB
Outros requisitos
Todas as operações precisam ser realizadas por um usuário com permissões sudo.
Instalação do Graylog no servidor Linux
A instalação do Graylog no servidor Linux consiste nas seguintes etapas:
Etapa 1: Verifique se o SSH está instalado e ativado
Faça login no servidor Linux.
Abra uma janela do terminal.
Emita os seguintes comandos:
sudo apt update sudo apt install openssh-serverVerifique se o daemon ssh (serviço) está funcionando:
Status do SSH do SystemCTL sudo
Você deve ver um texto semelhante a este:
Active: active (running) :Digite
qpara retornar ao console.Permitir ssh no firewall:
Sudo UFW Permitir SSH
Finalize a sessão da shell:
Sudo UFW Permitir SSH
Etapa 2: Instalar o Docker Runtime
Para instalar o Docker Runtime:
Abra a sessão SSH na máquina do servidor:
ssh jjcale@tulsa-sound ou jcale@{Server IP address}
Digite sua senha para conectar à sessão SSH.
Atualize o gerenciador de pacotes apt:
sudo apt-get updateInstalar dependências gerais do docker:
sudo apt-get install apt-transport-https ca-certificates curl gnupg-agent software-properties-commonInstalar uma chave PGP do docker runtime:
curl -fsSLhttps://download.docker.com/linux/ubuntu/gpg | sudo apt-key add –Adicionar um repositório de runtime do docker:
sudo add-apt-repository \ "deb [arch=amd64] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable"Instalar o próprio tempo de execução do docker e as dependências diretas:
sudo apt-get update sudo apt-get install docker-ce docker-ce-cli containerd.ioTeste a instalação do docker. Isso deve gerar uma breve mensagem de saudação para o console sem erros:
sudo docker run hello-world
A saída será semelhante ao seguinte:
Não foi possível encontrar a imagem 'hello-world:latest' localmente mais recente: Puxando da biblioteca/hello-world 0e03bdcc26d7: Puxar resumo completo: sha256:e7c70bb24b462baa86c102610182e3efcb12a04854e8c582838d92970a09f323 Status: imagem mais recente baixada hello-world:latestHello from Docker! Esta mensagem mostra que sua instalação parece estar funcionando corretamente.
Adicione o usuário 'docker' ao grupo do usuário com o qual você está conectado:
sudo usermod -aG docker jjcaleCertifique-se de sair ou sair da sessão atual para que o
usermodcomando tenha efeito.Instalar runtime de composição de docker:
sudo curl -L "https://github.com/docker/compose/releases/download/1.27.4/docker-compose-$(uname -s)-$(uname-m)" -o /usr/local/bin/docker-composeDar permissões de execução de composição de docker:
sudo chmod +x /usr/local/bin/docker-compose
Etapa 3: Copie e extraia os arquivos de instalação
Copie os arquivos da máquina que hospeda o arquivo de instalação (geralmente uma máquina Windows) para o servidor Linux.
Use
opensshpara Windows ou winscp: https://winscp.net/download/WinSCP-5.17.9-Setup.exeExecutar:
scp path\to\package\server.zip jjcale@192.168.0.3:/home/jjcale/Envie o ssh para a máquina do servidor e extraia os arquivos do pacote:
cd ~
Descompactar server.zip
Servidor de CD
Etapa 4: Configurar e Ativar o Mecanismo do Servidor Graylog
Abra o
docker-compose-graylog.ymlarquivo com um editor de texto e defina:GRAYLOG_HTTP_EXTERNAL_URI=server_ipDeixe a porta como está. Por exemplo:
GRAYLOG_HTTP_EXTERNAL_URI=http ://{Server IP address}:9000/Crie um diretório para os arquivos Graylog:
sudo mkdir-p /opt/briefcam/graylogCopie o arquivo de composição Graylog para o diretório recém-criado:
sudo cp docker-compose-graylog.yml /opt/briefcam/graylog/Crie um serviço Graylog copiando
graylog-docker.servicepara/etc/systemd/system:sudo cp graylog-docker.service /etc/systemd/system/Ative o novo serviço para quando a máquina for reiniciada:
sudo systemctl daemon-reload sudo systemctl enable graylog-dockerInicie o serviço Graylog:
sudo systemctl start graylog-docker
Nota
O primeiro início pode levar alguns minutos, já que a retirada e o início de novos contêineres de encaixe levam algum tempo.
Etapa 5: Configurar Coletores de Graylog
Faça login na interface da web do Graylog.
Abra um navegador e acesse o seguinte endereço: http://{Server IP address}:9000
As credenciais são:
Usuário:
adminSenha:
adminIr para sistema/entradas.
Criar entrada TCP GELF:
Marque a caixa de seleção Global.
Adicione um título, como: "Win TCP".
Defina a porta para
12201(o padrão).
Criar entrada UDP GELF:
Marque a caixa de seleção Global.
Adicione um título, como: "Win UDP".
Defina a porta para
12201(o padrão).
Vá para sistema/sidecars.
Criar um token de API.
Clique em Criar ou reutilizar um token para o usuário do sidecar em cinza.
Adicione um nome de token, como: "Token Win".
Clique em Criar Token.
Salve o token ou copie-o para a área de transferência.
Etapa 6: Configurar Servidores BriefCam para Enviar Registros para o Servidor Graylog
As etapas a seguir devem ser realizadas em cada servidor BriefCam.
Etapa a: Copie os arquivos do pacote de instalação
Faça login na máquina remotamente (RDP) e copie os seguintes arquivos dos links de instalação para cada um dos servidores BriefCam:
graylog_sidecar_installer_1.0.2-1.exenxlog-ce-2.10.2150.msiwindows_exporter-0.14.0-amd64.msi
Etapa b: Instalar o Coletor de Registros
Instale o coletor de log analógico executando o seguinte no PowerShell com permissões administrativas elevadas:
..\nxlog-ce-2.10.2150.msi/qnA primeira etapa cria serviços em seu computador. Nesta etapa, você precisa desativar os serviços do sistema (o Graylog precisa apenas dos binários) executando o seguinte no PowerShell:
cd 'C:\Program Files (x86)\nxlog\'.\nxlog.exe-uInstale o sidecar Graylog como um serviço com o IP do servidor Graylog e o token API salvo executando o seguinte no PowerShell:
.\graylog_sidecar_installer_1.0.0-1.exe/S-SERVERURL="http://{Server IP address }:9000/api"-APITOKEN="<api-token>"
Etapa c: Configurar o Sidecar
Edite o
C:\Program Files\Graylog\sidecar\sidecar.ymlarquivo e remova os comentários das seguintes entradas:cache_pathlog_pathcollector_configuration_directorycollector_binaries_whiteliste a entrada '-'"C:\\Program Files (x86)\\nxlog\\nxlog.exe"' que a acompanha
Salve o arquivo.
Registrar o sidecar como um serviço e iniciá-lo emitindo os seguintes comandos do
C:\Program Files\Graylog\sidecardiretório:C:\Program Files\Graylog\sidecar> .\graylog-sidecar.exe -service installC:\Program Files\Graylog\sidecar> .\graylog-sidecar.exe -service start
Etapa d: Criar a Configuração do Graylog
Abra a IU do Graylog e navegue para o sistema/sidecars.
Encontre sua máquina conectada e clique em gerenciar sidecar.
Marque a caixa de seleção do registro.
Clique em Configuração.
Em coletores de registros, clique em editar no registro da versão do Windows.
Dê um nome, como "win-nxlog".
Na
default templateseção, atualizeFile entryna seção<Input file>para o diretório de registro desejado.Na
<Output gelf>seção, defina o endereçoHost IPpara o endereço de máquina conectado correto (endereço IP do servidor)Clique em Atualizar.