Configuração de logon único (Single sign-on, SSO)
BriefCam Oferece três opções prontas para logon único e uma interface para implementar uma solução personalizada de logon único .
As três opções integradas de SSO são:
SSO baseado em SAML no qual você pode autenticar um provedor de token SAML existente. Consulte SSO baseado em SAMLpara obter informações sobre como implantar isso.
Logon único do Active Directory, em que nos conectamos a um Active Directory e sincronizamos usuários e grupos a partir daí. Consulte a Microsoft Active Directory Integrationseção no Guia do BriefCamAdministrador para obter informações sobre como implantar isso.
Logon único da Milestone XProtect. Nas instalações da Milestone, oferecemos a opção de usar o Milestone Client and Directory para fornecer uma solução de logon único.
SSO baseado em SAML
Os atributos obrigatórios (asserções/metadados SAML) que BriefCam, requer para SSO baseado em SAML são:
E-mail
Nome
Sobrenome
UPN
Os BriefCamusuários que são criados automaticamente durante o processo SSO são criados com base no atributo de e-mail recebido na resposta SAML.
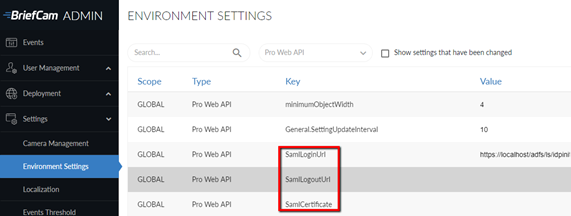
Para integrar um provedor de token SAML existente (como o Microsoft ADFS) com BriefCam, use a infraestrutura BriefCamSAML, inserindo as informações do seu próprio provedor de token e URLs nos locais apropriados na seção Pro Web API das Configurações do Ambiente :
SamlLoginUrl – Este é o endpoint de login SAML, que é um provedor de token SAML que responde a solicitações de autenticação SAML. Ao fazer login no BriefCam, o usuário é redirecionado para esse endereço com um parâmetro que informa ao endpoint para retornar as informações de login BriefCamapós o login.
SamlLogoutUrl – Este é o endpoint de logout SAML, que fornece funcionalidade de logout. Os usuários serão redirecionados para este endereço assim que saírem do .BriefCam
SamlCertificate – Esta é a impressão digital do certificado SAML, que é um identificador exclusivo fornecido pelo Windows para este certificado SAML. O certificado, que deve ser instalado no PC local, é usado para criptografar a comunicação entre BriefCamo cliente SAML e o provedor de tokens SAML.
Consulte também SAML – Configuração de Terceiros Confiáveis do ADFS para Requisitos BriefCam.
Exemplo de resposta
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>