SAML – ADFS Relying Party Setup for BriefCam Requirements
Aby korzystać z usług ADFS w celu logowania się do instancji BriefCam , potrzebne są następujące składniki:
Instancja Active Directory.
Ten przewodnik wykorzystuje zrzuty ekranu z serwera 2012R2, ale podobne kroki powinny być możliwe w innych wersjach.
Certyfikat SSL do podpisania strony logowania usługi ADFS oraz odcisk palca dla tego certyfikatu.
Po spełnieniu tych podstawowych wymagań należy zainstalować usługi ADFS na serwerze. Konfigurowanie i instalowanie usług ADFS wykracza poza zakres tego przewodnika, ale zostało to szczegółowo opisane w artykule KB firmy Microsoft.
Uwaga
BriefCam wykorzystuje adres e-mail użytkownika dostarczony przez ADFS w ramach potwierdzeń SAML w celu identyfikacji użytkownika.
W przypadku pełnej instalacji usług ADFS zanotuj wartość adresu URL SAML 2.0/W-Federation w sekcji Punkty końcowe usług ADFS. W przypadku wybrania domyślnych ustawień instalacji zostanie to
'/adfs/ls/'.
Krok 1: Dodanie zaufania jednostki uzależnionej
Na tym etapie należy być gotowym do skonfigurowania połączenia ADFS z instancją BriefCam . Połączenie między usługami ADFS i BriefCam jest definiowane za pomocą protokołu RPT (Relying Party Trust).
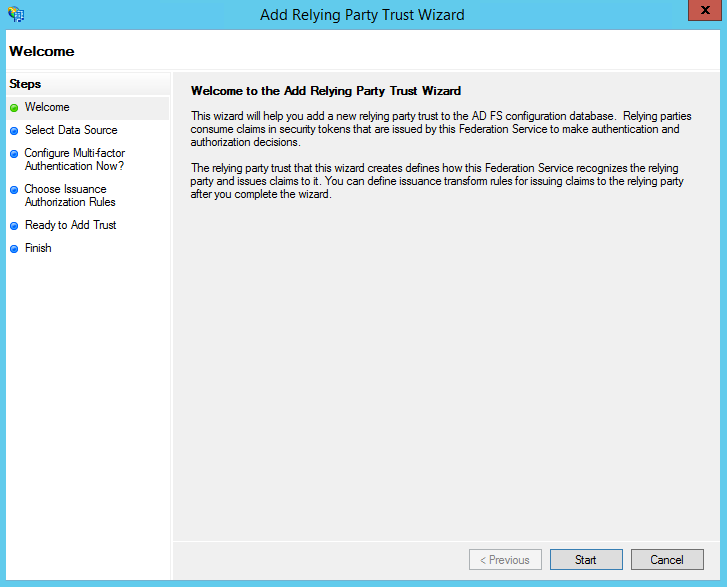
Wybierz folder Zaufania jednostek uzależnionych z zarządzania usługami ADFS i dodaj nowe standardowe zaufanie jednostek uzależnionych na pasku bocznym akcji. Spowoduje to uruchomienie kreatora konfiguracji nowego zaufania.
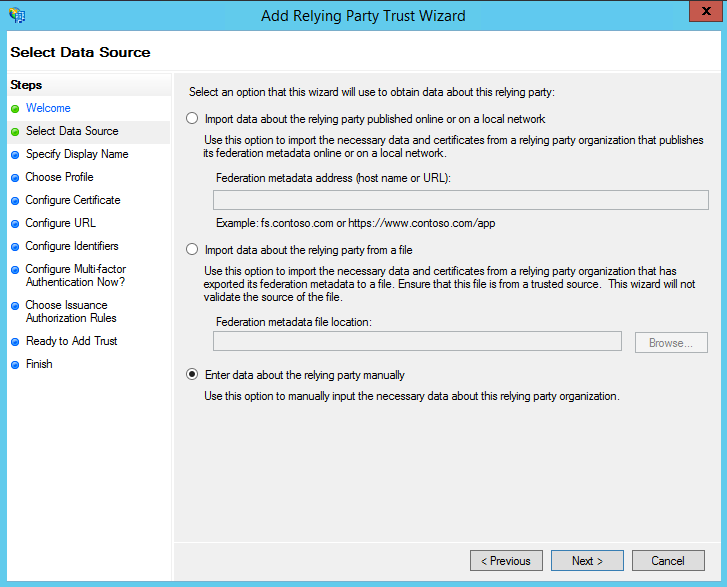
Na ekranie Wybierz źródło danych wybierz ostatnią opcję, wpisz dane o jednostce uzależnionej ręcznie.
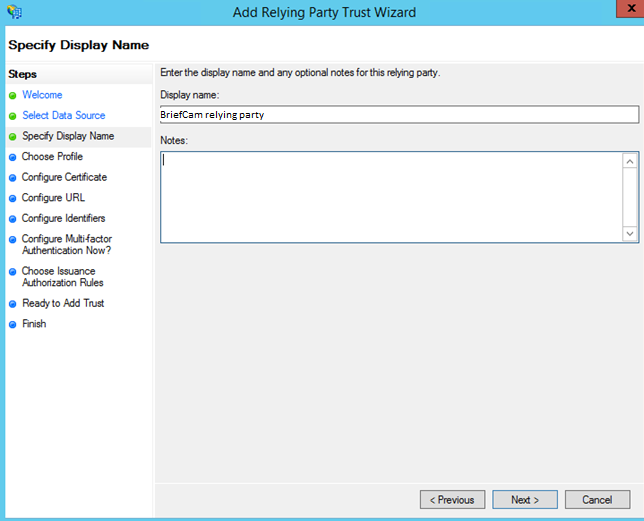
Na następnym ekranie wpisz nazwę wyświetlaną, którą rozpoznasz w przyszłości, oraz wszystkie notatki, które chcesz zrobić.
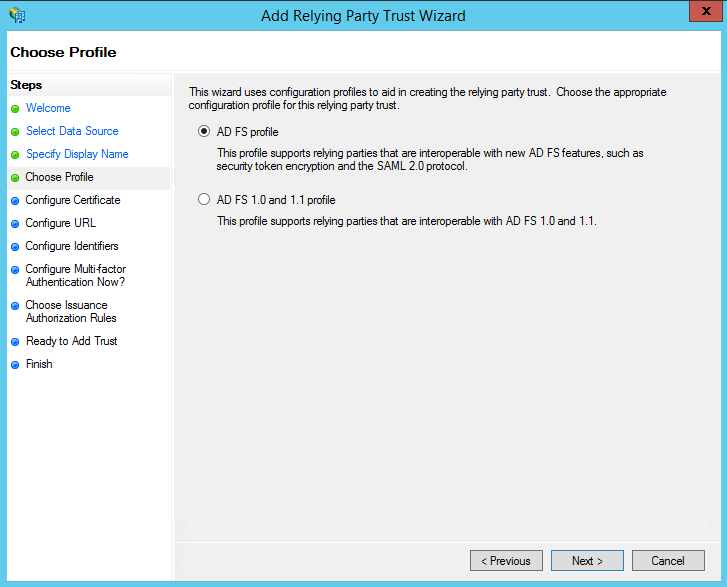
Na następnym ekranie wybierz przycisk opcji Profil usług AD FS.
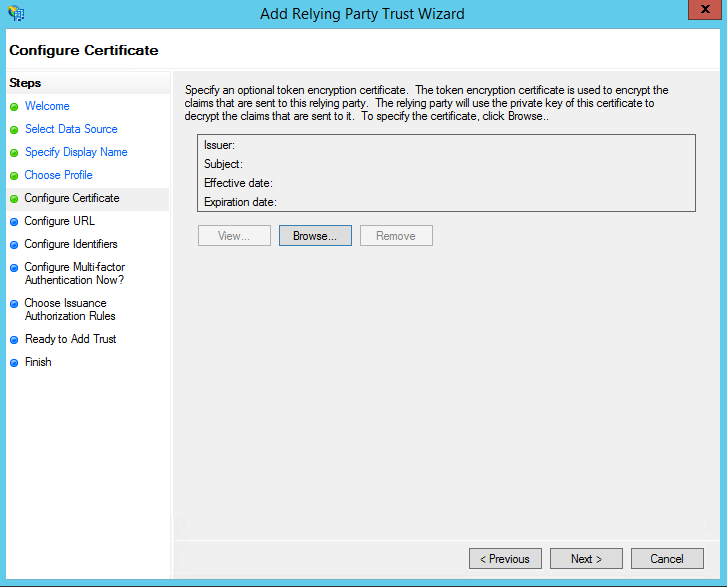
Na następnym ekranie zostaw ustawienia certyfikatów z ich ustawieniami domyślnymi.
Na następnym ekranie zaznacz pole wyboru Włącz obsługę protokołu SAML 2.0 WebSSO. Adres URL usługi będzie następujący:
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSamlZastąp
<WebServices>adresem serwera usług BriefCam Web Services. Pamiętaj, że na końcu adresu URL nie ma końcowego ukośnika.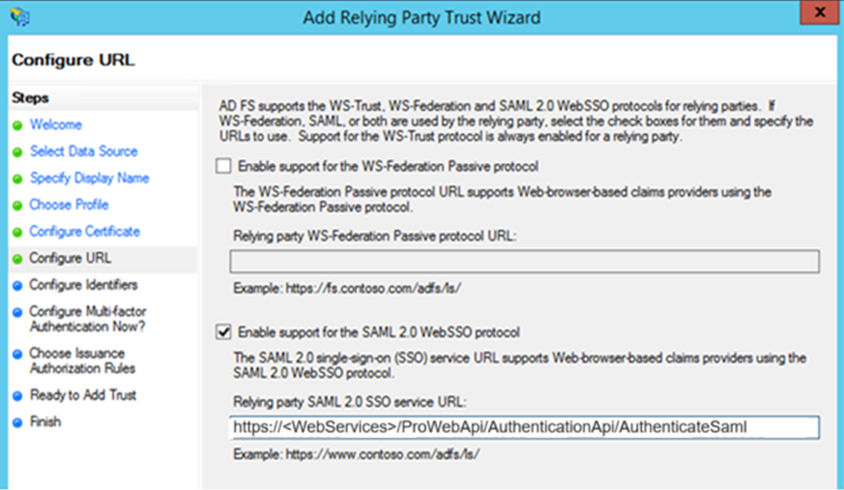
Na następnym ekranie dodaj identyfikator zaufania jednostki uzależnionej.
https://<WebServices>/prowebapiMusi odpowiadać dokładnemu adresowi Prowebapi w ustawieniach (rozróżniana jest wielkość liter).Zastąp
<WebServices>adresem serwera usług BriefCam Web Services.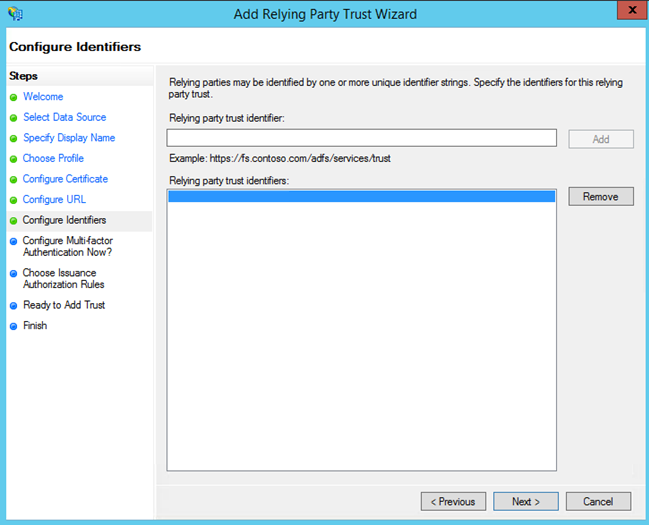
W adresie jest wymagany protokół HTTPS.
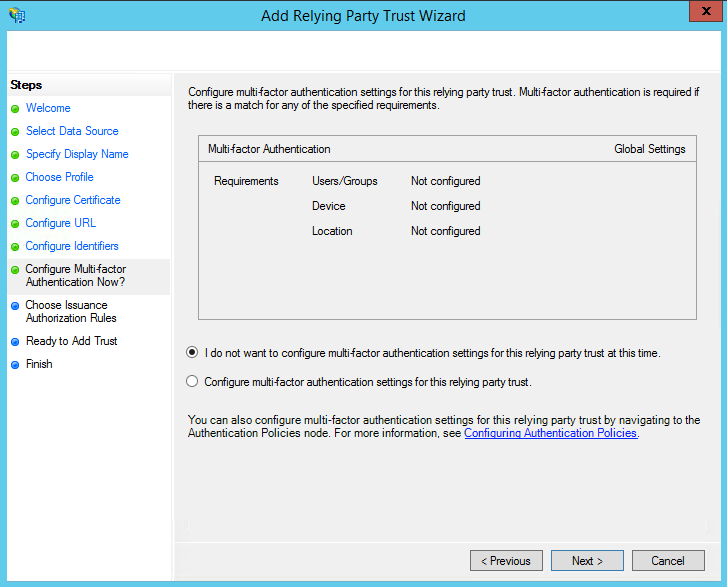
Na następnym ekranie można skonfigurować uwierzytelnianie wieloskładnikowe, ale wykracza to poza zakres tego przewodnika.
Na następnym ekranie wybierz przycisk opcji Zezwól wszystkim użytkownikom na dostęp do jednostki uzależnionej.
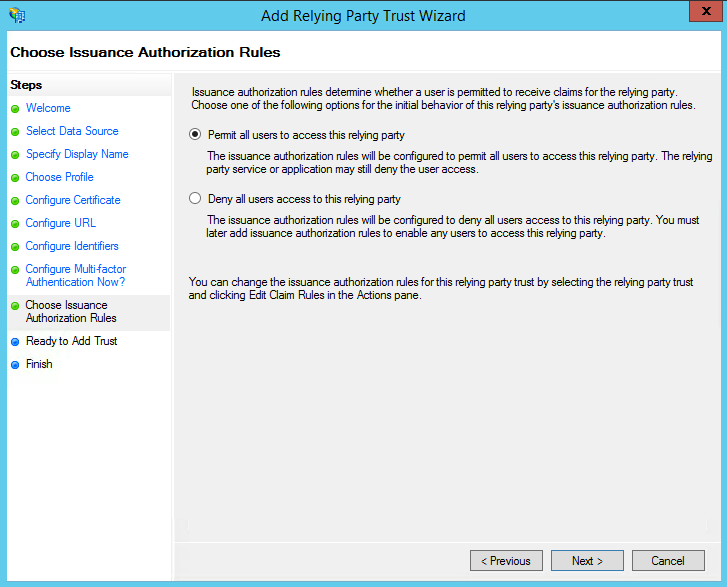
Na kolejnych dwóch ekranach kreator wyświetli przegląd ustawień. Na ekranie końcowym użyj przycisku Zamknij, aby wyjść i otworzyć edytor Reguł zgłaszania.
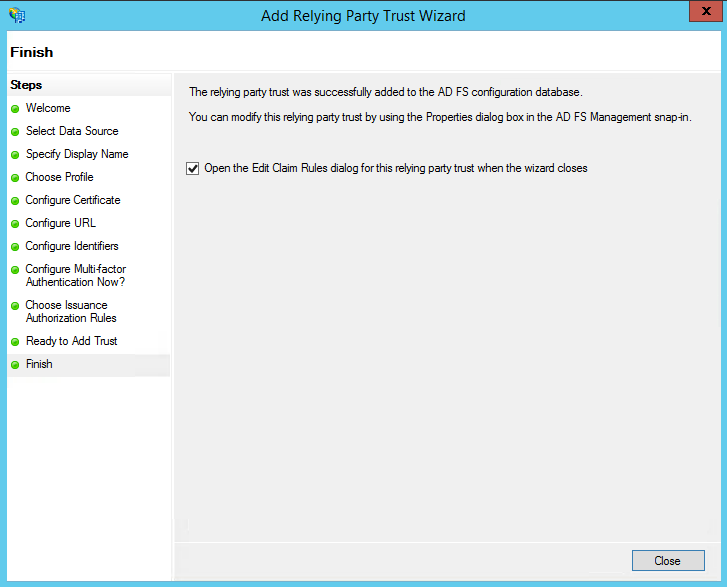
Krok 2: Tworzenie Reguł Roszczeń
Po utworzeniu zaufania jednostki uzależnionej można utworzyć reguły oświadczeń.
Aby utworzyć nową regułę, kliknij przycisk Dodaj regułę. Tworzenie reguły Wyślij atrybuty LDAP jako oświadczenia.
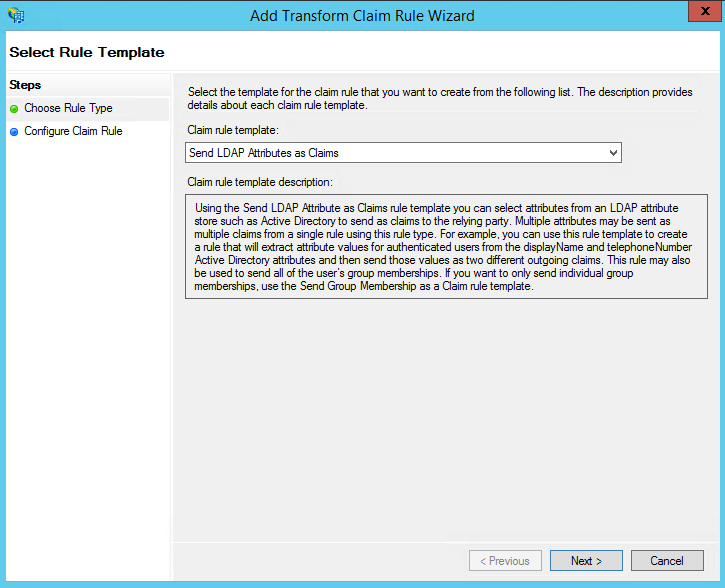
Na następnym ekranie, korzystając z Active Directory jako magazynu atrybutów, wykonaj następujące czynności:
W kolumnie Atrybut LDAP wybierz opcję Adresy e-mail.
W sekcji Typ oświadczenia wychodzącego wybierz opcję Adres e-mail.
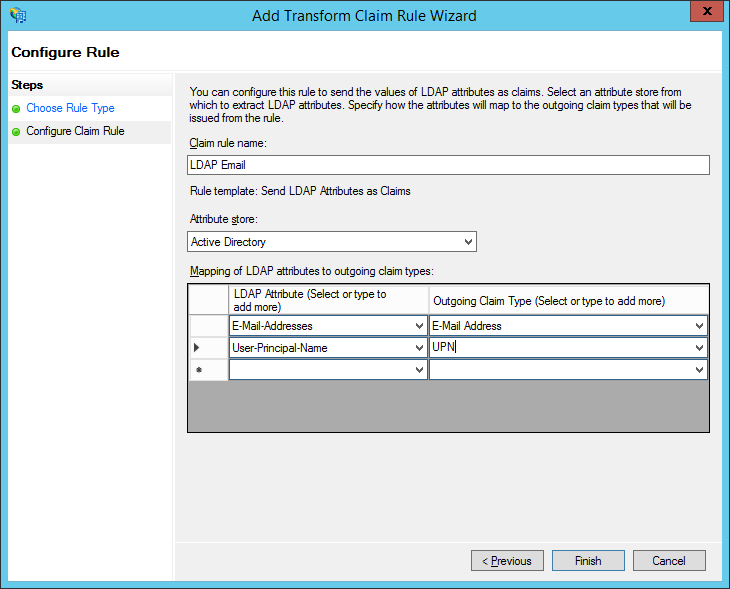
Powtórz krok dla głównej nazwy użytkownika.
Kliknij OK, aby zapisać nową regułę.
Krok 3: Konfigurowanie BriefCam
Po skonfigurowaniu usług ADFS należy skonfigurować instancję BriefCam w celu uwierzytelniania za pomocą protokołu SAML.
Użyjesz pełnego adresu URL serwera ADFS z punktem końcowym SAML jako adresem URL logowania jednokrotnego.
Odcisk palca będzie odciskiem palca certyfikatu podpisywania tokenu zainstalowanego w wystąpieniu usług ADFS. W narzędziu do certyfikatów systemu Windows jest to również określane jako odcisk palca SHA-1.
Eksportuj certyfikat podpisywania tokenu ADFS (na serwerze ADFS) w programie PowerShell jako administrator:
$certRefs=Get-AdfsCertificate -CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes("c:\foo.cer", $certBytes)
Kopiuj
c:\foo.cerna BriefCam serwera.Uruchom narzędzie MMC.
Plik -> dodaj lub usuń przystawki.
Certyfikaty -> dodaj -> konto komputera -> komputer lokalny.
Przejdź do sekcji Certyfikaty -> Osobiste -> Certyfikaty.
Kliknij prawym przyciskiem myszy na Certyfikaty i wybierz Wszystkie zadania -> Import
foo.cer.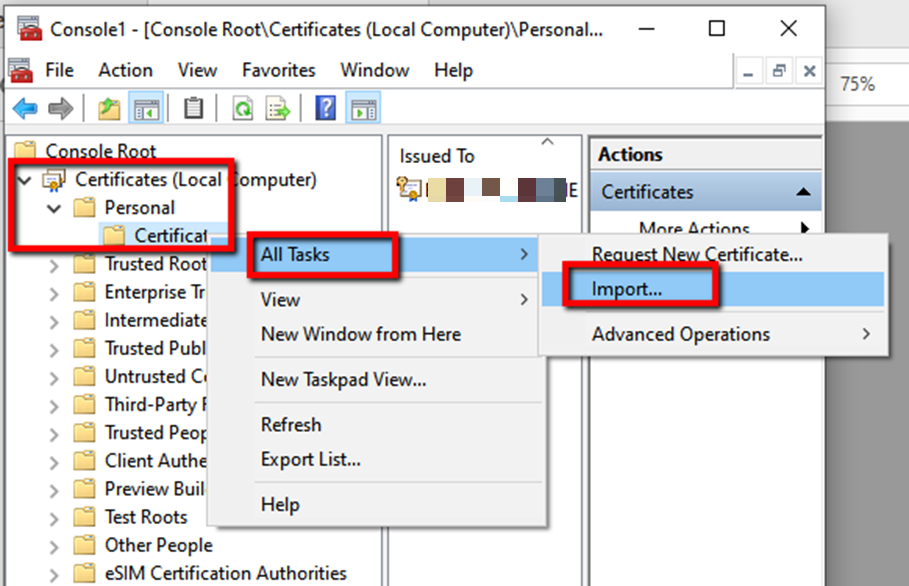
Kliknij dwukrotnie nowy certyfikat, przejdź na kartę szczegółów i skopiuj odcisk palca certyfikatu.
Wklej odcisk kciuka do edytora tekstu, usuń spacje, a następnie skopiuj i wklej go do sekcji ProWebAPI w polu web admin > Ustawienia SamlCertificate.
Skonfiguruj następujące pola w ustawieniach środowiska BriefCam Administrator Console:
SamlLoginUrl = https:// <adres serwera ADFS>/adfs/ls/idpinitiatedSignon
SamlLogoutUrl = adres URL wylogowywania z serwera ADFS
SamlCertificate = <Certyfikat SAML>
Uwaga
Nie należy zmieniać ustawień środowiska ProWebApiAddress i ProWebClientAddress (należy pozostawić wartości domyślne).
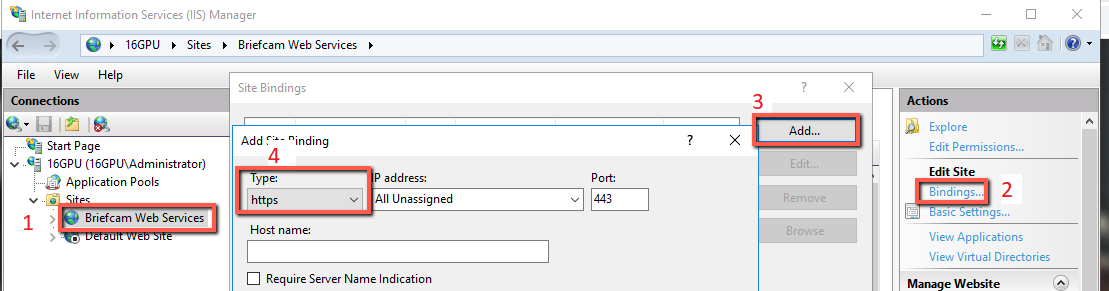
W menedżerze IIS na komputerze z usługami Web Services przejdź do opcji BriefCam Web Services > Powiązania > Dodaj, w menu rozwijanym Typ wybierz https i kliknij OK.
Uruchom ponownie usługi IIS (otwierając usługi Windows, klikając prawym przyciskiem myszy usługę publikowania w sieci WWW i klikając przycisk Uruchom ponownie).
Powinieneś być teraz skonfigurowany i gotowy do pracy. Aby przetestować, uruchom: https://localhost/authenticationApi/RequestAuthenticationRoute
Jeśli użytkownik został przekierowany na stronę logowania, zalogował się i otrzymał prawidłowe wyjście (identyfikator sesji i nazwa użytkownika), gratulujemy przetrwania tego przewodnika.
W przeciwnym razie upewnij się, że wszystkie kroki zostały prawidłowo wykonane.