Konfigurowanie logowania jednokrotnego (SSO)
BriefCam Oferuje trzy gotowe opcje jednokrotnego logowania oraz interfejs do implementacji niestandardowego rozwiązania jednokrotnego logowania .
Dostępne są trzy wbudowane opcje logowania jednokrotnego:
Logowanie jednokrotne oparte na SAML, które umożliwia uwierzytelnianie istniejącego dostawcy tokenów SAMLLogowanie jednokrotne oparte na SAML. Informacje dotyczące sposobu wdrożenia można znaleźć w .
Logowanie jednokrotne w systemie Active Directory, które umożliwia łączenie się z usługą Active Directory i synchronizowanie z niej użytkowników oraz grup. Informacje na temat sposobu wdrożenia tego można znaleźć w Integracja z systemem Microsoft Active Directorysekcji w Podręczniku BriefCamadministratora systemu.
Milestone XProtect z jednym logowaniem. W instalacjach Milestone oferujemy opcję użycia usługi Milestone Client and Directory w celu zapewnienia rozwiązania do jednokrotnego logowania.
Logowanie jednokrotne oparte na SAML
Obowiązkowe atrybuty (potwierdzenia SAML / metadane), które BriefCam, wymagają dla SSO opartego na SAML, to:
Adres e-mail
Imię
Nazwisko
GŁÓWNA NAZWA UŻYTKOWNIKA
BriefCamUżytkownicy tworzeni automatycznie podczas procesu logowania jednokrotnego są tworzeni na podstawie atrybutu e-mail otrzymanego w odpowiedzi SAML.
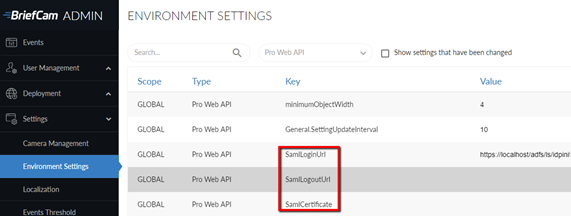
Aby zintegrować istniejącego dostawcę tokenów SAML (takiego jak Microsoft ADFS) z BriefCam, użyj infrastruktury BriefCamSAML, wprowadzając informacje i adresy URL własnego dostawcy tokenów w odpowiednich miejscach w sekcji Pro Web APIustawień środowiska :
SamlLoginUrl — jest to punkt końcowy logowania SAML, który jest dostawcą tokenów SAML odpowiadającym na żądania uwierzytelniania SAML. Podczas logowania do użytkownik jest przekierowywany na ten adres z parametremBriefCam, który nakazuje punktowi końcowemu zwrócenie informacji logowania BriefCampo zalogowaniu.
SamlLogoutUrl — Jest to punkt końcowy wylogowania SAML, który zapewnia funkcjonalność wylogowania. Użytkownicy zostaną przekierowani na ten adres po wylogowaniu się z .BriefCam
SamlCertificate – Jest to odcisk palca certyfikatu SAML, który jest unikalnym identyfikatorem nadanym przez system Windows dla tego certyfikatu SAML. Certyfikat, który powinien być zainstalowany na komputerze lokalnym, służy do szyfrowania komunikacji między BriefCamklientem SAML a dostawcą tokenów SAML.
Patrz także SAML – ADFS Relying Party Setup for BriefCam Requirements.
Przykład Reakcji
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>