Single sign-on (SSO) configureren
BriefCam Biedt drie kant-en-klare opties voor eenmalige aanmelding en een interface om een aangepaste oplossing voor eenmalige aanmelding te implementeren.
De drie ingebouwde SSO-opties zijn:
SAML-gebaseerde SSO waar u een bestaande SAML-tokenprovider kunt verifiëren. Raadpleeg de SAML-gebaseerde SSO voor informatie over het implementeren hiervan.
Active Directory Single sign on, waarbij we verbinding maken met een actieve map en gebruikers en groepen synchroniseren. Raadpleeg het Microsoft Active Directory Integration gedeelte in de BriefCam voor systeembeheerders voor informatie over het implementeren hiervan.
Milestone XProtect eenmalige aanmelding. In Milestone-installaties bieden we een optie om de Milestone Client and Directory te gebruiken om een oplossing met één aanmelding te bieden.
SAML-gebaseerde SSO
De verplichte kenmerken (SAML-beweringen/metagegevens) die BriefCamvereist voor op SAML gebaseerde SSO zijn:
E-mail
Voornaam
Achternaam
UPN
De BriefCam gebruikers die automatisch worden aangemaakt tijdens het SSO-proces worden aangemaakt op basis van het e-mailkenmerk dat in de SAML-reactie wordt ontvangen.
Gebruik om een bestaande SAML-tokenprovider (zoals Microsoft ADFS) te integreren met BriefCam, de BriefCam SAML-infrastructuur door de informatie en URL's van je eigen tokenprovider op de juiste plaatsen in te voeren in het gedeelte Pro Web API van Environment Settings:
SampleLoginUrl – Dit is het SAML-aanmeldingseindpunt, een SAML-tokenprovider die reageert op SAML-verificatieaanvragen. Bij het aanmelden bij BriefCamwordt de gebruiker omgeleid naar dit adres met een parameter die het eindpunt vertelt om de aanmeldgegevens terug te sturen naar BriefCam na het aanmelden.
SampleLogoutURL: dit is het SAML-eindpunt voor afmelden, dat afmeldingsfunctionaliteit biedt. Gebruikers worden doorgestuurd naar dit adres zodra ze zich afmelden bij BriefCam.
SAML-certificaat – Dit is het SAML-certificaat voor vingerafdrukken, een unieke identificatie die door Windows wordt gegeven voor dit SAML-certificaat. Het certificaat, dat op de lokale pc moet worden geïnstalleerd, wordt gebruikt om de communicatie tussen de SAML-client van BriefCamen de SAML-tokenprovider te versleutelen.
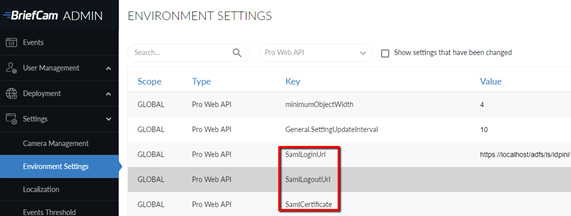
Zie ook SAML – ADFS Relying Party Instellingen voor BriefCam Vereisten.
Voorbeeld van voorbeeldreactie
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>