SAML - BriefCam要件のためのADFS証明書利用者設定
ADFSを使用してインスタンスにログインするには、次のコンポーBriefCamネントが必要です。
Active Directoryのインスタンス。
このガイドでは、Server 2012R2のスクリーンショットを使用していますが、他のバージョンでも同様の手順を実行できるはずです。
ADFS ログインページに署名するためのSSL証明書と、その証明書のフィンガープリント。
これらの基本要件を満たしたら、サーバーにADFSをインストールする必要があります。ADFSの設定とインストールについては、このガイドの対象外ですが、Microsoft KBの記事で詳しく説明されています。
注記
BriefCam は、ユーザーを識別するために、SAML アサーションの一部としてADFSから提供されたユーザーの電子メールを使用します。
ADFSが完全にインストールされている場合は、ADFSエンドポイントセクションのSAML 2.0/WフェデレーションURLの値を書き留めます。インストールのデフォルトを選択した場合、これは
'/adfs/ls/'です。
手順1:証明書利用者信頼を追加する
この時点で、インスタンスとのADFS接続を設定する準備が整っている必要がありBriefCamます。ADFSとBriefCamの間の接続は、証明書利用者信頼(RPT)を使用して定義されます。
ADFS ManagementからRelying Party Trusts フォルダを選択し、Actionsサイドバーから新しいStandard Relying Party Trustを追加します。これにより、新しい信頼の設定ウィザードが起動します。
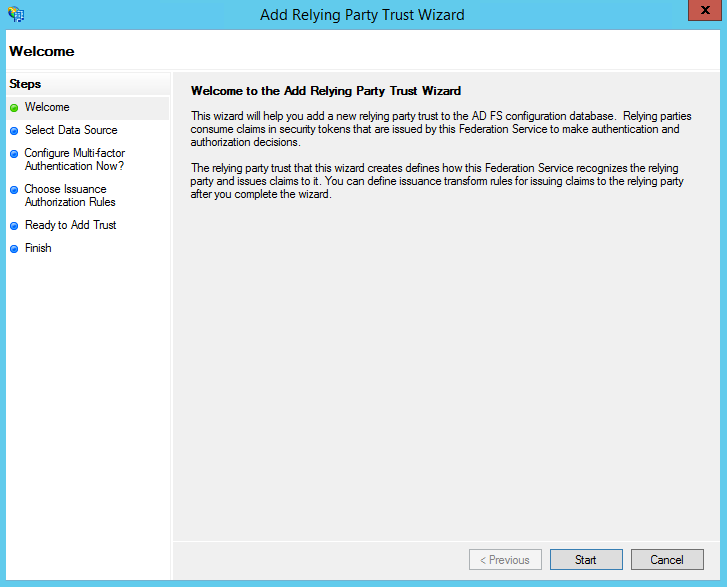
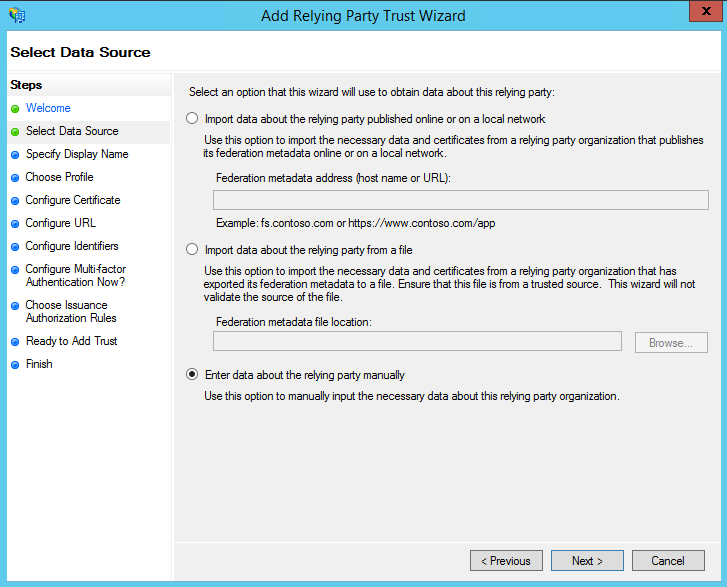
Select Data Source(データソースの選択)画面で、最後のオプションである証明書利用者に関するデータを手動で入力するを選択します。
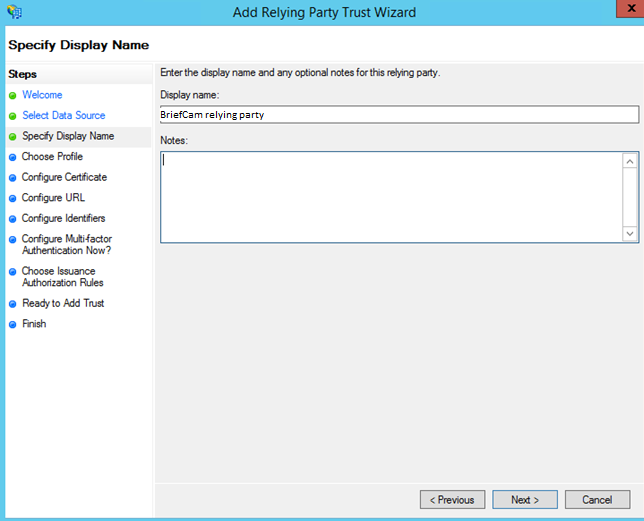
次の画面で、今後認識する表示名と作成するノートを入力します。
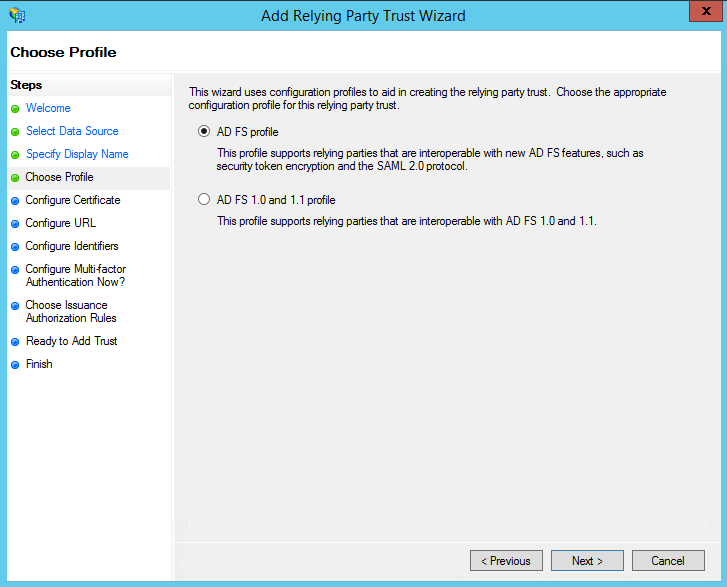
次の画面で、AD FSプロファイルのラジオボタンを選択します。
次の画面では、証明書の設定をデフォルトのままにします。
次の画面で、Enable Support for the SAML 2.0 WebSSO protocol(SAML 2.0 WebSSOプロトコルのサポートを有効にする)のチェックボックスをチェックします。サービスURLは次のようになります。
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSamlWebサ
<WebServices>ーBriefCamバーアドレスに置き換えます。URLの末尾にスラッシュがないことに注意してください。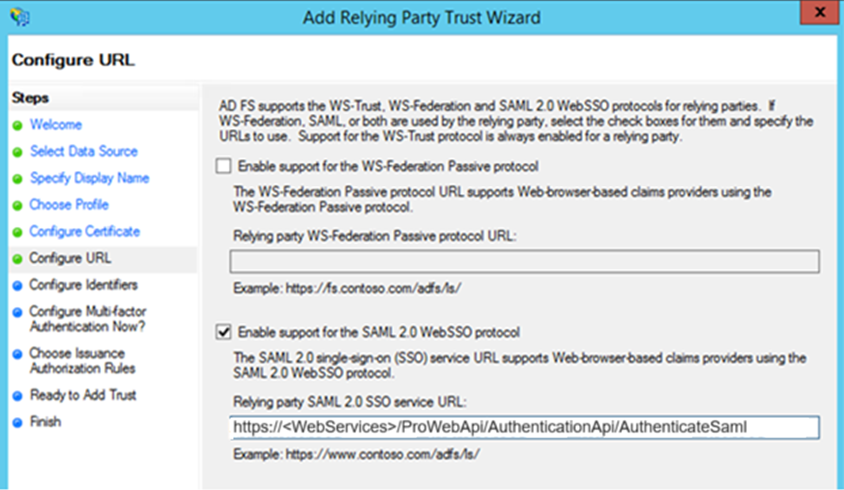
次の画面で、証明書利用者信頼IDを追加します。
https://<WebServices>/prowebapi設定の正確なprowebapiアドレスと一致する必要があります(大文字と小文字は区別されます)。Webサ
<WebServices>ーバーアドレスに置き換えBriefCamます。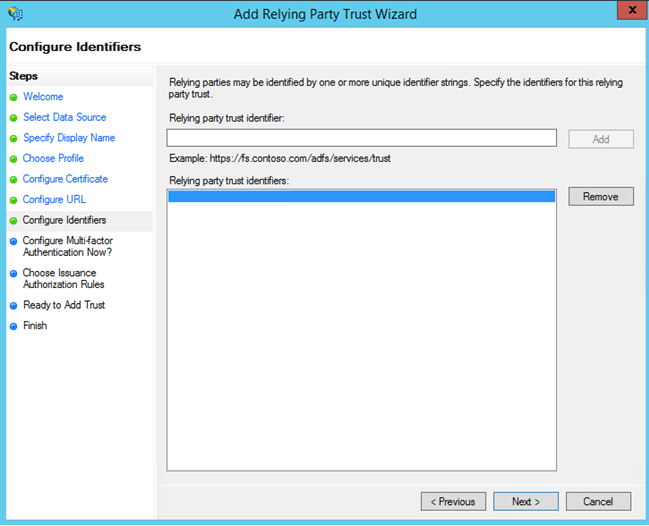
アドレスにはHTTPSが必要です。
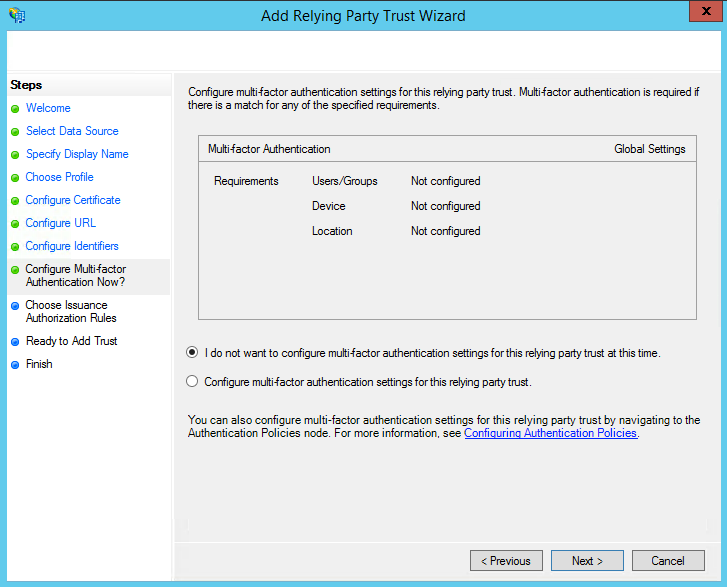
次の画面では、多要素認証を設定できますが、このドキュメントの対象外です。
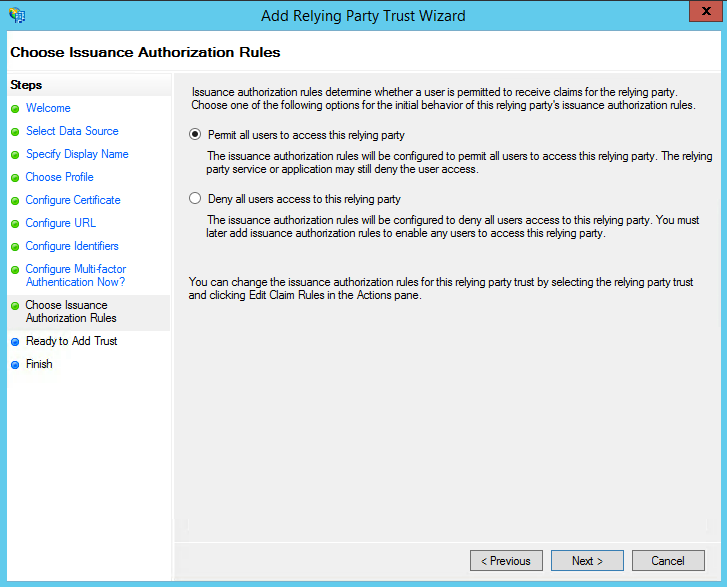
次の画面で、Permit all users to access this relying party(すべてのユーザーにこの証明書利用者へのアクセスを許可する)ラジオボタンを選択します。
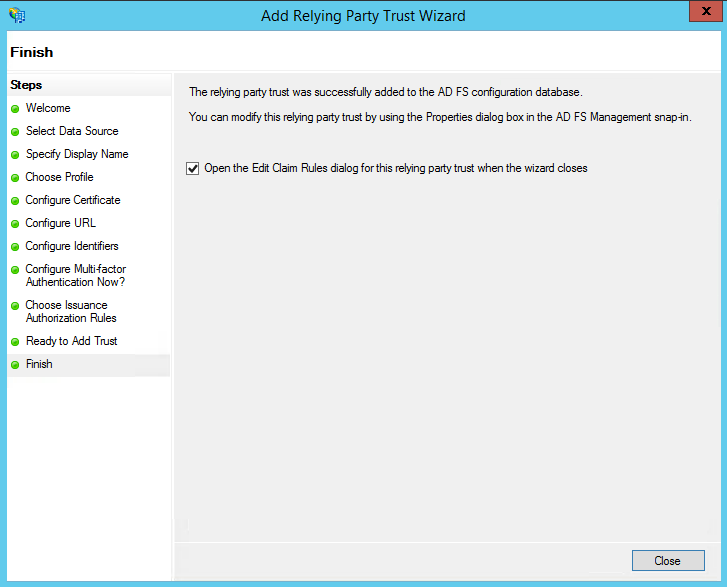
次の2つの画面では、ウィザードに設定の概要が表示されます。最後の画面で、閉じるボタンを使用して終了し、要求ルールエディタを開きます。
手順2:要求ルールの作成
証明書利用者信頼が作成されたら、要求ルールを作成できます。
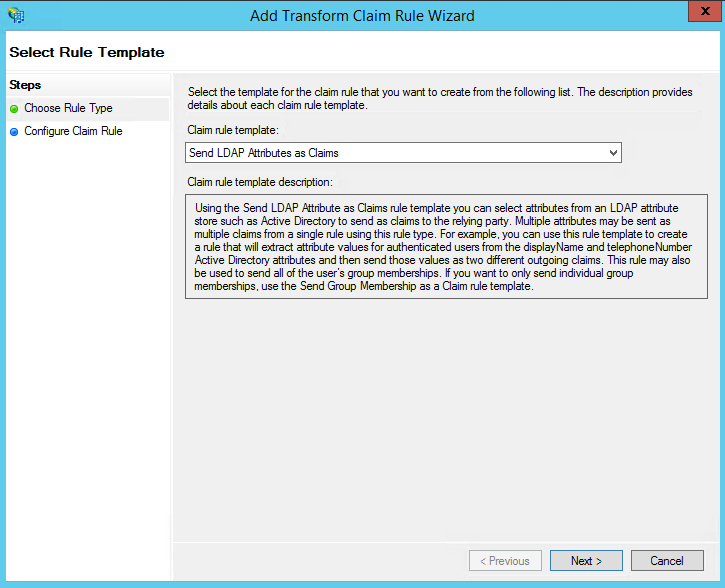
新しいルールを作成するには、Add Rule(ルールの追加)をクリックします。Send LDAP Attributes as Claims(LDAP属性を要求として送信)ルールを作成します。
次の画面では、Active Directoryを属性ストアとして使用して、次の操作を行います。
LDAP属性列から、電子メールアドレスを選択します。
送信クレームタイプから、電子メールアドレスを選択します。
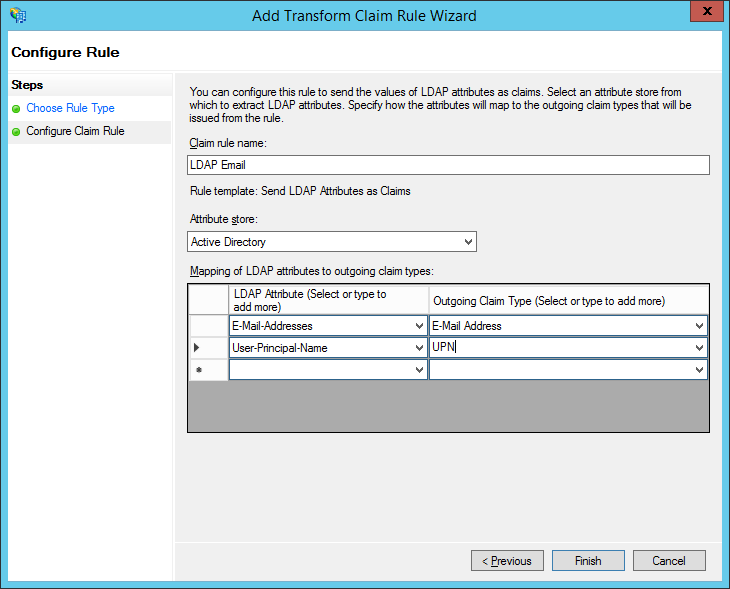
UPNの手順を繰り返します。
OKをクリックして新しいルールを保存します。
手順3:設定 BriefCam
ADFSを設定した後、SAMLを使用して認証するようにBriefCamインスタンスを設定する必要があります。
SAMLエンドポイントをSSO URLとして、完全なADFSサーバーのURLを使用します。
フィンガープリントは、ADFSインスタンスにインストールされているトークン署名証明書のフィンガープリントになります。Windows証明書ユーティリティでは、これはSHA-1サムプリントとも呼ばれます。
管理者としてPowerShellで(ADFSサーバー上の)ADFSトークン署名証明書をエクスポートします。
$certRefs=Get-AdfsCertificate -CertificateType トークン署名
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes("c:\foo.cer", $certBytes)
サーバー
c:\foo.cerにコピBriefCamーします。mmcを起動します。
ファイル -> スナップインの削除を追加します。
Certificates -> add -> computer account -> local computerです。
Certificates -> Personal -> Certificatesへ移動します。
Certificates(証明書)を右クリックし、All Tasks -> Importを
foo.cer選択します。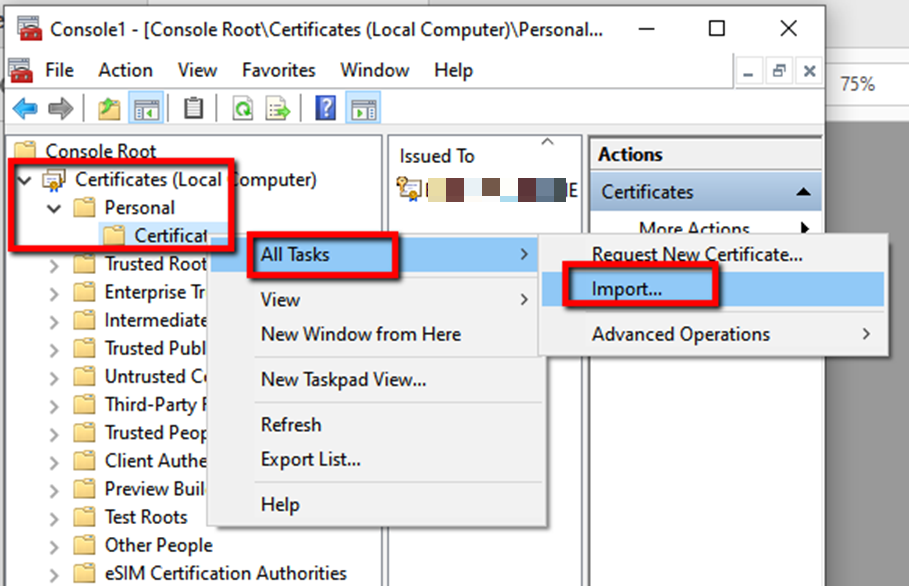
新しい証明書をダブルクリックして、詳細タブに移動し、証明書のサムプリントをコピーします。
サムプリントをテキストエディタに貼り付け、スペースを削除してから、Web管理者>設定SamlCertificateフィールドのProWebAPIセクションにコピーして貼り付けます。
の環境設定で次のフィールドBriefCam Administrator Consoleを設定します。
SamlLoginUrl = https:// <ADFS Server address>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = ADFS サーバーログアウト URL
SamlCertificate = <SAML証明書>
注記
ProWebApiAddressおよびProWebClientAddress環境設定を変更しない(デフォルト値のままにする)。
WebServicesコンピュータのIISマネージャで、BriefCamWebサービス>バインディング>追加に移動し、Typeドロップダウンメニューから、httpsを選択し、をクリックします。
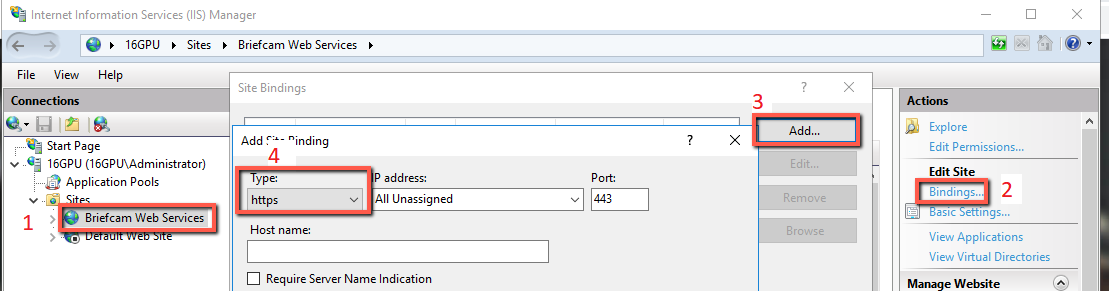
IISサービスを再起動します(Windowsサービスを開き、World Wide Web Publishing Serviceを右クリックしてRestart(再起動)をクリックします)。
これでセットアップが完了し、準備が整いました。テストするには、次を実行します: https://localhost/authenticationApi/RequestAuthenticationRoute
ログインページに再ルーティングされてログインし、有効な出力(セッションIDとユーザー名)を受け取った場合は、おめでとうございます。このドキュメントを無事にクリアできました。
それ以外の場合は、すべての手順を正しく実行したことを確認してください。