Configurazione dell'accesso Single Sign-On (SSO)
BriefCam Offre tre opzioni predefinite per l'accesso Single Sign-On e un'interfaccia per implementare una soluzione Single Sign-On personalizzata.
Le tre opzioni SSO integrate sono:
SSO basato su SAML in cui è possibile autenticare un provider di token SAML esistente. Vedere SSO basato su SAML per informazioni su come distribuire questo.
Active Directory Single Sign-On, in cui ci connettiamo a un Active Directory e sincronizziamo utenti e gruppi da lì. Per informazioni su come distribuire questa funzionalità, vedere la Integrazione Microsoft Active Directory sezione della Guida dell' BriefCam amministratore.
Milestone XProtect Single Sign-On. Nelle installazioni Milestone offriamo la possibilità di utilizzare il client e la directory Milestone per fornire una soluzione di accesso unico.
SSO basato su SAML
Gli attributi obbligatori (asserzioni/metadati SAML) che BriefCam, richiedono per l'SSO basato su SAML sono:
E-mail
Nome
Cognome
UPN
Gli BriefCam utenti creati automaticamente durante il processo SSO vengono creati in base all'attributo e-mail ricevuto nella risposta SAML.
Per integrare un provider di token SAML esistente (come Microsoft ADFS) con BriefCam, utilizzare l'infrastruttura SAML, BriefCam inserendo le informazioni e gli URL del proprio provider di token nelle posizioni appropriate nella sezione Pro Web API di Impostazioni ambiente:
SamlLoginUrl: endpoint di accesso SAML, un provider di token SAML che risponde alle richieste di autenticazione SAML. Quando si accede a BriefCam, l'utente viene reindirizzato a questo indirizzo con un parametro che indica all'endpoint di restituire le informazioni di accesso BriefCam dopo l'accesso.
SamlLogoutUrl: endpoint di logout SAML che fornisce la funzionalità di logout. Gli utenti verranno reindirizzati a questo indirizzo una volta che si disconnettono da BriefCam.
SamlCertificate – Questa è l'impronta digitale del certificato SAML, un identificatore univoco fornito da Windows per questo certificato SAML. Il certificato, che deve essere installato sul PC locale, viene utilizzato per crittografare la comunicazione tra il client SAML di BriefCame il provider di token SAML.
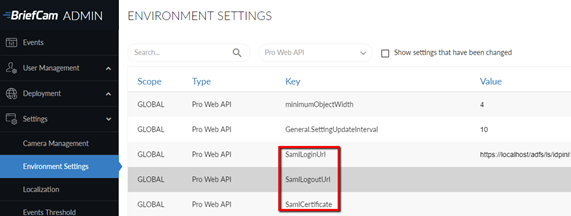
Consultare anche SAML - Configurazione componente ADFS per i requisiti BriefCam.
Esempio di risposta
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>