Konfigurieren von Single Sign-On (SSO)
BriefCam Bietet drei vorgefertigte Optionen für Single Sign On und eine Schnittstelle zur Implementierung einer benutzerdefinierten Single Sign On Lösung.
Die drei eingebauten SSO-Optionen sind:
SAML-basiertes SSO, bei dem Sie einen vorhandenen SAML-Token-Anbieter authentifizieren können. In den SAML-basiertes SSO finden Sie Informationen zur Bereitstellung dieser Funktion.
Active Directory Single Sign On, bei dem wir eine Verbindung zu einem Active Directory herstellen und Benutzer und Gruppen von dort aus synchronisieren. Im Abschnitt Microsoft Active Directory-Integration im BriefCam -Administratorhandbuch finden Sie Informationen zur Bereitstellung dieser Funktion.
Milestone XProtect Single Sign On. Bei Milestone-Installationen bieten wir die Möglichkeit, den Milestone Client und das Milestone Directory für eine Single-Sign-On-Lösung zu verwenden.
SAML-basiertes SSO
Die obligatorischen Attribute (SAML-Assertionen/Metadaten), die BriefCamfür SAML-basiertes SSO benötigt, sind:
E-Mail
Vorname
Nachname
UPN
Die BriefCam Benutzer, die während des SSO-Prozesses automatisch erstellt werden, basieren auf dem E-Mail-Attribut, das Sie in der SAML-Antwort erhalten haben.
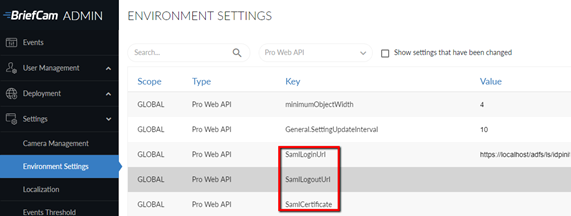
Um einen vorhandenen SAML-Token-Anbieter (z. B. Microsoft ADFS) in BriefCamzu integrieren, verwenden Sie die BriefCam SAML-Infrastruktur, indem Sie die Informationen und URLs Ihres eigenen Token-Anbieters an den entsprechenden Stellen im Abschnitt Environment Settings’ Pro Web API eingeben:
SamlLoginUrl - Dies ist der SAML-Login-Endpunkt, ein SAML-Token-Anbieter, der auf SAML-Authentifizierungsanfragen reagiert. Bei der Anmeldung bei BriefCamwird der Benutzer zu dieser Adresse mit einem Parameter umgeleitet, der den Endpunkt anweist, die Anmeldeinformationen nach der Anmeldung an zurückzugebenBriefCam.
SamlLogoutUrl - Dies ist der SAML-Abmeldeendpunkt, der die Abmeldefunktion bereitstellt. Benutzer werden zu dieser Adresse umgeleitet, sobald sie sich von BriefCamabmelden.
SamlCertificate - Dies ist der Fingerabdruck des SAML-Zertifikats, ein eindeutiger Bezeichner, der von Windows für dieses SAML-Zertifikat vergeben wird. Das Zertifikat, das auf dem lokalen PC installiert sein sollte, wird zur Verschlüsselung der Kommunikation zwischen dem SAML-Client von BriefCamund dem SAML-Token-Anbieter verwendet.
Siehe auch SAML – ADFS Relying Party Setup für BriefCam Anforderungen.
Beispiel für eine Antwort
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>