Çoklu Oturum Açmayı Yapılandırma (SSO)
BriefCam tek oturum açma için üç hazır seçenek ve özel tek oturum açma çözümünü uygulamak için bir arayüz sunar.
Üç yerleşik SSO seçeneği şunlardır:
Mevcut bir SAML belirteç sağlayıcısını doğrulayabileceğiniz SAML tabanlı SSO. Bunun nasıl dağıtılacağı hakkında bilgi SAML tabanlı SSOiçin bkz.
Active directory'ye bağlandığımız ve kullanıcıları ve grubu oradan senkronize ettiğimiz tek Active Directory oturum açma. Bunun nasıl dağıtılacağı hakkında bilgi edinmek için BriefCamYönetici Kılavuzu'ndaki Microsoft Active Directory Entegrasyonubölüme bakın.
Milestone tek oturum açma XProtect. Milestone kurulumlarında, tek bir oturum açma çözümü sağlamak için Milestone Client and Directory'yi kullanma seçeneği sunuyoruz.
SAML tabanlı SSO
BriefCam,'nın SAML tabanlı SSO için gerektirdiği zorunlu nitelikler ( SAML iddiaları/meta veriler) şunlardır:
E-posta
Ad
Soyadı
UPN
SSO işlemi sırasında otomatik olarak oluşturulan BriefCamkullanıcılar, SAML yanıtında alınan e-posta özniteliğine dayalı olarak oluşturulur.
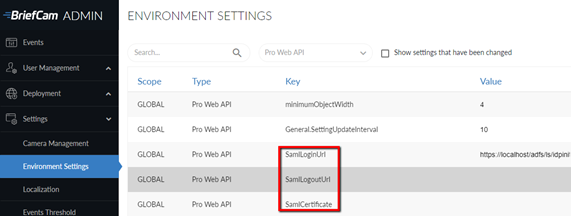
Mevcut bir SAML belirteç sağlayıcısını (Microsoft ADFS gibi) entegre etmek içinBriefCam, BriefCamSAML altyapısını kullanın , kendi belirteç sağlayıcınızın bilgilerini ve URL'lerini Ortam AyarlarıPro Web API bölümünde uygun yerlere girerek:
SamlLoginUrl - Bu, SAML kimlik doğrulama isteklerine yanıt veren bir SAML belirteci sağlayıcısı olan SAML oturum açma uç noktasıdır. Oturum açarkenBriefCam, kullanıcı oturum açtıktan BriefCamsonra uç noktaya oturum açma bilgilerini geri vermesini söyleyen bir parametreyle bu adrese yeniden yönlendirilir .
BriefCam SamlLogoutUrl - Bu, oturumu kapatma işlevselliği sağlayan SAML oturum kapatma uç noktasıdır. Kullanıcılar oturumu kapattıktan sonra bu adrese yeniden yönlendirilecekler. .
SamlCertificate - Bu, bu SAML sertifikası için Windows tarafından verilen benzersiz bir tanımlayıcı olan SAML sertifikasının parmak izidir. Yerel BriefCamPC'ye kurulması gereken sertifika, SAML istemcisiyle SAML belirteç sağlayıcısı arasındaki iletişimi şifrelemek için kullanılır.
Ayrıca, bkz. SAML - BriefCam Gereksinimleri için ADFS Güvenen Taraf Kurulumu.
Örnek Yanıt Örneği
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>