SAML – ADFS Reying Party Setup for BriefCam Requirements
För att använda ADFS för att logga in på din BriefCaminstans behöver du följande komponenter:
En Active Directory-instans.
Denna guide använder skärmbilder från Server 2012R2, men liknande steg bör vara möjliga i andra versioner.
Ett SSL-certifikat för att signera din ADFS-inloggningssida och fingeravtrycket för det certifikatet.
Efter att du har uppfyllt dessa grundläggande krav måste du installera ADFS på din server. Att konfigurera och installera ADFS ligger utanför räckvidden för denna guide, men beskrivs i en Microsoft KB-artikel .
Notera
BriefCam använder användarens e-postadress som tillhandahålls av ADFS som en del av SAML-påståendena för att identifiera användaren.
When you have a fully installed ADFS installation, note down the value for the SAML 2.0/W-Federation URL in the ADFS Endpoints section. If you chose the defaults for the installation, this will be
'/adfs/ls/'.
Steg 1: Lägga till Förlitande Part-Förtroende
Vid det här laget bör du vara redo att konfigurera ADFS-anslutning med din BriefCaminstans. Anslutningen mellan ADFS och BriefCamanges med ett förlitande part-förtroende (RPT).
Select the Relying Party Trusts folder from ADFS Management, and add a new Standard Relying Party Trust from the Actions sidebar. This starts the configuration wizard for a new trust.
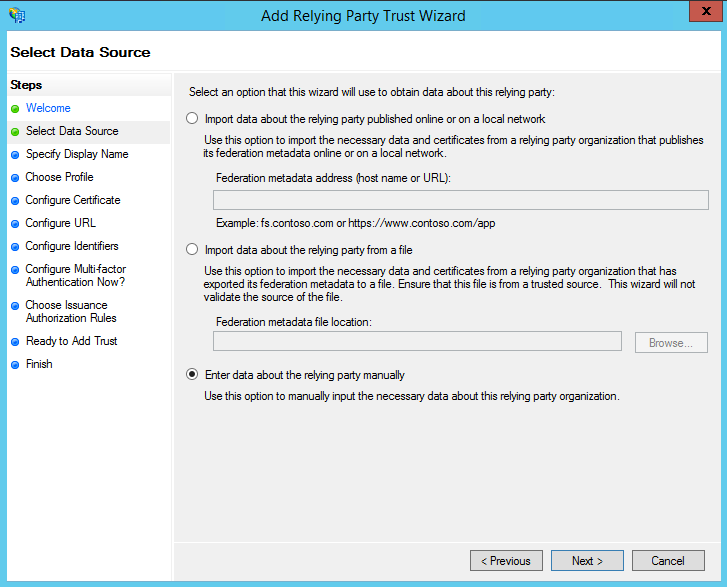
På skärmen Välj datakälla , välj det senaste alternativet och ange data om den förlitande parten manuellt .
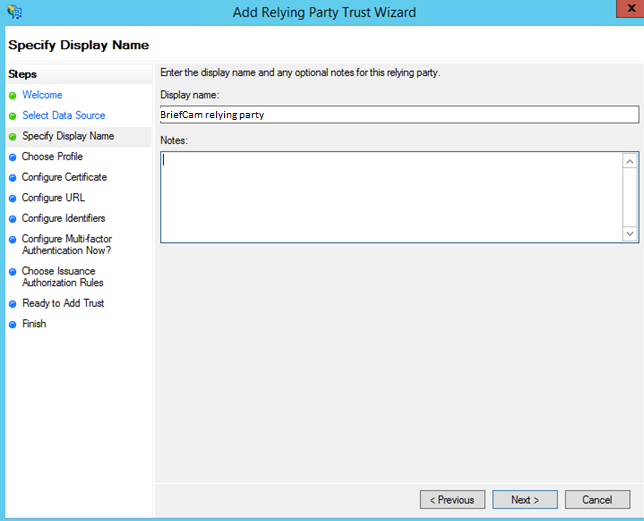
På nästa skärm, ange ett visningsnamn som du kommer att känna igen i framtiden, och alla anteckningar du vill göra.
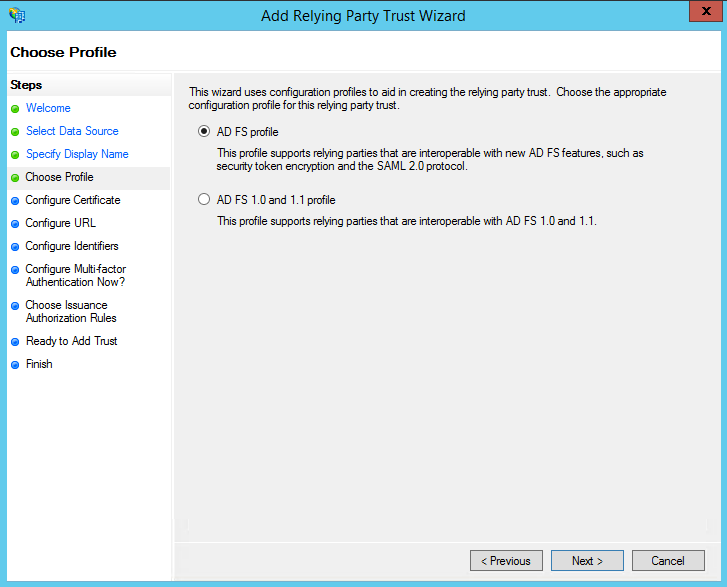
På nästa skärm, välj alternativknappen AD FS-profil .
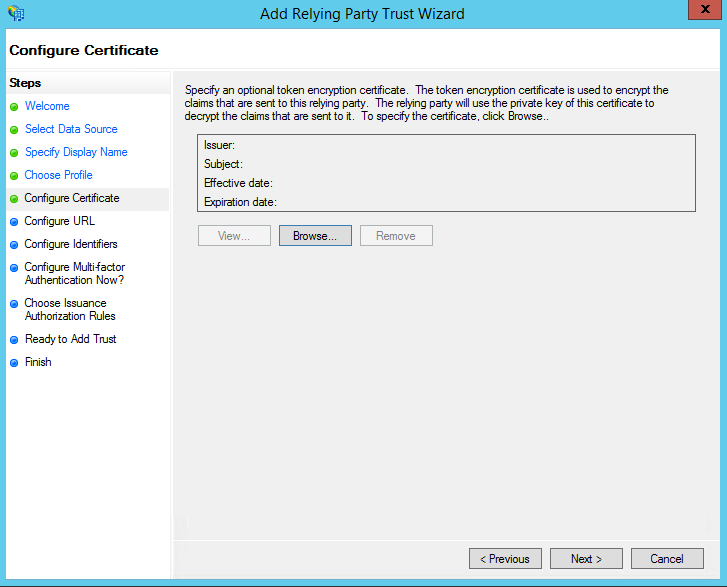
På nästa skärm, lämna certifikatinställningarna med standardinställningar.
På nästa skärm, markera rutan märkt Aktivera stöd för SAML 2.0 WebSSO-protokollet . Tjänstens URL kommer att vara:
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSamlErsätt
<WebServices>med din BriefCamWebServices-serveradress. Observera att det inte finns något avslutande snedstreck i slutet av URL:en.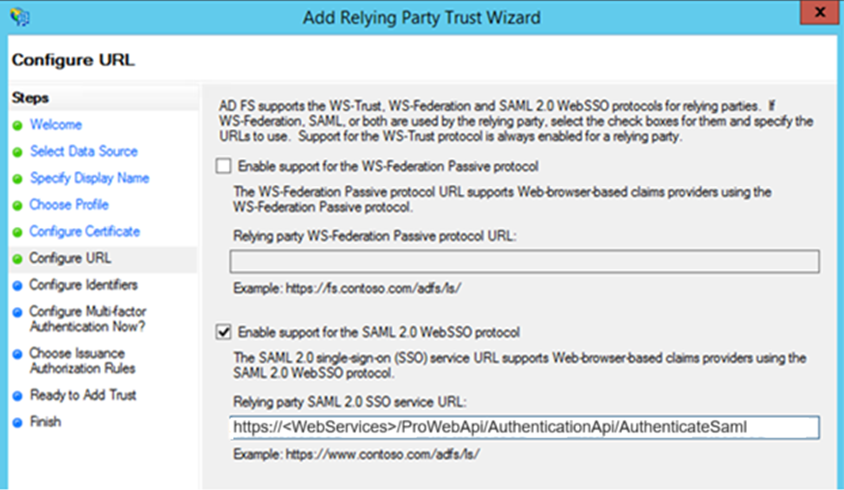
På nästa skärm, lägg till en identifierare för förlitande parts förtroende .
https://<WebServices>/prowebapiMåste matcha den exakta Prowebapi-adressen i inställningarna (det är skiftlägeskänsligt).Ersätt
<WebServices>med din BriefCamWeb Services-serveradress.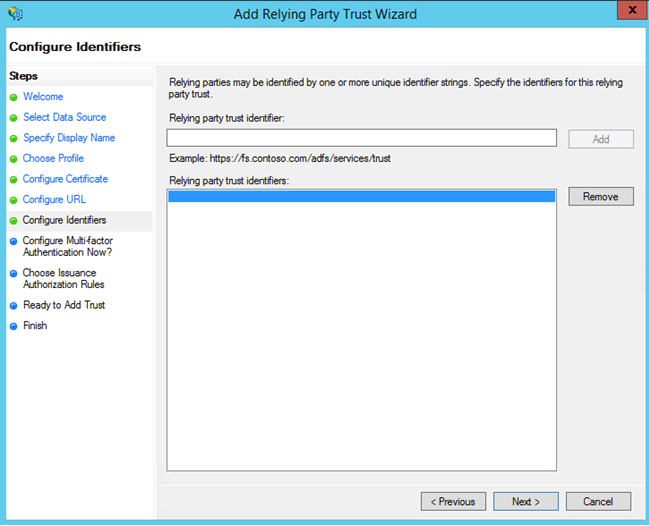
HTTPS krävs i adressen.
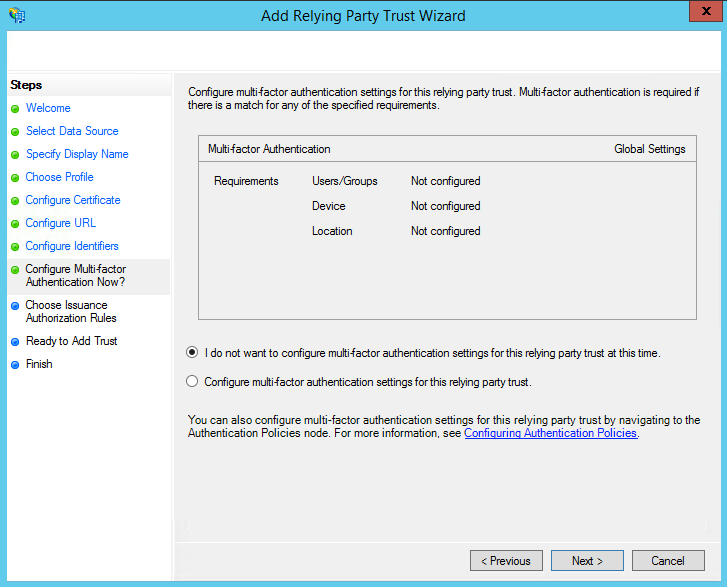
På nästa skärm kan du konfigurera multifaktorautentisering, men det ligger utanför räckvidden för denna guide.
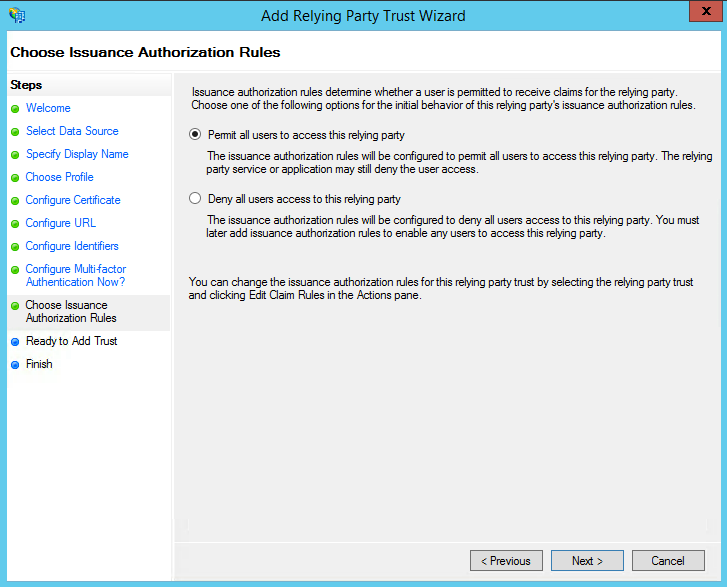
På nästa skärm, välj alternativknappen Tillåt alla användare att tillgå denna förlitande part .
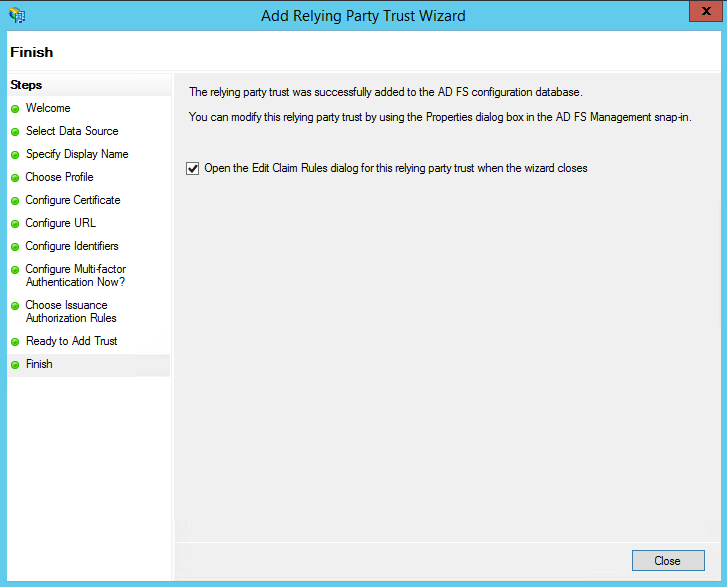
På de följande två skärmarna visar guiden en översikt över dina inställningar. I slutfönstret, använd knappen Stäng för att avsluta och öppna redigeraren Anspråksregler .
Steg 2: Skapa Anspråksregler
När förlitande part-förtroendet har skapats kan du skapa anspråksreglerna.
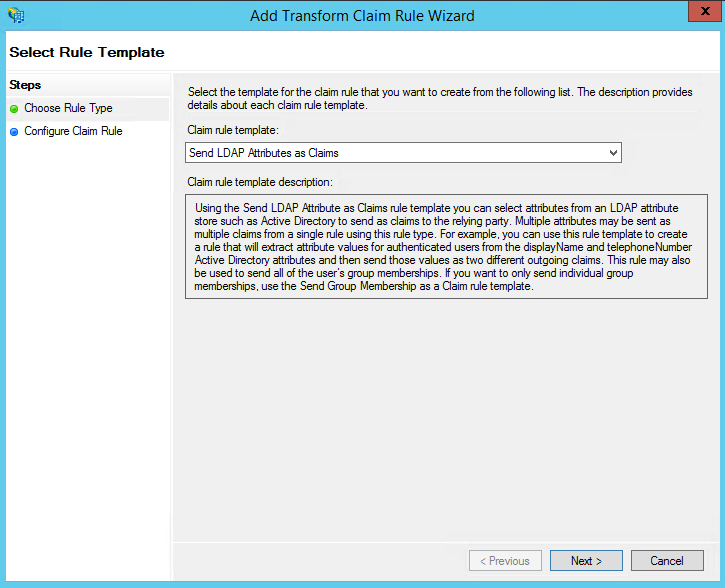
För att skapa en ny regel, klicka på Lägg till regel . Skapa en regel för att skicka LDAP-attribut som anspråk .
På nästa skärm, använda Active Directory som ditt attributarkiv, gör följande:
Från kolumnen LDAP-attribut , välj E-postadresser .
From the Outgoing Claim Type, select E-Mail Address.
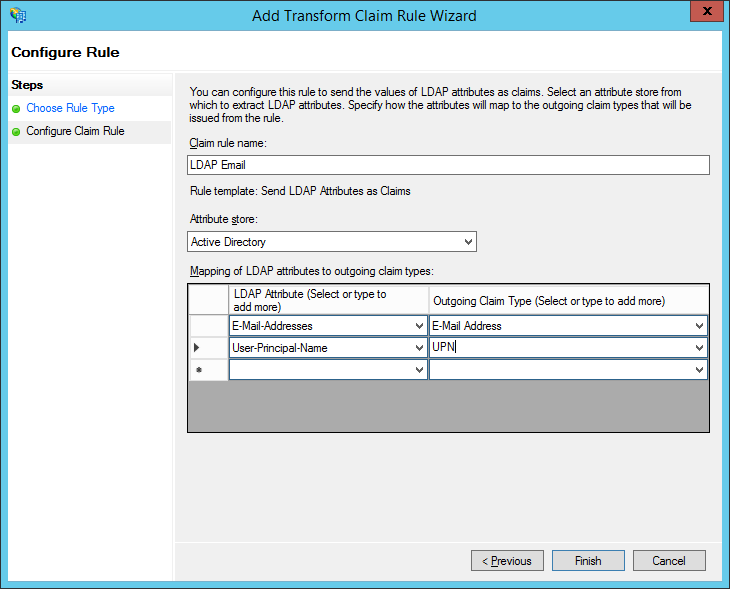
Upprepa steg för UPN.
Klicka på OK för att spara den nya regeln.
Steg 3: Konfigurera BriefCam
Efter du har konfigurerat ADFS behöver du konfigurera din BriefCaminstans att autentisera med SAML.
Du använder hela din ADFS-server med SAML-slutpunkt som SSO-URL.
Fingeravtrycket kommer att vara fingeravtrycket för det tokensigneringscertifikat som installerats i din ADFS-instans. I Windows certifikatverktyg kallas detta även SHA-1-tumavtrycket.
Exportera ADFS-tokensigneringscertifikatet (på ADFS-servern) i PowerShell som admin:
$certRefs=Get-AdfsCertificate -CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes(”c:\foo.cer”, $certBytes)
Kopiera
c:\foo.certill BriefCamservern.Starta mmc.
Arkiv -> lägg till ta bort snap ins .
Certifikat -> lägg till -> datorkonto -> lokal dator .
Gå till Certifikat -> Personliga -> Certifikat .
Högerklicka på Certifikat och välj Alla aktiviteter -> Importera
foo.cer.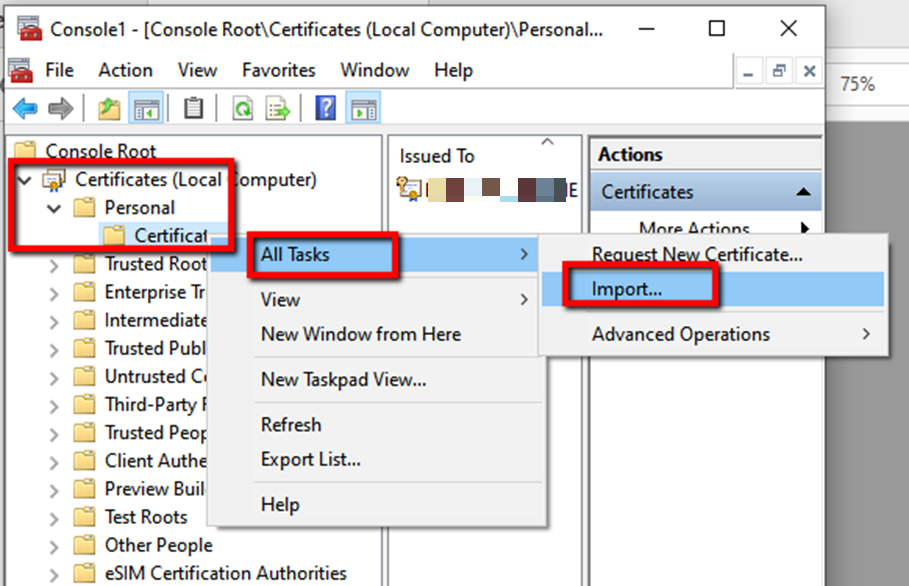
Dubbelklicka på det nya certifikatet, gå till fliken detaljer och kopiera certifikatets tumavtryck.
Klistra in tumavtrycket i en textredigerare, ta bort mellanslagen och kopiera och klistra sedan in det i avsnittet ProWebAPI i fältet Webbadmin > Inställningar SamlCertificate .
BriefCam Administrator ConsoleKonfigurera följande fält i miljöinställningarna:
SamlLoginUrl = https:// <ADFS Server address>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = ADFS Server Logout URL
SamlCertificate = <SAML Certificate>
Notera
Ändra inte miljöinställningarna ProWebApiAddress och ProWebClientAddress (lämna standardvärdena).
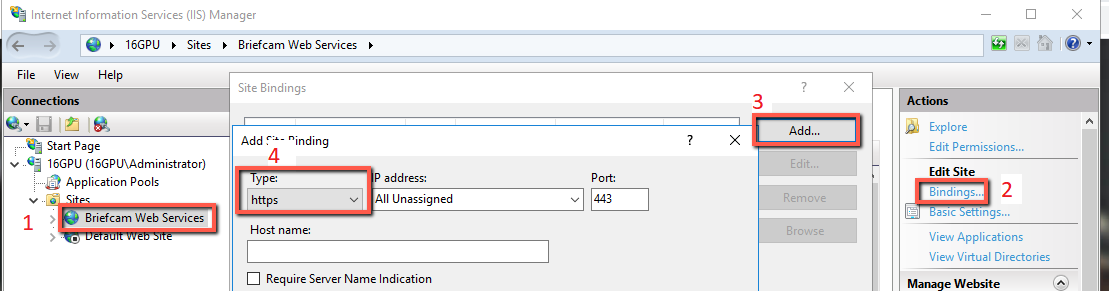
I IIS-hanteraren på WebServices-datorn, gå till BriefCam Web Services > Bindningar > Lägg till, välj https och klicka på OK i listrutan Typ .
Starta om IIS-tjänsterna (genom att öppna Windows-tjänsterna, högerklicka på World Wide Web Publishing Service och klicka på Starta om ).
Du bör nu vara konfigurerad och redo att gå vidare. För att testa, kör: https://localhost/authenticationApi/RequestAuthenticationRoute
Om du omdirigerades till inloggningssidan, loggade in och fick en giltig utdata (sessions-ID och användarnamn), grattis du har överlevt denna guide.
Annars ska du se till att du följde alla steg korrekt.