Konfigurera enkel inloggning (SSO)
BriefCam erbjuder tre färdiga alternativ för enkel inloggning och ett gränssnitt för att implementera en anpassad lösning för enkel inloggning .
De tre inbyggda SSO-alternativen är:
SAML-baserad SSO där du kan autentisera en befintlig SAML-tokenprovider. Se SAML-baserad SSO för information om hur du distribuerar detta.
Active Directory Single Sign On, där vi ansluter till en Active Directory och synkroniserar användare och grupper därifrån. Se Microsoft Active Directory Integration avsnittet i BriefCam Administratörsguiden för information om hur du distribuerar detta.
Milestone XProtect enkel inloggning. I Milestone-installationer erbjuder vi möjligheten att använda Milestone Client and Directory för att tillhandahålla en enda inloggningslösning.
SAML-baserad SSO
De obligatoriska attribut (SAML-påståenden/metadata) som BriefCam, kräver för SAML-baserad SSO är:
E-post
Förnamn
Efternamn
UPN
De BriefCam användare som skapas automatiskt under SSO-processen skapas baserat på e-postattributet som mottogs i SAML-svaret.
För att integrera en befintlig leverantör av SAML-token (t.ex. Microsoft ADFS) med BriefCamBriefCam, använd SAML-infrastrukturen genom att ange information och URL för din egen tokenleverantör på lämpliga ställen i avsnittet Environment Settings’ Pro Web API:
SamlLoginUrl – Detta är slutpunkten för SAML-inloggning, som är en SAML-tokenprovider som svarar på SAML-autentiseringsbegäranden. Vid inloggning BriefCamomdirigeras användaren till denna adress med en parameter som talar om för slutpunkten att returnera inloggningsinformationen till BriefCam efter inloggning.
SamlLogoutUrl – Detta är SAML-utloggningsslutpunkten, som ger utloggningsfunktionalitet. Användare kommer att omdirigeras till denna adress när de loggar ut ur BriefCam.
SamlCertificate – Detta är SAML-certifikatets fingeravtryck, som är en unik identifierare som ges av Windows för detta SAML-certifikat. Certifikatet, som ska installeras på den lokala datorn, används för att kryptera kommunikationen mellan BriefCamdess SAML-klient och SAML-tokenleverantören.
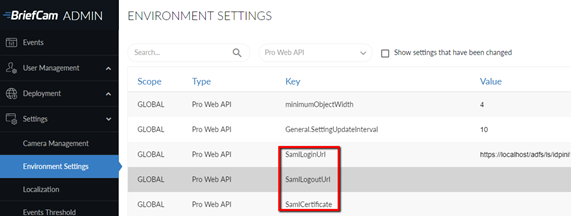
Se även SAML – ADFS Reying Party Setup for BriefCam Requirements.
Exempel på svar
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>