Настройка функции единого входа (SSO)
BriefCam предлагает три готовых варианта единого входа и интерфейс для реализации пользовательского решения единого входа .
Ниже приводятся три встроенных параметра SSO:
SSO на основе SAML, при котором можно аутентифицировать существующего поставщика токенов SAML. SSO на основе SAML Сведения о том, как это развернуть, приведены в разделе.
Единый вход в Active Directory, при котором мы подключаемся к active directory и синхронизируем пользователей и группы. Интеграция Microsoft Active DirectoryBriefCam Сведения о развертывании см. в разделе "Развертывание" Руководства администратора.
Единый вход Milestone XProtect. В системах Milestone мы предлагаем вариант использования Milestone Client и Directory для обеспечения решения единого входа.
SSO на основе SAML
BriefCamОбязательные атрибуты (утверждения/метаданные SAML), необходимые для SSO на основе SAML:
Электронный адрес
Имя
Фамилия
UPN
BriefCam Пользователи, которые автоматически создаются в процессе SSO, создаются на основе атрибута электронной почты, полученного в ответе SAML.
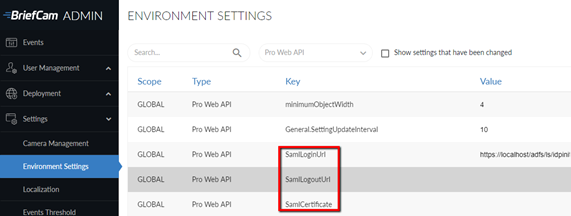
BriefCamBriefCam Чтобы интегрировать существующего поставщика токенов SAML (например, Microsoft ADFS) с, используйте инфраструктуру SAML, введя информацию о своем собственном поставщике токенов и URL-адреса в соответствующих местах в разделе Pro Web API "Параметры среды" :
SamlLoginUrl – это конечная точка входа SAML, которая является поставщиком токенов SAML и отвечает на запросы аутентификации SAML. BriefCamBriefCam При входе в систему пользователя перенаправляют на этот адрес с помощью параметра, который сообщает конечной точке, что она должна возвращать информацию для входа в систему после входа в систему.
SamlLogoutUrl ― это конечная точка выхода SAML, которая обеспечивает функциональность выхода из системы. BriefCamПользователи будут перенаправлены на этот адрес после выхода из системы.
SamlCertificate – это отпечаток сертификата SAML, который является уникальным идентификатором, предоставленным Windows для этого сертификата SAML. BriefCamСертификат, который должен быть установлен на локальном ПК, используется для шифрования обмена данными между SAML-клиентом и поставщиком токенов SAML.
Также см. раздел SAML – Настройка требований проверяющей стороны ADFS для BriefCam.
Пример ответа
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>