SAML – Configuração de Terceiros Confiáveis do ADFS para Requisitos BriefCam
Para usar o ADFS para fazer login na sua BriefCam instância, você precisa dos seguintes componentes:
Uma instância do Active Directory.
Este guia usa capturas de tela do Servidor 2012R2, mas etapas semelhantes devem ser possíveis em outras versões.
Um certificado SSL para assinar sua página de login do ADFS e a impressão digital desse certificado.
Depois de atender a esses requisitos básicos, você precisa instalar o ADFS em seu servidor. A configuração e instalação do ADFS está além do escopo deste guia, mas é detalhado em um artigo da Base de Conhecimento Microsoft.
Nota
BriefCam usa o e-mail do usuário fornecido pelo ADFS como parte das asserções SAML para identificar o usuário.
Quando tiver uma instalação do ADFS totalmente instalada, anote o valor do URL da SAML 2.0/W-Federation na seção Pontos de extremidade do ADFS. Se você escolher os padrões para a instalação, isso será
'/adfs/ls/'.
Etapa 1: Adicionando uma Relação de Confiança da Terceira Parte Confiável
Neste ponto, você deve estar pronto para configurar a conexão ADFS com a sua BriefCam instância. A conexão entre o ADFS e o RPT BriefCam é definida usando uma Relação de Confiança da Terceira Parte Confiável (RPT).
Selecione a pasta Confianças da Terceira Parte do Gerenciamento do ADFS e adicione uma nova Confiança da Terceira Parte Confiável Padrão na barra lateral Ações. Isso inicia o assistente de configuração para uma nova relação de confiança.
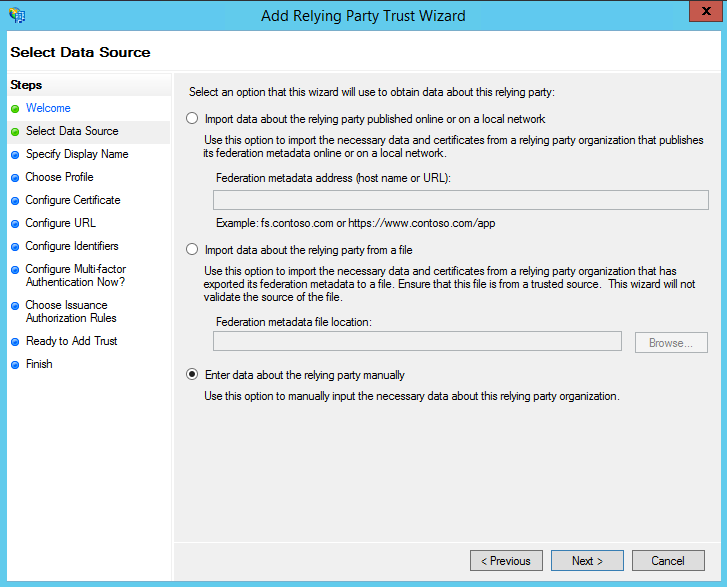
Na tela Selecionar fonte de dados, selecione a última opção e insira os dados da terceira parte confiável manualmente.
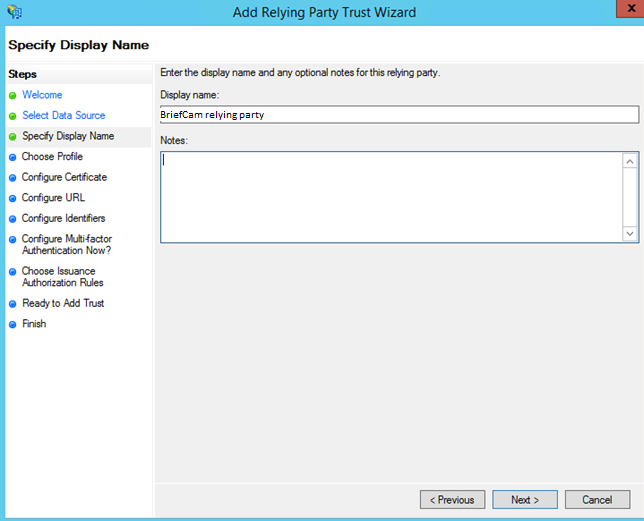
Na próxima tela, insira um nome de exibição que você reconhecerá no futuro e todas as anotações que desejar fazer.
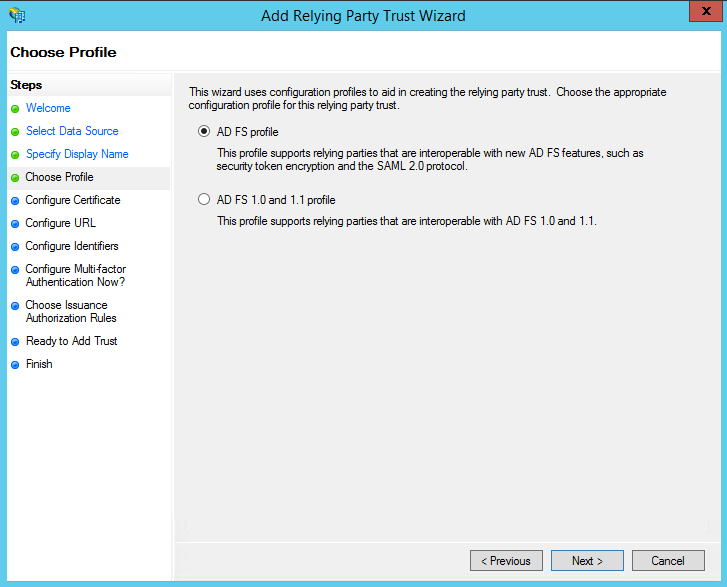
Na próxima tela, selecione o botão de opção Perfil do AD FS.
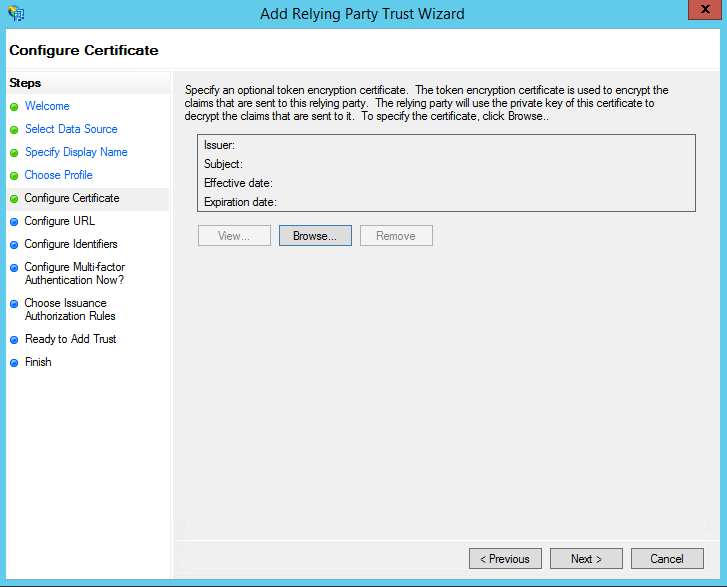
Na próxima tela, deixe as configurações do certificado com seus padrões.
Na próxima tela, marque a caixa rotulada Ativar suporte para o protocolo SAML 2.0 WebSSO. O URL do serviço será:
https://<WebServices>/ProWebApi/AuthenticationApi/AuthenticateSamlSubstitua
<WebServices>pelo seu endereço de servidor de BriefCam Web Services. Observe que não há barra à direita no final do URL.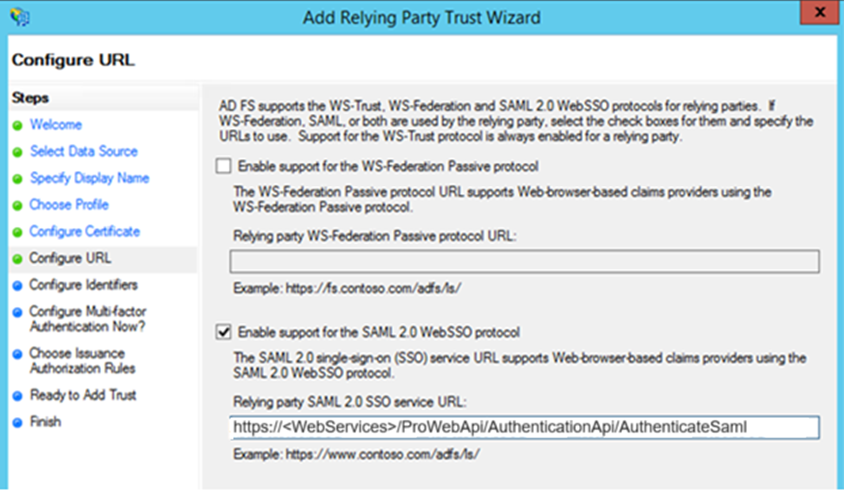
Na próxima tela, adicione um identificador de confiança da terceira parte confiável.
https://<WebServices>/prowebapiDeve corresponder ao endereço exato do ProWebAPI nas configurações (diferencia maiúsculas de minúsculas).Substitua
<WebServices>pelo seu endereço de servidor dos BriefCam Serviços Web.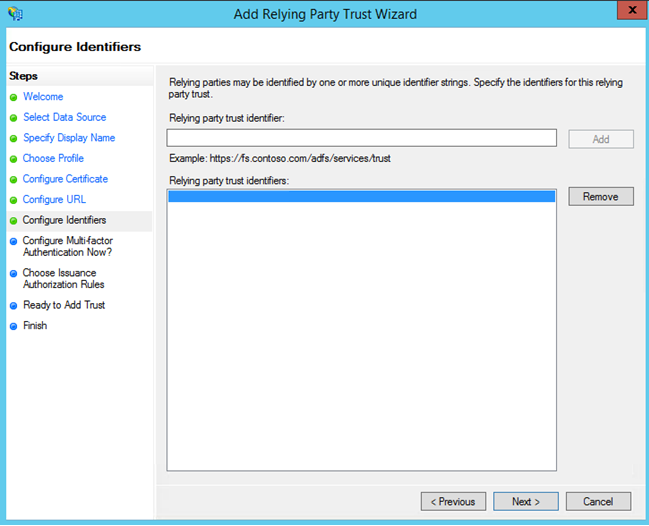
HTTPS é necessário no endereço.
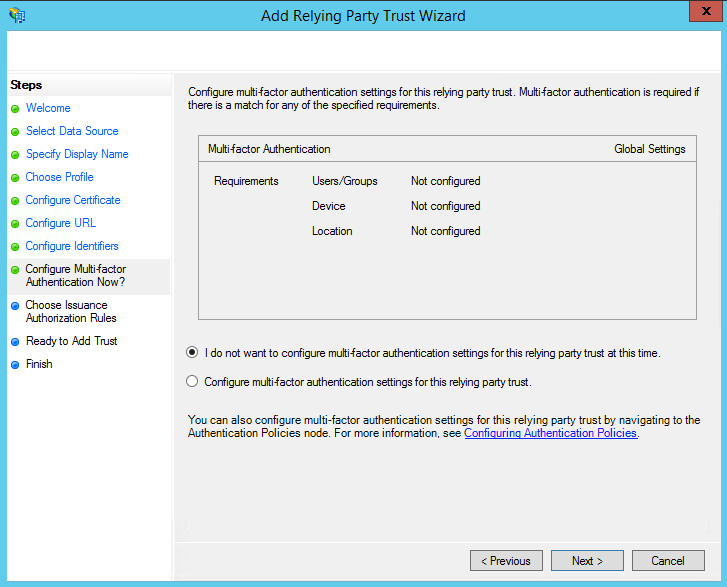
Na próxima tela, você pode configurar a autenticação multifator, mas isso está além do escopo deste guia.
Na próxima tela, selecione o botão de opção Permitir que todos os usuários acessem esta terceira parte confiável.
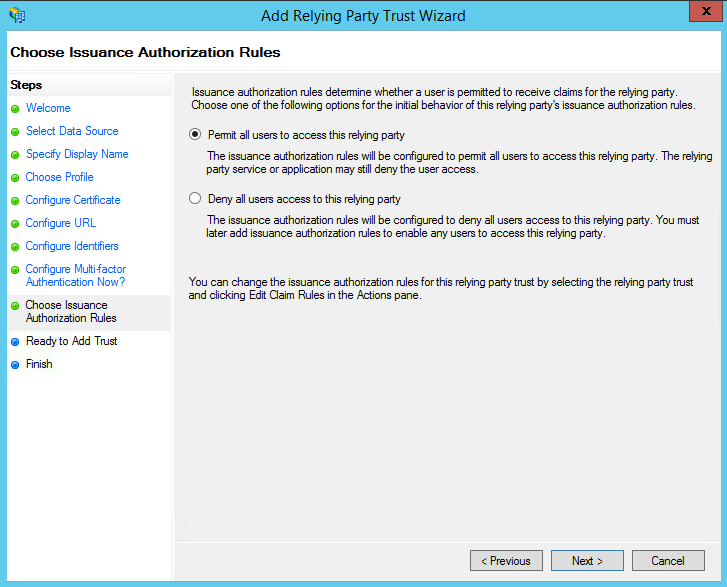
Nas próximas duas telas, o assistente exibirá uma visão geral das suas configurações. Na tela final, use o botão Fechar para sair e abrir o editor de regras de reivindicação.
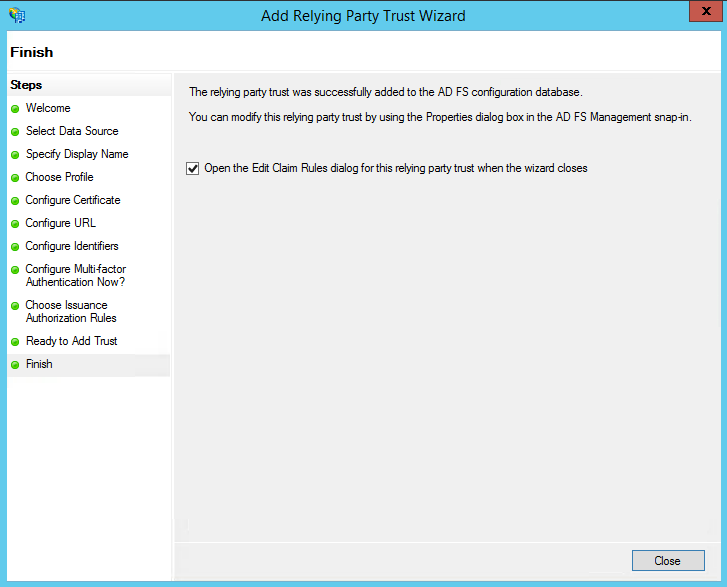
Etapa 2: Criação de Regras de Reivindicação
Assim que a relação de confiança da terceira parte confiável for criada, você pode criar as regras de alegação.
Para criar uma nova regra, clique em Adicionar regra. Criar uma regra Enviar Atributos LDAP como Alegações.
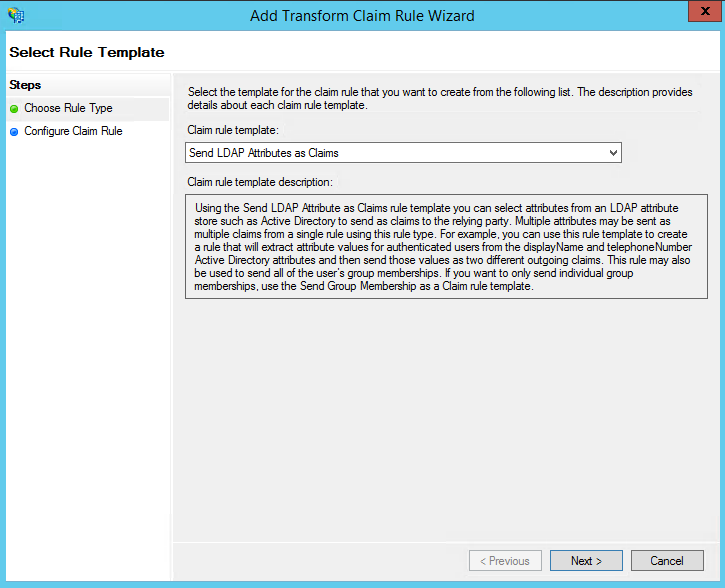
Na próxima tela, usando o Active Directory como repositório de atributos, faça o seguinte:
Na coluna Atributo LDAP, selecione Endereços de e-mail.
Em Tipo de reivindicação de saída, selecione Endereço de e-mail.
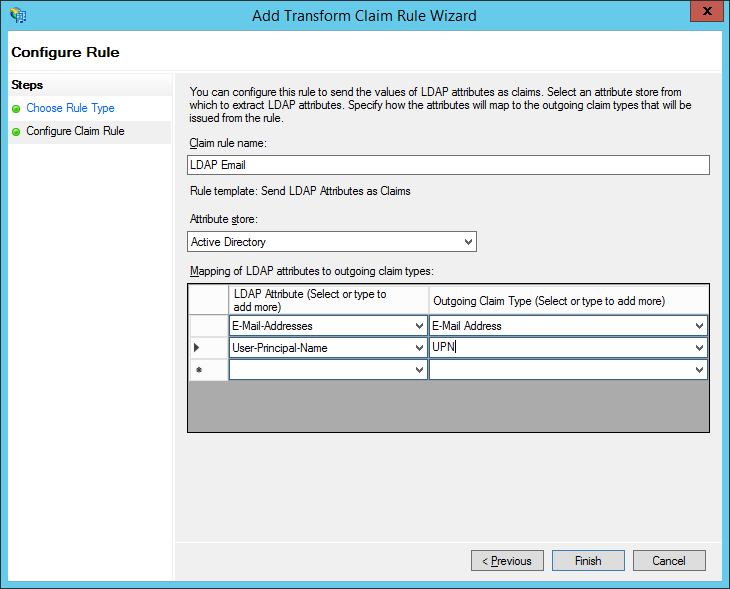
Repita a etapa para o UPN.
Clique em OK para salvar a nova regra.
Etapa 3: Configurando BriefCam
Após configurar o ADFS, você precisa configurar sua BriefCam instância para autenticar usando SAML.
Você usará o URL completo do servidor ADFS com o endpoint SAML como o URL SSO.
A impressão digital será a impressão digital do certificado de assinatura de token instalado em sua instância do ADFS. No utilitário de certificação do Windows, isso também é chamado de impressão digital SHA-1.
Exportar o certificado de assinatura de token ADFS (no servidor ADFS) no PowerShell como administrador:
$certRefs=Get-AdfsCertificate -CertificateType Token-Signing
$certBytes=$certRefs[0].Certificate.Export([System.Security.Cryptography.X509Certificates.X509ContentType]::Cert)
[System.IO.File]::WriteAllBytes("c:\foo.cer", $certBytes)
Copie
c:\foo.cerpara o BriefCam servidor.Iniciar mmc.
Arquivo -> adicionar e remover snap-ins.
Certificados -> adicionar -> conta de computador -> computador local.
Vá para Certificados -> Pessoais -> Certificados.
Clique com o botão direito em Certificados e selecione Todas as Tarefas -> Importar
foo.cer.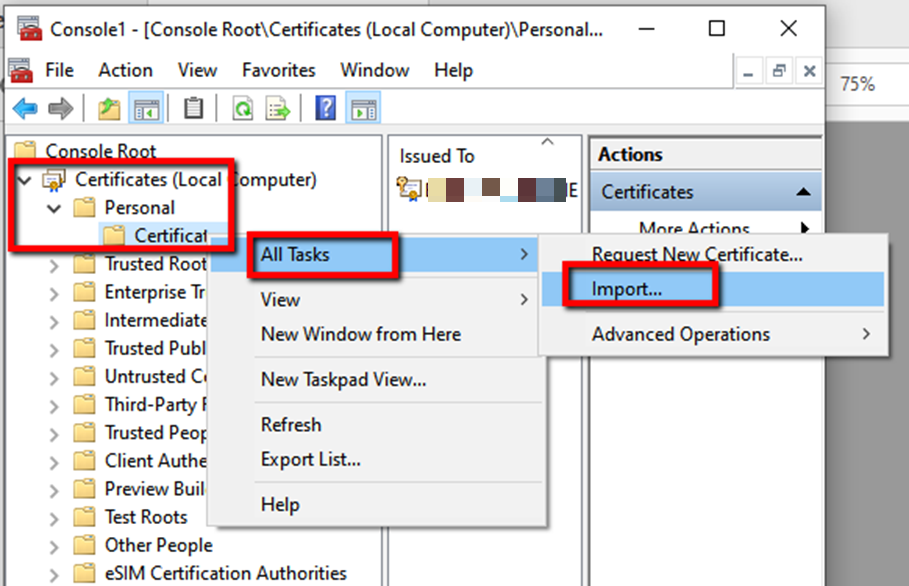
Clique duas vezes no novo certificado, vá para a guia de detalhes e copie a impressão digital do certificado.
Cole a impressão digital em um editor de texto, remova os espaços e copie e cole-a na seção ProWebAPI no campo Web admin > Configurações SamlCertificate.
Defina os seguintes campos nas configurações de ambiente BriefCam Administrator Consoledo:
SamlLoginUrl = https:// <ADFS Server address>/adfs/ls/idpinitiatedsignon
SamlLogoutUrl = URL de logout do servidor ADFS
SamlCertificate = <Certificado SAML>
Nota
Não altere as configurações do ambiente ProWebApiAddress e ProWebClientAddress (deixe os valores padrão).
No gerenciador do IIS no computador WebServices, vá para BriefCam Web Services > Bindings > Add, no menu suspenso Type, selecione https e clique em OK¼.
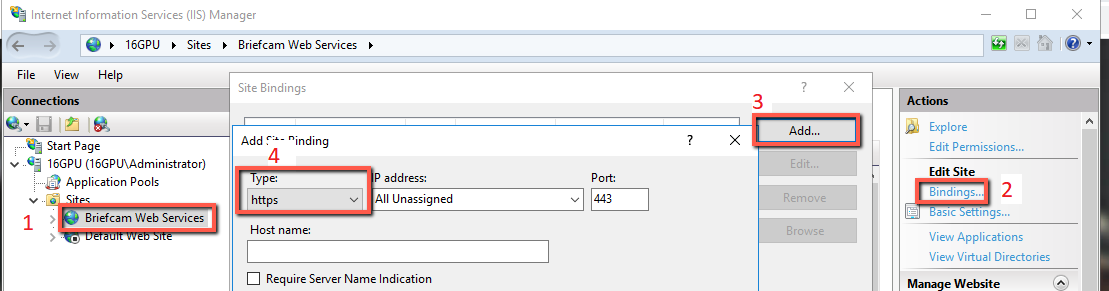
Reinicie os Serviços IIS (abrindo os serviços Windows, clicando com o botão direito no Serviço de Publicação do World Wide Web e clicando em Reiniciar).
Agora, você deve estar configurado e pronto para começar. Para testar, execute: https://localhost/authenticationApi/RequestAuthenticationRoute
Se você foi redirecionado para a página de login, fez login e recebeu uma saída válida (ID da sessão e nome de usuário), parabéns por ter sobrevivido com sucesso a este guia.
Caso contrário, certifique-se de ter seguido todas as etapas corretamente.