Configurar el inicio de sesión único (SSO)
BriefCam ofrece tres opciones preparadas para el inicio de sesión único y una interfaz para implementar una solución de inicio de sesión único personalizada.
Las tres opciones de SSO integradas son:
SSO basado en SAML en el que puede autenticar un proveedor de tokens SAML existente. Consulte SSO basado en SAML para obtener información sobre cómo implementarlo.
Inicio de sesión único de Active Directory, donde nos conectamos a un directorio activo y sincronizamos usuarios y grupos desde allí. Consulte la sección Integración con Microsoft Active Directory en la BriefCam del administrador de Windows para obtener información sobre cómo implementarlo.
Inicio de sesión único de Milestone XProtect. En las instalaciones de Milestone, ofrecemos la opción de utilizar el cliente y el directorio de Milestone para proporcionar una solución de inicio de sesión único.
SSO basado en SAML
Los atributos obligatorios (aserciones SAML/metadatos) que BriefCam, requiere para el inicio de sesión único basado en SAML son:
Correo electrónico
Nombre
Apellido
UPN
Los usuarios de BriefCam que se crean automáticamente durante el proceso de inicio de sesión único se crean en función del atributo de correo electrónico recibido en la respuesta SAML.
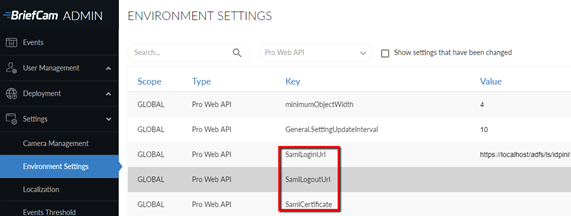
Para integrar un proveedor de tokens SAML existente (como Microsoft ADFS) con BriefCam, utilice la infraestructura SAML, introduciendo la información del BriefCam proveedor de tokens y las URL en los lugares adecuados en la sección API Web Pro de Configuración del Entorno:
SamlLoginUrl: punto final de inicio de sesión de SAML, que es un proveedor de tokens de SAML que responde a las solicitudes de autenticación de SAML. Al iniciar sesión en BriefCam, el usuario se redirige a esta dirección con un parámetro que indica al extremo que devuelva la información de inicio de sesión BriefCam después de iniciar sesión.
SamlLogoutUrl: este es el punto final de cierre de sesión de SAML, que proporciona la funcionalidad de cierre de sesión. Los usuarios serán redirigidos a esta dirección una vez que cierren sesión en BriefCam.
SamlCertificate: es la huella del certificado SAML, que es un identificador único proporcionado por Windows para este certificado SAML. El certificado, que debe instalarse en el ordenador local, se utiliza para cifrar la comunicación entre el cliente SAML de BriefCamy el proveedor de tokens SAML.
Consulte también SAML: configuración de usuario de confianza de AD FS para los requisitos de BriefCam.
Ejemplo de respuesta de ejemplo
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>