Konfiguration af Single Sign-On (SSO)
BriefCam tilbyder tre færdige muligheder for single sign on og en brugergrænseflade til implementering af en brugerdefineret single sign on- løsning.
De tre indbyggede SSO-muligheder er:
SAML-baseret SSO, hvor du kan godkende en eksisterende SAML-token-provider. Se SAML-baseret SSOfor oplysninger om at udrulle dette.
BriefCamActive Directory single sign on, hvor vi opretter forbindelse til en active directory og synkroniserer brugere og grupper derfra. Se Microsoft Active Directory Integrationafsnittet i administratorvejledningen for oplysninger om hvordan dette implementeres.
Milestone XProtect single sign on. I Milestone-installationer tilbyder vi en mulighed for at bruge Milestone Client and Directory til at levere en single sign on-løsning.
SAML-baseret SSO
De obligatoriske attributter (SAML-påstande/metadata)BriefCam, der kræves for SAML-baseret SSO, er:
E-mail
Fornavn
Efternavn
UPN
De BriefCambrugere, der automatisk oprettes under SSO-processen, oprettes ud fra den e-mail-attribut, der modtages i SAML-svaret.
Hvis du vil integrere en eksisterende SAML-tokenudbyder (f.eks. Microsoft ADFS) med BriefCam, skal du bruge BriefCamSAML-infrastrukturen ved at indtaste din egen tokenudbyders oplysninger og URL'er de relevante steder i sektionen Pro Web API under Miljøindstillinger :
SamlLoginUrl – Dette er SAML-logonslutpunktet, som er en SAML-tokenudbyder, der svarer på SAML-godkendelsesanmodninger. Når du logger påBriefCam, omdirigeres brugeren til denne adresse med en parameter, som fortæller slutpunktet, at logon-oplysningerne skal returneres til BriefCam, når brugeren har logget på.
SamlLogoutUrl – Dette er SAML logout-slutpunktet, som giver logout-funktionalitet. Brugere vil blive omdirigeret til denne adresse, når de logger ud af .BriefCam
SamlCertificate – Dette er SAML-certifikatets fingeraftryk, som er en unik identifikator, der gives af Windows til dette SAML-certifikat. Certifikatet, som skal installeres på den lokale pc, bruges til at kryptere kommunikationen mellem BriefCamSAML-klienten og SAML-token-provideren.
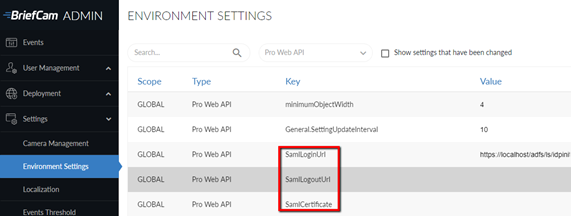
Se også SAML – Opsætning af ADFS-genoprettelsespart til BriefCam-krav.
Eksempel på prøverespons
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>