Конфигуриране на еднократна идентификация (SSO)
BriefCam предлага три готови опции за единично влизане и интерфейс за изпълнение на персонализирано решение за единично влизане .
Трите вградени опции са:
SAML-базирано SSO, където можете да удостоверите съществуващ SAML токен доставчик. Вижте SSO на базата на SAML за информация как да разположите това.
Еднократна идентификация в Active Directory, където се свързваме с активна директория и синхронизираме потребители и групи от там. Вижте Интеграция с Microsoft Active Directory раздела в ръководството за BriefCam администратор за информация как да разположите това.
Milestone XProtect не е влязъл еднократно. В инсталациите на Milestone предлагаме опция за използване на Milestone Client Directory, за да предоставим решение с един знак.
SSO на базата на SAML
Задължителните атрибути (SAML твърдения/метаданни), които BriefCamсе изискват за SSO на базата на SAML, са:
Имейл
Собствено име
Фамилно име
UPN
Потребителите, BriefCam които се създават автоматично по време на SSO процеса, се създават въз основа на атрибута на имейл, получен в SAML отговора.
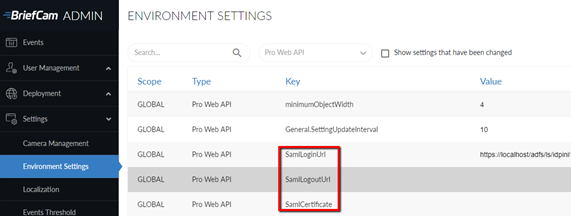
За да интегрирате съществуващ доставчик на SAML токен (като Microsoft ADFS), BriefCamизползвайте инфраструктурата на BriefCam SAML, като въведете информацията и URL адресите на вашия доставчик на токени на подходящите места в секцията Pro Web API на настройките на средата :
SamlLoginUrl – Това е крайната точка за влизане в SAML, която е доставчик на SAML токен, който отговаря на заявките за автентикация на SAML. Когато влезете в систематаBriefCam, потребителят се пренасочва към този адрес с параметър, който казва на крайната точка да върне информацията BriefCam за влизане след влизане.
SamlLogoutUrl – Това е крайната точка за изход на SAML, която осигурява функционалност за изход. Потребителите ще бъдат пренасочени към този адрес, след като излязат от BriefCamпрофила си.
SamlCertificate – Това е пръстовият отпечатък на SAML сертификата, който е уникален идентификатор, предоставен от Windows за този SAML сертификат. Сертификатът, който трябва да бъде инсталиран на локалния компютър, се използва за шифроване на комуникацията между SAML клиента BriefCamна SAML и доставчика на токени SAML.
Вижте също SAML – Настройка на доверяваща се страна за ADFS за изискванията на BriefCam.
Пример За Отговор На Пример
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>