تكوين تسجيل الدخول الأحادي (SSO)
BriefCam يوفر ثلاثة خيارات جاهزة لتسجيل الدخول الأحادي، وواجهة لتنفيذ حل تسجيل دخول أحادي مخصص.
خيارات تسجيل الدخول الأحادي المدمجة الثلاثة هي:
تسجيل الدخول الأحادي القائم على SAML حيث يمكنك مصادقة مزود رمز SAML موجود. راجع تسجيل الدخول الأحادي القائم على SAMLللحصول على معلومات حول كيفية نشر هذا.
تسجيل الدخول الأحادي إلى Active Directory، حيث نقوم بالاتصال بدليل نشط ومزامنة المستخدمين والمجموعة من هناك. راجع تكامل Microsoft Active Directoryقسم في BriefCamمسؤول النظام للحصول على معلومات حول كيفية نشر هذا.
تسجيل دخول مفرد إلى Milestone XProtect. في عمليات تثبيت Milestone، نقدم خيارا لاستخدام Milestone Client and Directory لتوفير حل تسجيل دخول واحد.
تسجيل الدخول الأحادي القائم على SAML
السمات الإلزامية (تأكيدات SAML / البيانات الوصفية) التي BriefCam، والتي يتطلبها تسجيل الدخول الأحادي المستند إلى SAML هي:
البريد الإلكتروني
الاسم الأول
الاسم الأخير
UPN
يتم إنشاء BriefCamمستخدمي الذين يتم إنشاؤهم تلقائيا أثناء عملية تسجيل الدخول الأحادي بناء على سمة البريد الإلكتروني المستلمة في استجابة SAML.
لدمج موفر رمز SAML موجود (مثل Microsoft ADFS) مع BriefCam، استخدم البنية التحتية ل BriefCamSAML، عن طريق إدخال معلومات موفر الرمز المميز وعناوين URL الخاصة بك في الأماكن المناسبة في قسم Pro Web API الخاص بإعدادات البيئة:
SamlLoginUrl - هذه هي نقطة نهاية تسجيل دخول SAML، وهي مزود رمز SAML يستجيب لطلبات مصادقة SAML. عند تسجيل الدخول إلى BriefCam، يتم إعادة توجيه المستخدم إلى هذا العنوان باستخدام معلمة تخبر نقطة النهاية بإرجاع معلومات تسجيل الدخول إليها BriefCamبعد تسجيل الدخول.
SamlLogoutUrl - هذه هي نقطة نهاية تسجيل خروج SAML، والتي توفر وظيفة تسجيل الخروج. ستتم إعادة توجيه المستخدمين إلى هذا العنوان بمجرد تسجيل الخروج من .BriefCam
SamlCertificate - هذه هي بصمة شهادة SAML، وهي معرف فريد يقدمه Windows لشهادة SAML هذه. يتم استخدام الشهادة، التي يجب تثبيتها على الكمبيوتر المحلي، لتشفير الاتصال بين BriefCamعميل SAML الخاص ب وموفر رمز SAML.
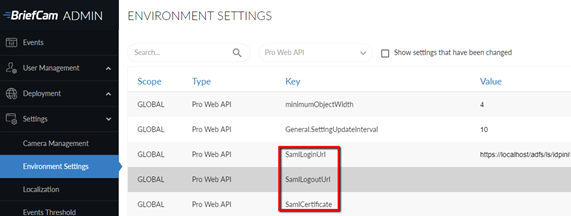
راجع أيضًا SAML - ADFS - الاعتماد على إعداد الطرف لمتطلبات BriefCam.
مثال على استجابة العينة
<samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol"
xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion"
ID="_abc123"
Version="2.0"
IssueInstant="2025-01-20T12:00:00Z"
Destination="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<samlp:Status>
<samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/>
</samlp:Status>
<saml:Assertion ID="_def456"
IssueInstant="2025-01-20T12:00:00Z"
Version="2.0">
<saml:Issuer>https://idp.example.com</saml:Issuer>
<saml:Subject>
<saml:NameID Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress">
user@example.com
</saml:NameID>
<saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer">
<saml:SubjectConfirmationData NotOnOrAfter="2025-01-20T13:00:00Z"
Recipient="https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml"/>
</saml:SubjectConfirmation>
</saml:Subject>
<saml:Conditions NotBefore="2025-01-20T12:00:00Z" NotOnOrAfter="2025-01-20T13:00:00Z">
<saml:AudienceRestriction>
<saml:Audience>https://briefcamhost.domain.com/ProWebApi/AuthenticationApi/AuthenticateSaml</saml:Audience>
</saml:AudienceRestriction>
</saml:Conditions>
<saml:AttributeStatement>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress">
<saml:AttributeValue>user@example.com</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname">
<saml:AttributeValue>John</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname">
<saml:AttributeValue>Doe</saml:AttributeValue>
</saml:Attribute>
<saml:Attribute Name="http://schemas.xmlsoap.org/ws/2005/05/identity/claims/upn">
<saml:AttributeValue>john.doe@example.com</saml:AttributeValue>
</saml:Attribute>
</saml:AttributeStatement>
<saml:AuthnStatement AuthnInstant="2025-01-20T12:00:00Z">
<saml:AuthnContext>
<saml:AuthnContextClassRef>
urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport
</saml:AuthnContextClassRef>
</saml:AuthnContext>
</saml:AuthnStatement>
</saml:Assertion>
<ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">
<ds:SignedInfo>
<ds:CanonicalizationMethod Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
<ds:SignatureMethod Algorithm="http://www.w3.org/2001/04/xmldsig-more#rsa-sha256"/>
<ds:Reference URI="#_def456">
<ds:Transforms>
<ds:Transform Algorithm="http://www.w3.org/2000/09/xmldsig#enveloped-signature"/>
<ds:Transform Algorithm="http://www.w3.org/2001/10/xml-exc-c14n#"/>
</ds:Transforms>
<ds:DigestMethod Algorithm="http://www.w3.org/2001/04/xmlenc#sha256"/>
<ds:DigestValue>Base64EncodedDigestValue</ds:DigestValue>
</ds:Reference>
</ds:SignedInfo>
<ds:SignatureValue>Base64EncodedSignatureValue</ds:SignatureValue>
</ds:Signature>
</samlp:Response>