Пользовательские данные и безопасность
Типы пользователей и учетных данных
BriefCam внутренние пользователи — эти пользователи создаются и обслуживаются администратором. Им разрешено входить в систему и работать с веб-клиентом и API.
BriefCam Пользователь администратора — администратор управляет разрешениями пользователей и разрешениями камер для пользователей и BriefCamпользователей, импортированных в AD.
BriefCam Пользователи Active Directory (AD) ― эти пользователи создаются и обслуживаются администратором AD. Для применения разрешений пользователи и группы синхронизируются BriefCamв. Разрешения для камер назначаются BriefCamадминистратором.
BriefCam Пользователи SAML ― эти пользователи создаются и обслуживаются поставщиком аутентификации SAML.
Учетные данные VMS ― эти учетные данные используются для доступа к видео в системе управления видео (VMS).
Учетные данные AD ― эти учетные данные используются для чтения списка пользователей и групп с сервера AD.
Группы с ограниченным доступом
По умолчанию любой пользователь может поделиться любым делом, списком наблюдения или правилом с любым другим пользователем. Это означает, что пользователь получает на выбор список любой группы или пользователя, заданного в BriefCamприложении.
Существуют сценарии, в которых пользователи не могут видеть существование других пользователей или могут видеть только часть других пользователей.
В этом сценарии предусмотрена конфигурация, в соответствии с которой пользователь сначала отключает возможность видеть и выбирать других пользователей при предоставлении доступа, а затем разрешает пользователю видеть только часть существующих пользователей и групп.
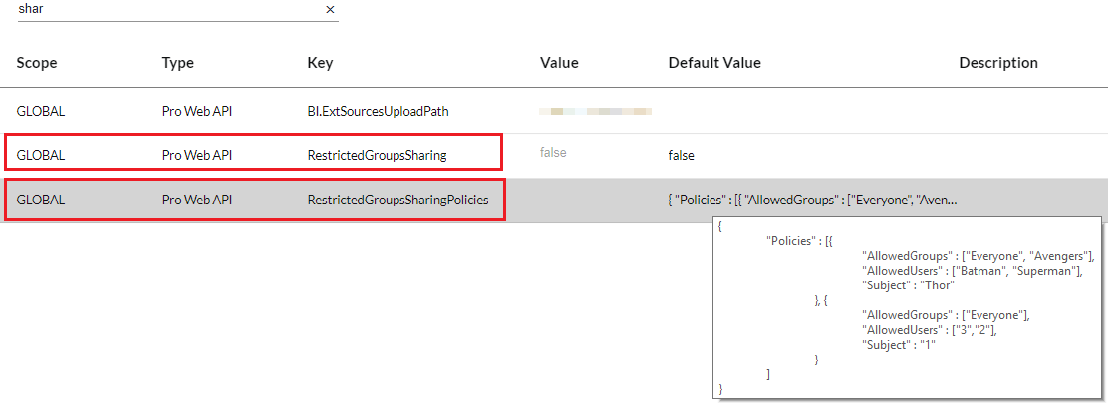
Если для параметра среды RestrictedGroupsSharing установлено значение "Истина", то при попытке пользователя предоставить общий доступ он получит пустой список пользователей и групп.
Кроме того, когда параметр среды RestrictedGroupsSharingPolicies определяет список пользователей и их AllowedUsersроли и ролиAllowedGroups, только эти пользователи будут иметь разрешение на совместное использование и просмотр других пользователей, но только из разрешенных пользователей и групп.
В приведенном ниже примере пользователь Thorможет поделиться делом, но только с пользователями и Batmanи Supermanтолько с пользователями, принадлежащими к группам: Everyoneи.Avengers