Dane i bezpieczeństwo użytkownika
Typy użytkownika i poświadczeń
BriefCam użytkownicy wewnętrzni – Użytkownicy ci są tworzeni i utrzymywani przez Administratora. Mogą się zalogować i pracować z klientem sieci Web i API.
BriefCam Użytkownik Administrator — Administrator zarządza uprawnieniami użytkowników i autoryzacjami kamer dla użytkowników BriefCam i użytkowników zaimportowanych z usługi AD.
BriefCam Użytkownicy Active Directory (AD) – Użytkownicy ci są tworzeni i obsługiwani przez administratora AD. Użytkownicy i grupy są synchronizowani z BriefCam w celu zastosowania uprawnień. Uprawnienia do kamery są przypisywane przez administratora BriefCam .
BriefCam Użytkownicy SAML - Użytkownicy ci są tworzeni i utrzymywani przez dostawcę uwierzytelniania SAML.
Dane uwierzytelniające VMS — te dane uwierzytelniające są używane do uzyskiwania dostępu do wideo w systemie zarządzania wideo (VMS).
Dane uwierzytelniające usługi AD — te dane uwierzytelniające służą do odczytywania listy użytkowników i grup z serwera usługi AD.
Grupy Z Ograniczeniami
Domyślnie każdy użytkownik może udostępniać dowolną sprawę, listę obserwowanych zdarzeń lub regułę dowolnemu innemu użytkownikowi. Oznacza to, że użytkownik otrzymuje listę dowolnej grupy lub użytkownika zdefiniowaną w BriefCam do wyboru.
Istnieją scenariusze, które nie pozwalają użytkownikom zobaczyć, że inni użytkownicy istnieją lub pozwalają użytkownikom zobaczyć tylko podzestaw innych użytkowników.
W przypadku tego scenariusza istnieje konfiguracja, w której najpierw użytkownik może wyłączyć opcję wyświetlania i wybierania innych użytkowników podczas udostępniania, a następnie zezwolić użytkownikowi na zobaczenie tylko podzestawu istniejących użytkowników i grup.
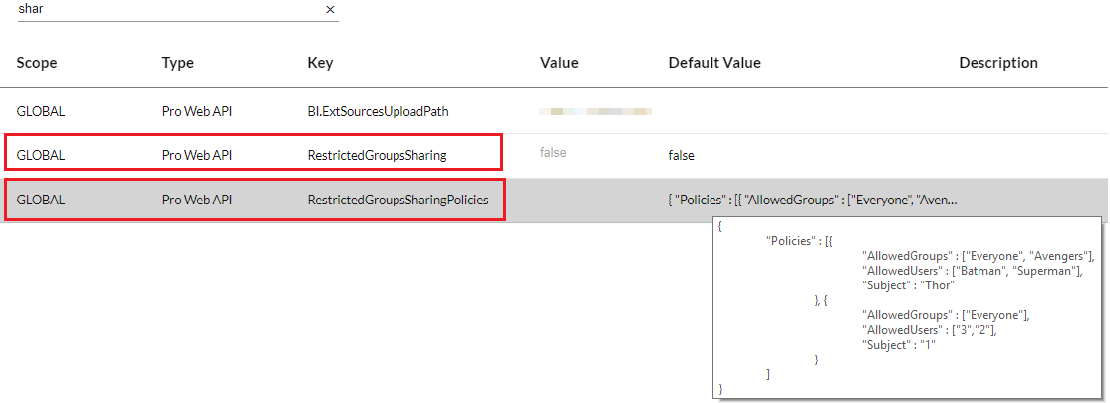
Gdy ustawienie środowiska RestrictedGroupsSharing ma wartość true, użytkownik próbujący udostępnić elementy otrzyma pustą listę użytkowników i grup.
Ponadto, gdy ustawienie środowiska RestrictedGroupsSharingPolicies definiuje listę użytkowników oraz ich AllowedUsers i AllowedGroups, tylko ci użytkownicy będą mieli uprawnienia do udostępniania i wyświetlania innych użytkowników, ale tylko od dozwolonych użytkowników i grup.
W poniższym przykładzie Thor użytkowników mogą udostępniać sprawę, ale tylko użytkownikom Batman i Superman oraz tylko użytkownikom należącym do grup: Everyone i Avengers.