세션 시간 제한 및 사용자 잠금
세션 시간 제한
20분 동안(시스템당) 활동이 감지되지 않으면 사용자가 자동으로 로그아웃됩니다. 이렇게 하면 사용자가 로그아웃을 잊었을 때 다른 사람이 시스템을 보거나 액세스할 가능성을 최소화할 수 있습니다. 또한, 이렇게 하면 세션이 해제되어 라이선스가 제한된 경우 다른 사용자가 로그인할 수 있게 됩니다.
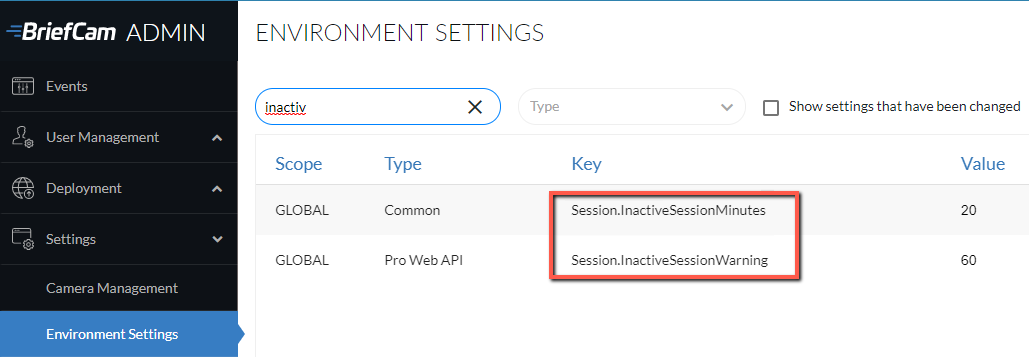
Session.InactiveSessionMinutes 환경 설정에서 20분 기본값을 변경할 수 있습니다. 이 설정의 범위는 최소 1분에서 최대 또는 34560분(24일)입니다.
또한 로그아웃하기 전에 사용자에게 경고가 표시되는 시간 길이(초)를 변경할 수 있습니다. 이 설정은 Session.InactiveSessionWarning 환경 설정 에서 설정합니다.
사용자 잠금
로그인BriefCam시도 중 여러 번 실패한 시도가 있는 경우, 관리자 사용자를 포함하여 사용자를 잠금 처리하도록 구성할 BriefCam 수 있습니다. 이 작업은 EnableLockUser 환경 설정을 사용하여 이루어지며, 기본적으로 이 설정은 false로 설정되어 있습니다. 허용된 로그인 시도 횟수는 5회로 설정되어 있으며, LoginAttemptsBeforeUserLockout 환경 설정을 사용하여 변경할 수 있습니다.
사용자가 잠기는 방법과 시기를 추가로 구성하는 데 사용할 수 있는 추가 설정이 있습니다.
ResetUserLoginAttemptsCountInMinutes - 로그인 시도 횟수를 재설정하기 전에 마지막 거짓 시도 이후 경과된 시간(분 단위)입니다. 기본값은 30입니다.
UserLockoutByIP - IP 주소에 기반하여 사용자를 잠금 시킬지 여부를 결정합니다. 기본적으로 이 설정은 false로 설정되어 있습니다.
UserLockoutDurationInMinutes - 사용자가 잠긴 기간(분 단위)입니다.