Données utilisateur et sécurité
Types d’utilisateurs et d’informations d’identification
BriefCam utilisateurs internes - Ces utilisateurs sont créés et gérés par l’administrateur. Ils sont autorisés à se connecter et à travailler avec le client Web et l’API.
BriefCam Utilisateur administrateur - L’administrateur gère les autorisations des utilisateurs et les autorisations de la caméra pour les BriefCamutilisateurs et les utilisateurs importés par AD.
BriefCam Utilisateurs Active Directory (AD) - Ces utilisateurs sont créés et gérés par l’administrateur AD. Les utilisateurs et les groupes sont synchronisés BriefCamen afin d’appliquer les autorisations. Les autorisations de la caméra sont attribuées par BriefCaml’administrateur .
BriefCam Utilisateurs SAML - Ces utilisateurs sont créés et gérés par le fournisseur d’authentification SAML.
Identifiants de connexion VMS - Ces identifiants sont utilisés pour accéder aux vidéos sur un système de gestion vidéo (VMS).
Informations d’identification AD - Ces informations d’identification sont utilisées pour lire la liste des utilisateurs et des groupes à partir du serveur AD.
Groupes restreints
Par défaut, tout utilisateur peut partager n’importe quel cas, liste de surveillance ou règle avec n’importe quel autre utilisateur. Cela signifie que l’utilisateur obtient la liste de tout groupe ou utilisateur défini dans BriefCamà partir de laquelle choisir.
Il existe des scénarios qui ne permettent pas aux utilisateurs de voir que d’autres utilisateurs existent ou qui leur permettent de ne voir qu’un sous-ensemble des autres utilisateurs.
Pour ce scénario, il existe une configuration qui désactive d’abord l’option permettant à un utilisateur de voir et de sélectionner d’autres utilisateurs lors du partage, puis de lui permettre de ne voir qu’un sous-ensemble des utilisateurs et des groupes existants.
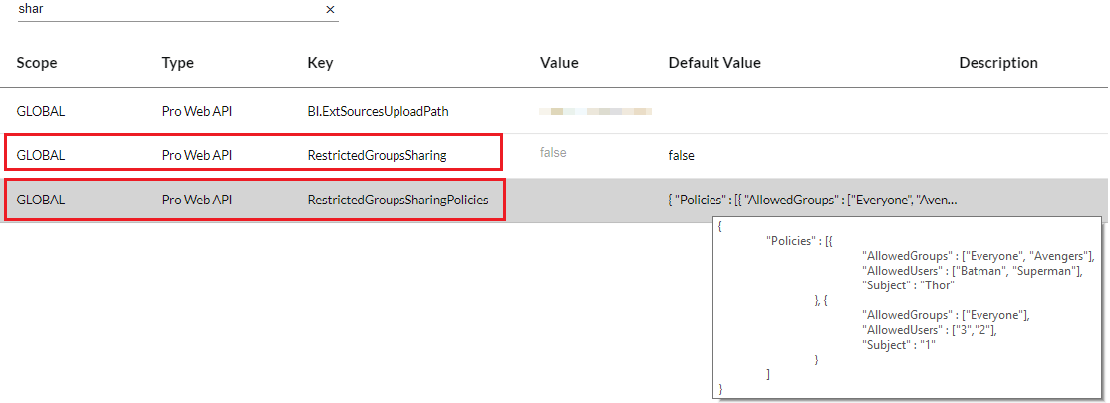
Lorsque le paramètre d’environnement RestrictedGroupsSharing est défini sur true, lorsqu’un utilisateur tente de partager, il obtient une liste vide d’utilisateurs et de groupes.
En outre, lorsque le paramètre d’environnement RestrictedGroupsSharingPolicies définit une liste d’utilisateurs ainsi que leurs AllowedUserset AllowedGroups, seuls ces utilisateurs auront l’autorisation de partager et de voir d’autres utilisateurs, mais uniquement à partir des utilisateurs et groupes autorisés.
Dans l’exemple ci-dessous, les d’utilisateurs Thorpeuvent partager un cas, mais uniquement avec les utilisateurs BatmanSupermanet et uniquement avec les utilisateurs appartenant aux groupes : Everyoneet .Avengers