Mobil sunucu veri şifrelemesi
İçinde XProtect VMS, şifreleme her mobil sunucu için etkinleştirildi veya devre dışı bırakıldı. Bir mobil sunucuda şifrelemeyi etkinleştirdiğinizde, veri akışlarını alan tüm istemciler, hizmetler ve entegrasyonlar ile şifreli iletişimi kullanma seçeneğiniz olacaktır.
Grafik, sertifikaların nasıl imzalandığı, güvenilir olduğu ve dağıtıldığı ile ilgili temel kavramları göstermektedir XProtect VMS mobil sunucu ile iletişimi güvenceye almak için.
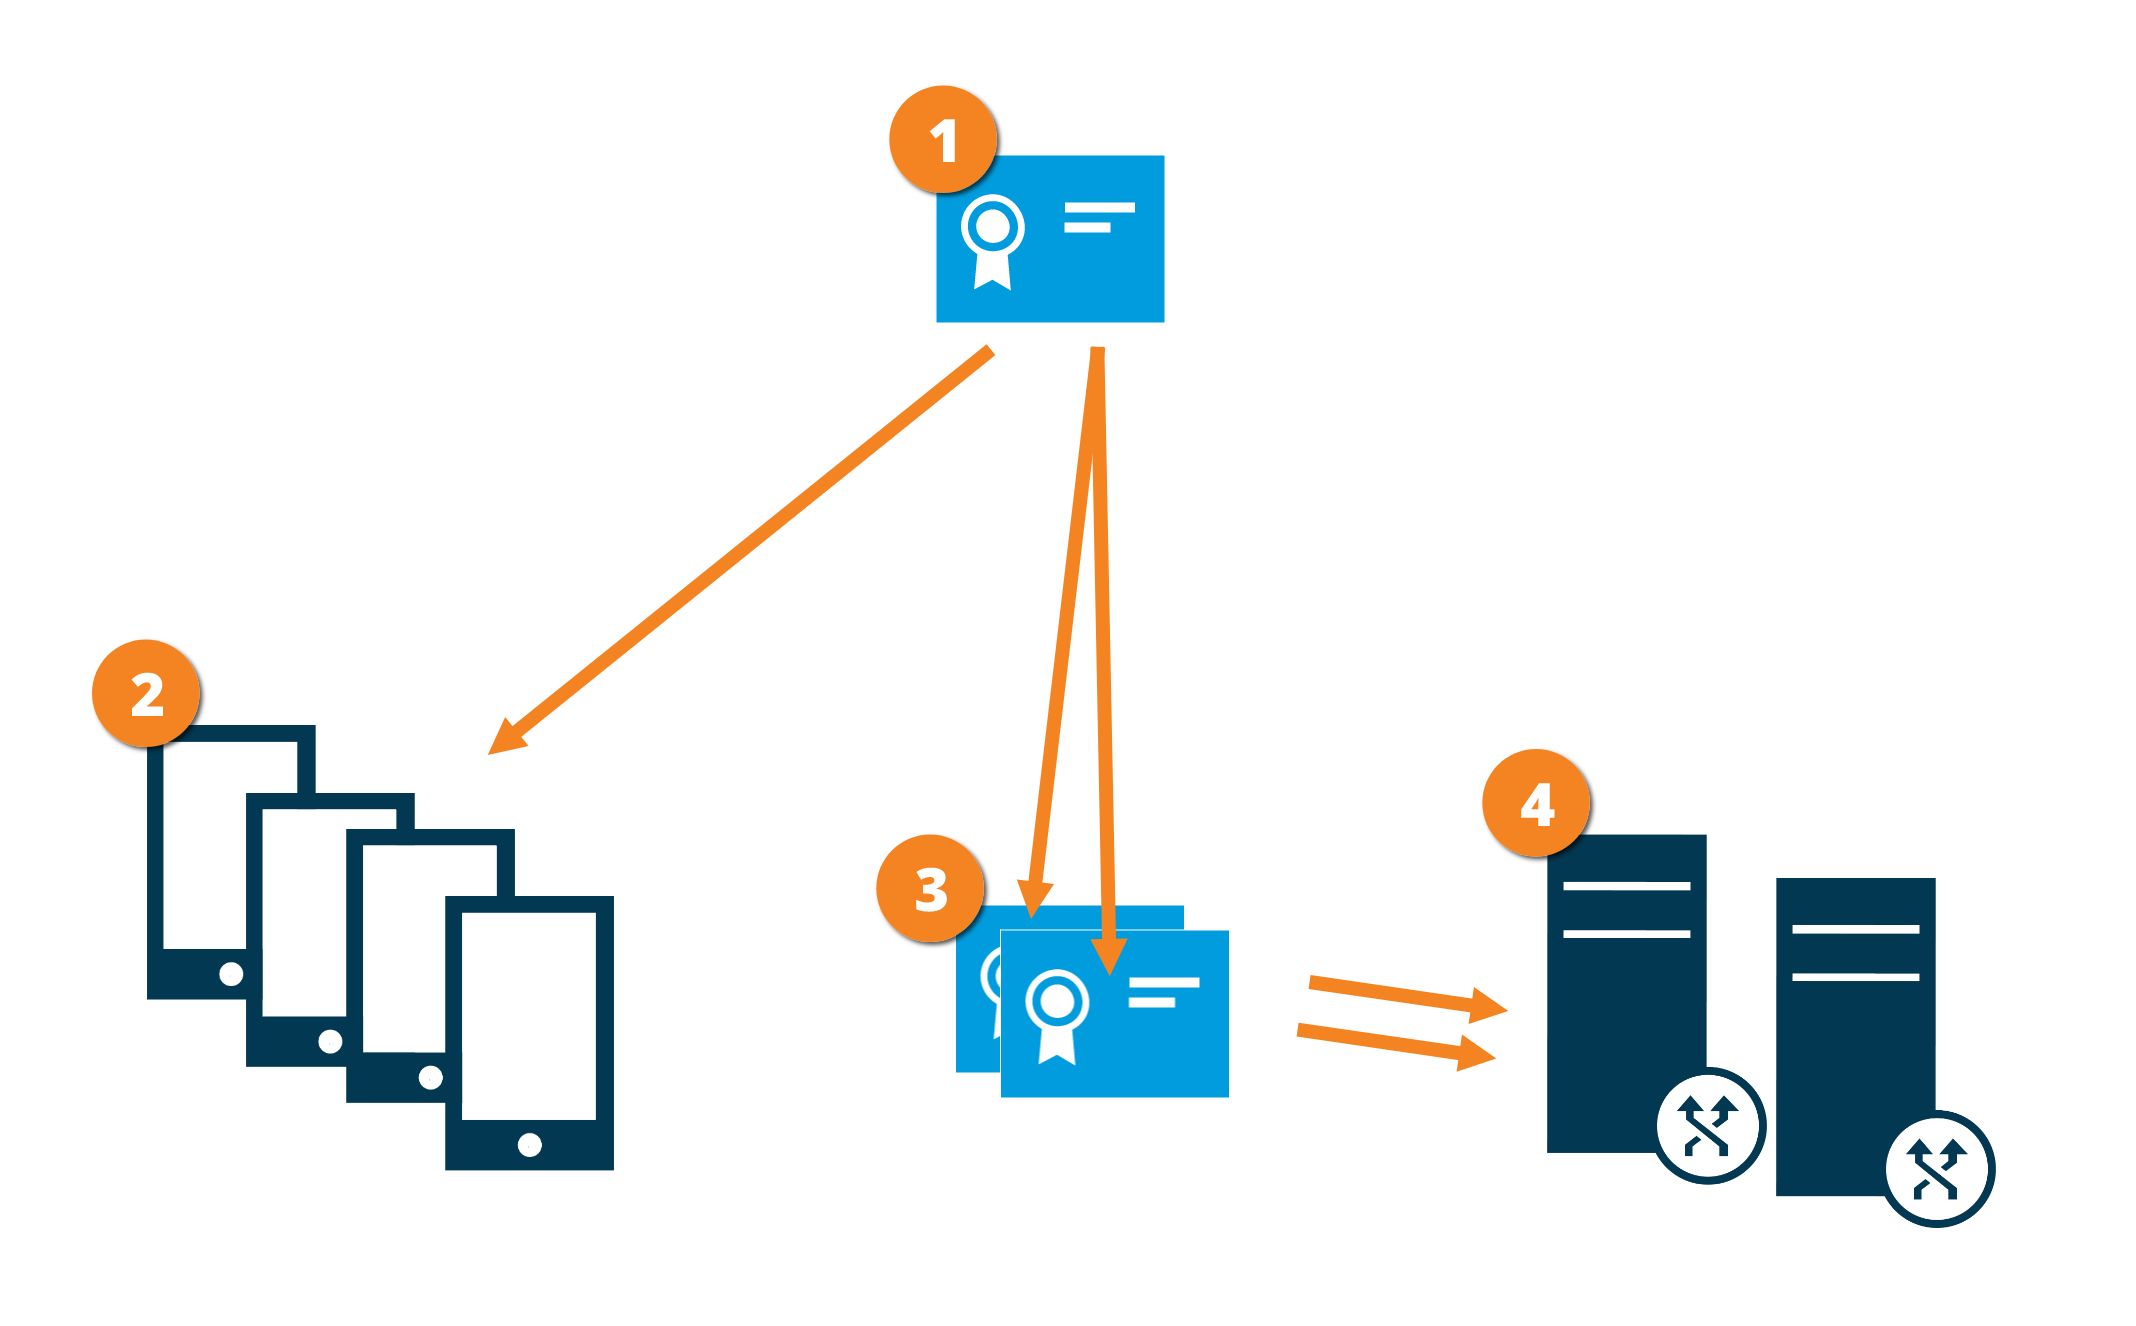 |
 Bir CA sertifikası hem konu/sahip (mobil sunucu) hem de sertifikayı doğrulayan taraf (tüm istemciler) tarafından güvenilen güvenilir bir üçüncü taraf olarak hareket eder
 CA sertifikasına tüm istemcilerde güvenilmelidir. Bu şekilde, istemciler CA tarafından verilen sertifikaların geçerliliğini doğrulayabilirler
 CA sertifikası mobil sunucu ile istemciler ve hizmetler arasında güvenli bir bağlantı kurmak için kullanılır
 CA sertifikası mobil sunucunun çalıştığı bilgisayara kurulmalıdır