行動伺服器資料加密
在XProtectVMS中,每個行動伺服器啟用或停用加密。在行動伺服器上啟用加密時,您可以選擇與擷取資料流的所有用戶端、服務和整合使用加密通訊。
該圖說明了證書在VMS中如何簽名、信任和分發的基本概念,以XProtect確保與移動服務器的通信安全。
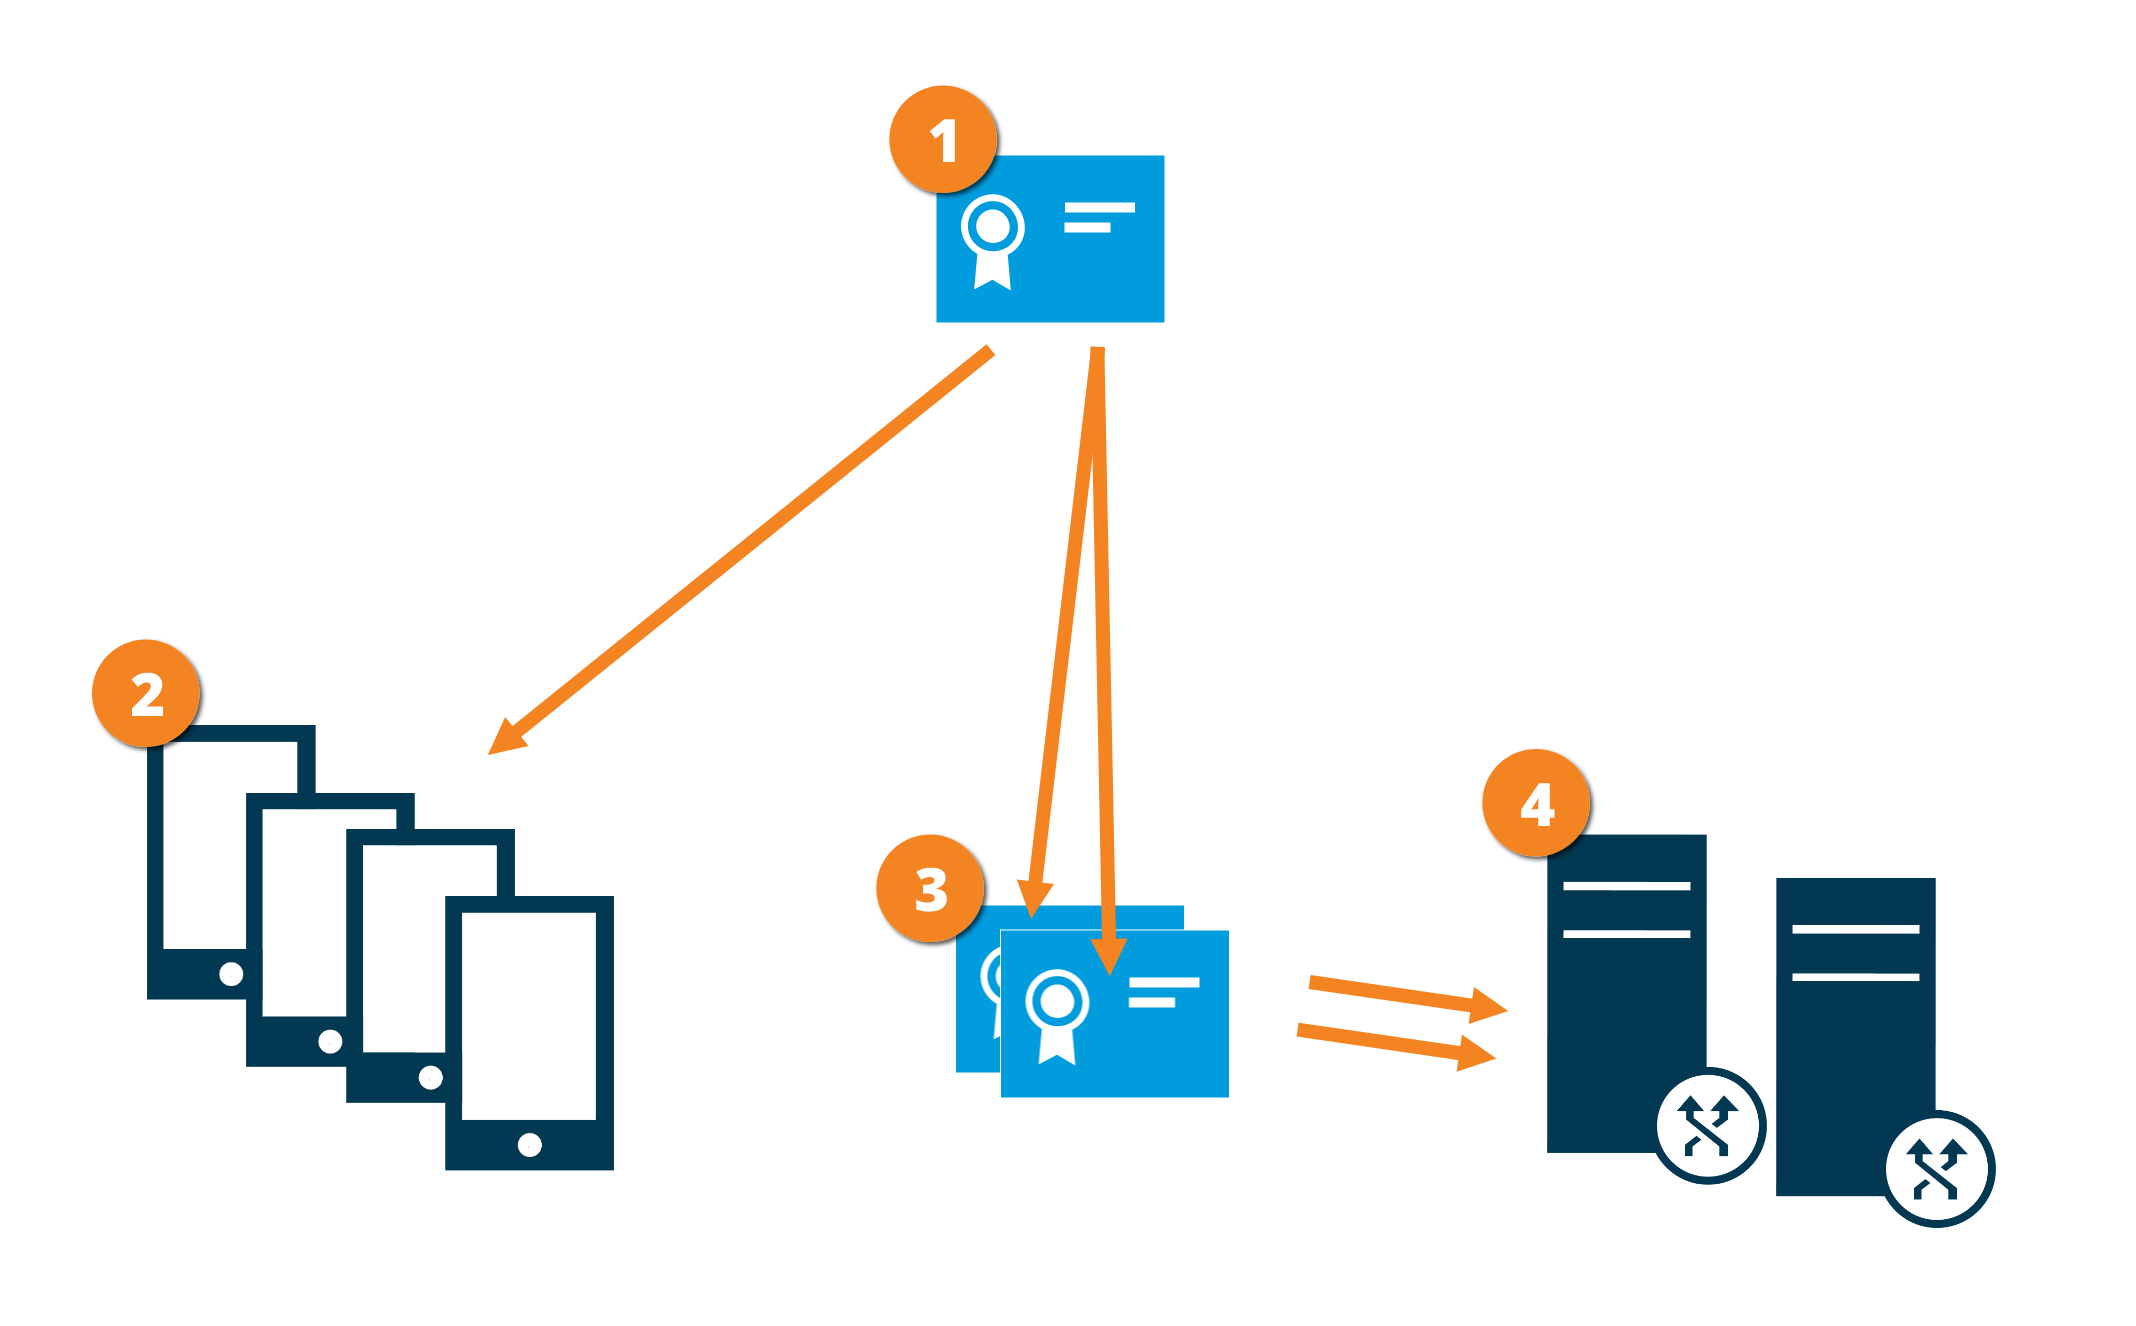 |
 CA證書充當受信任的第三方,受主體/所有者(移動服務器)和驗證證書的一方(所有客戶端)的信任
 CA證書必須受所有客戶端的信任。這樣,客戶端可以驗證CA頒發的證書的有效性
 CA證書用於在移動服務器與客戶端和服務之間建立安全連接
 CA憑證必須安裝在執行Mobile伺服器的電腦上