Criptare date server mobil
În XProtect VMS, criptarea este activată sau dezactivată per server mobil. Când activați criptarea pe un server mobil, veți avea opțiunea de a utiliza comunicarea criptată cu toți clienții, serviciile și integrările care recuperează fluxuri de date.
Graficul ilustrează conceptul de bază al modului în care certificatele sunt semnate, de încredere și distribuite în XProtect VMS pentru a securiza comunicarea cu serverul dispozitiv mobil.
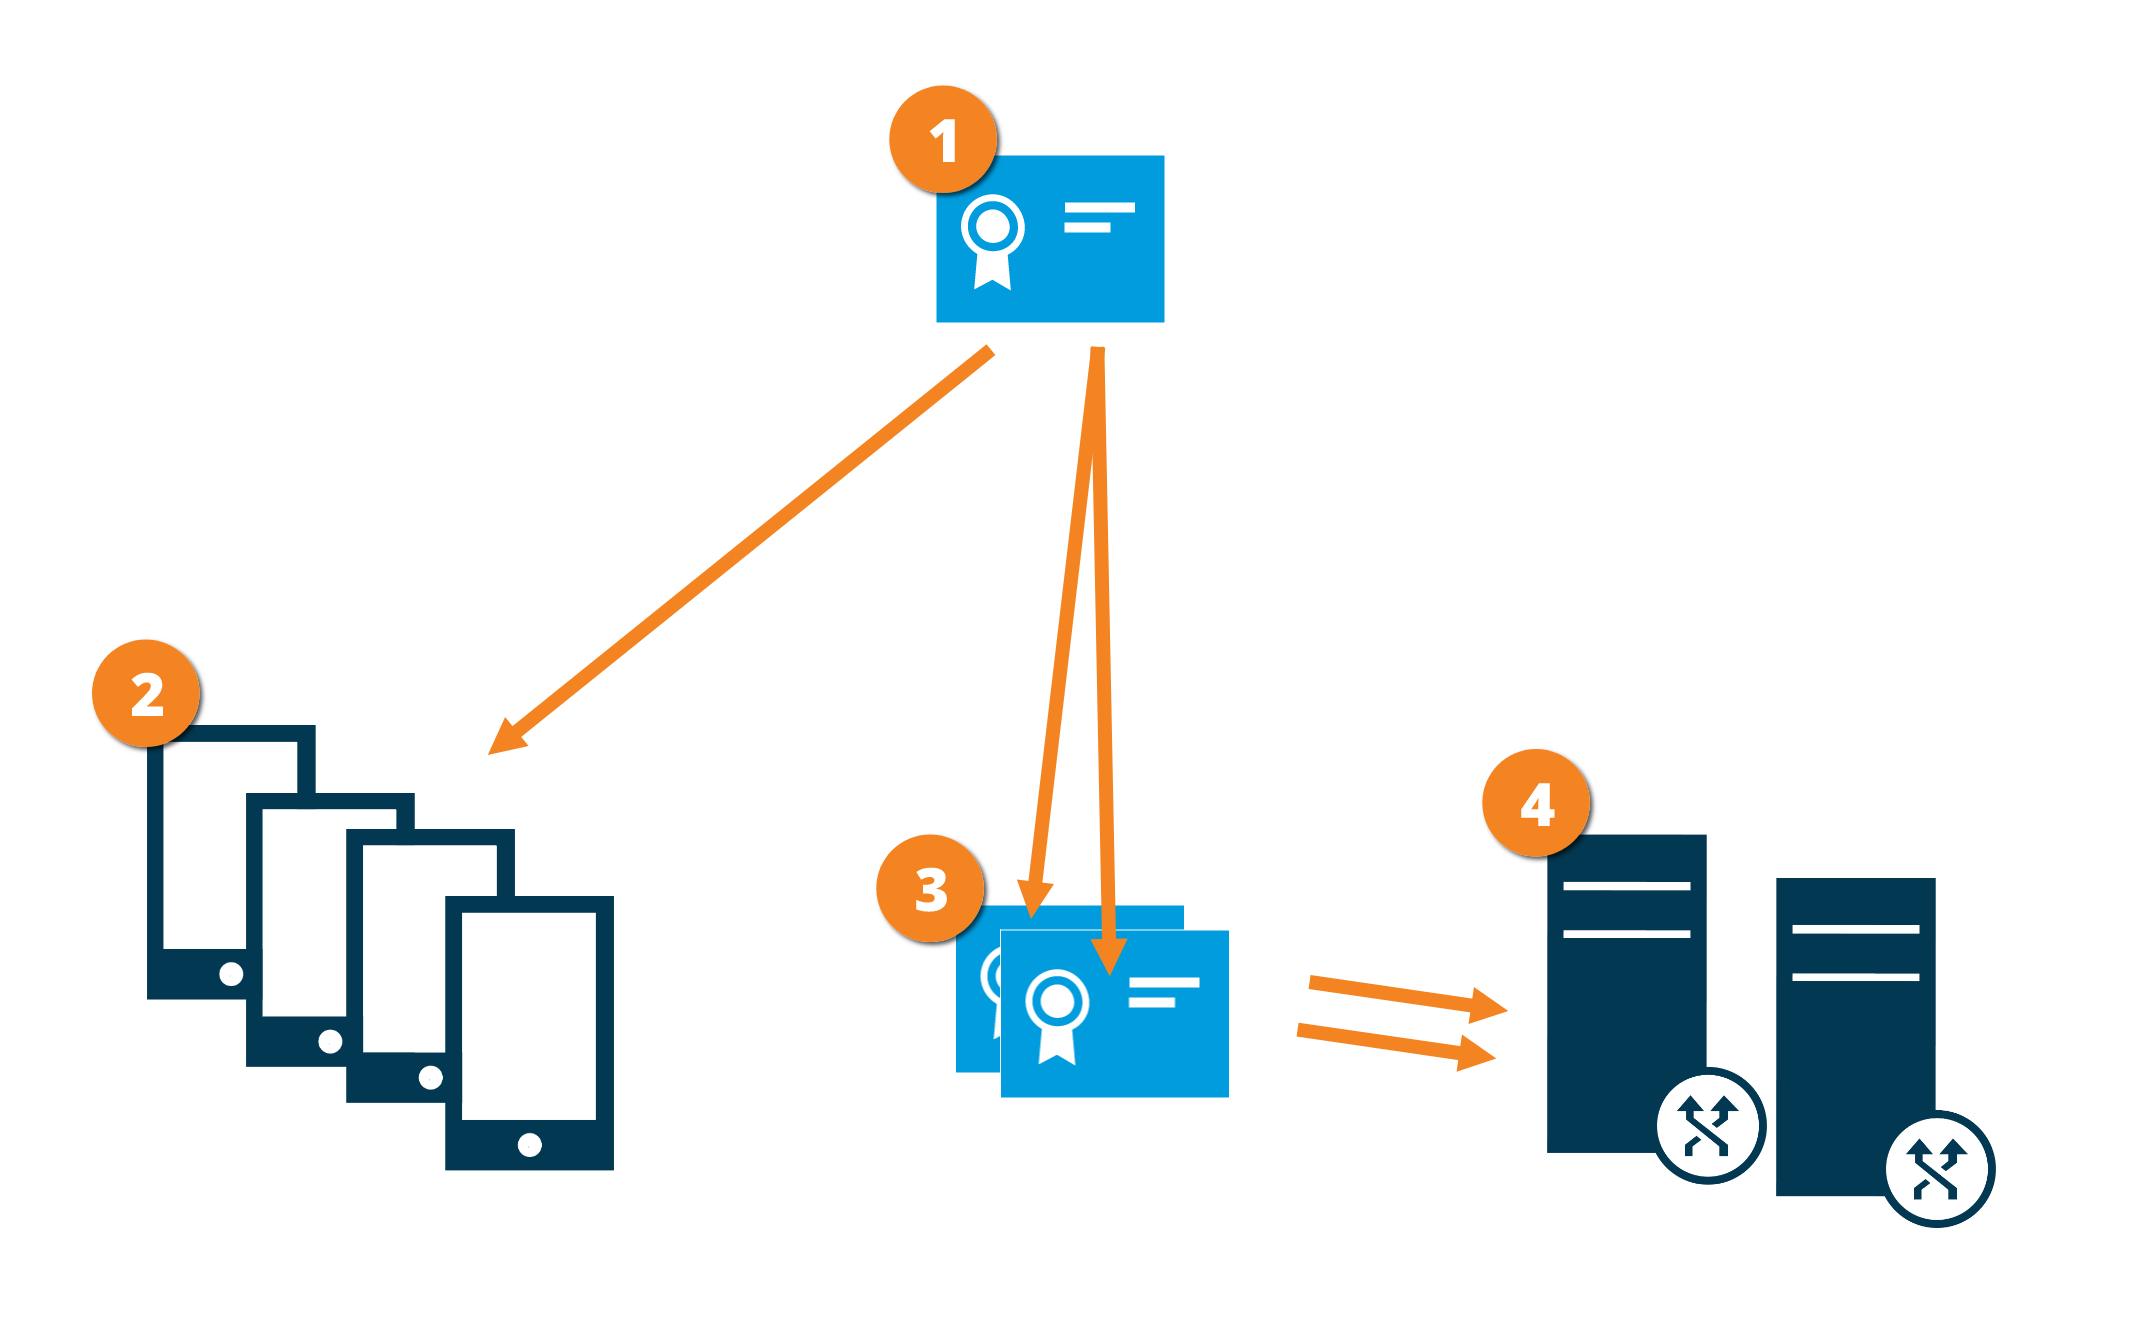
 Un certificat CA acționează ca terț de încredere, de încredere atât pentru subiect/proprietar (server mobil), cât și pentru partea care verifică certificatul (toți clienții)
 Certificatul CA trebuie să fie de încredere pentru toți clienții. Astfel, clienții pot verifica valabilitatea certificatelor emise de CA
 Certificatul CA este utilizat pentru a stabili o conexiune sigură între serverul dispozitiv mobil și clienți și servicii
 Certificatul CA trebuie instalat pe computerul pe care rulează serverul dispozitiv mobil