Criptografia de dados do servidor móvel
No VMS XProtect, a criptografia é ativada ou desativada para cada servidor móvel. Quando você ativa a criptografia em um servidor móvel, você terá a opção para usar a comunicação criptografada com todos os clientes, serviços e integrações que recuperam fluxos de dados.
O gráfico ilustra o conceito básico de como acontece o processo de assinatura, atestado de confiabilidade e distribuição dos certificados no VMS XProtect para proteger a comunicação com o servidor móvel.
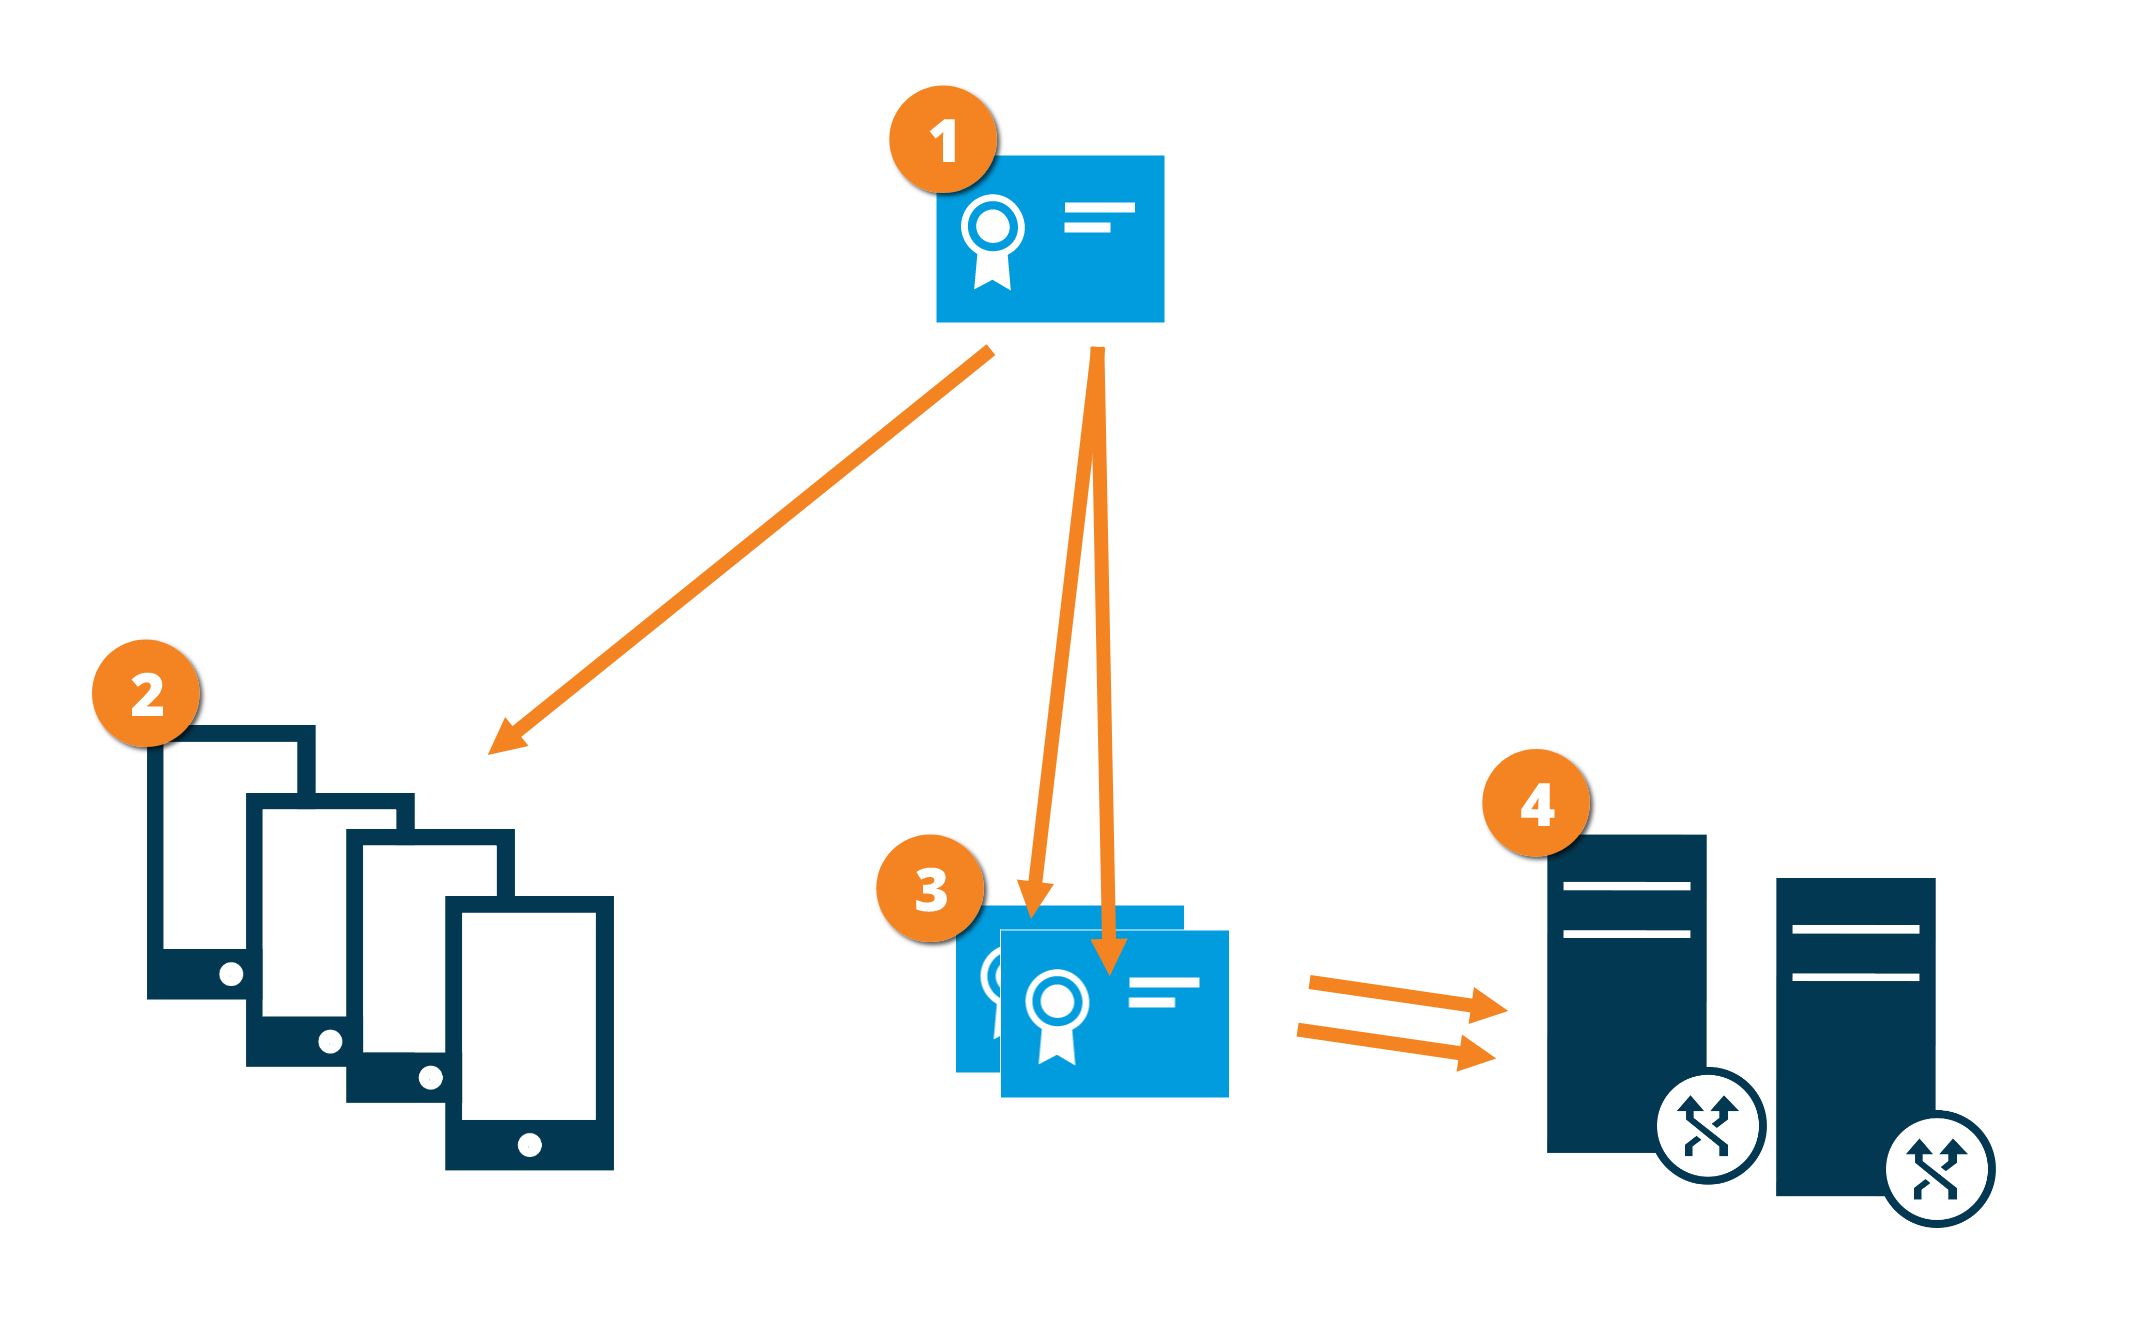
 Uma AC age como um terceiro confiável, confiável tanto pelo assunto/proprietário (servidor móvel) quanto pela parte que verifica o certificado (todos os clientes).
 O certificado da AC deve ser confiável em todos os clientes. Dessa maneira, os clientes podem verificar a validade dos certificados emitidos pela AC
 O certificado da AC é usado para estabelecer a conexão segura entre o servidor móvel e clientes e serviços
 O certificado da AC deve ser instalado no computador no qual o servidor móvel está sendo executado