Gegevensversleuteling mobiele server
In XProtect VMS is versleuteling per mobiele server ingeschakeld of uitgeschakeld. Wanneer je versleuteling inschakelt op een mobiele server, heb je de optie om versleutelde communicatie te gebruiken met alle clients, services en integraties die gegevensstreams ophalen.
De afbeelding illustreert het basisconcept van hoe certificaten worden ondertekend, vertrouwd en gedistribueerd in XProtect VMS om de communicatie met de mobiele server te beveiligen.
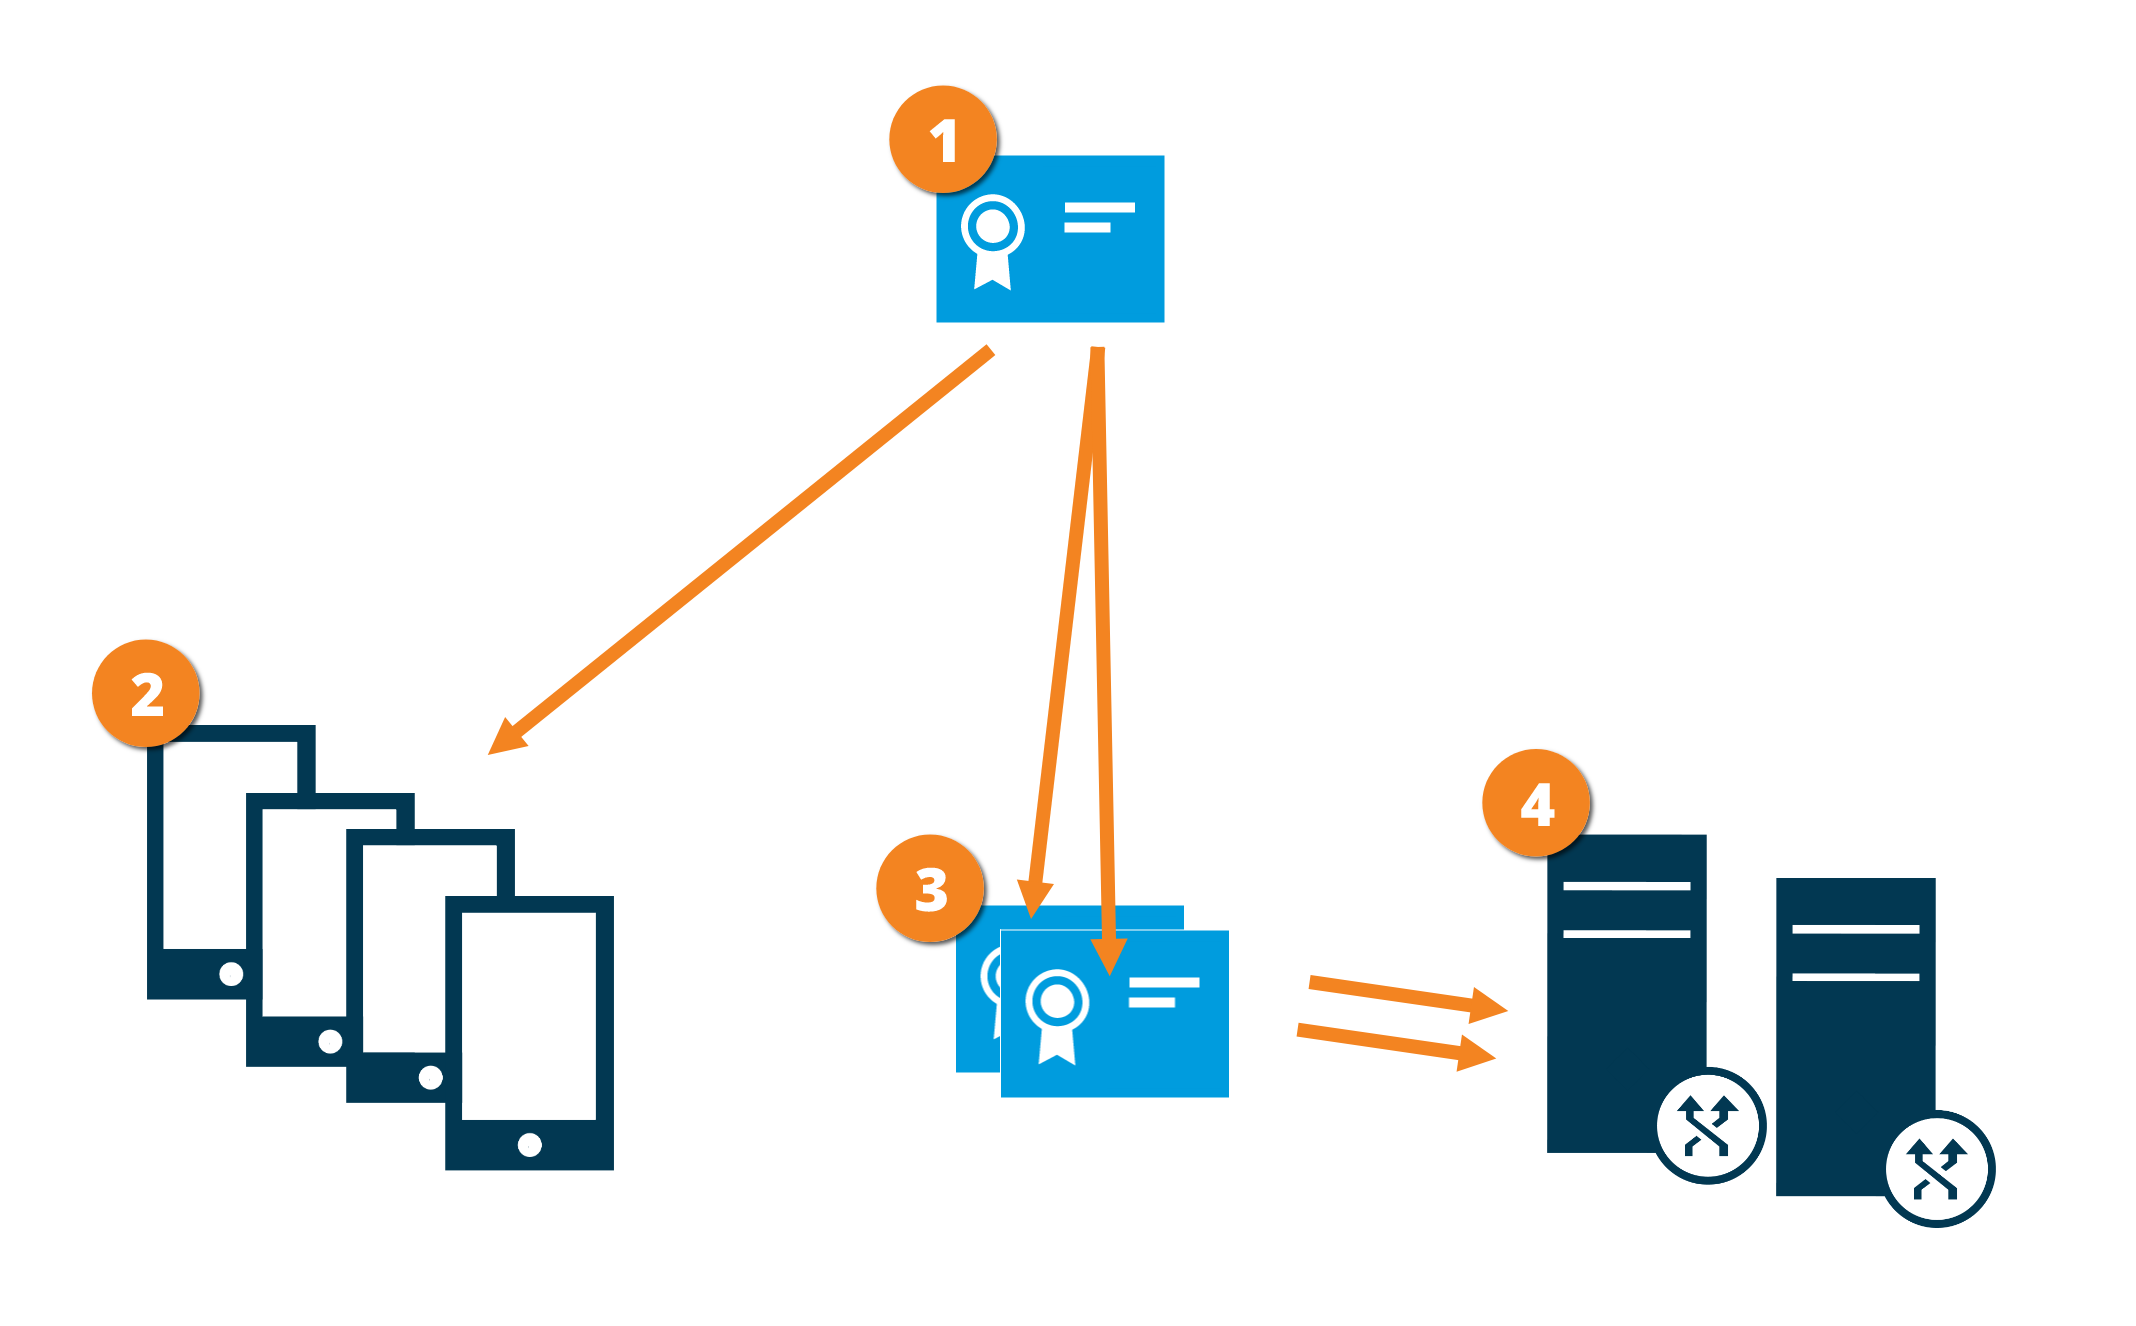
 Een CA-certificaat fungeert als een vertrouwde derde partij, die wordt vertrouwd door zowel de proefpersoon/eigenaar (mobiele server) als de partij die het certificaat verifieert (alle clients)
 Het CA-certificaat moet op alle clients worden vertrouwd. Op deze manier kunnen clients de geldigheid van de certificaten die zijn uitgegeven door de CA verifiëren
 Het CA-certificaat wordt gebruikt om een veilige verbinding tot stand te brengen tussen de mobiele server en clients en services
 Het CA-certificaat moet worden geïnstalleerd op de computer waarop de mobiele server wordt uitgevoerd