モバイルサーバーデータの暗号化
XProtect VMS では、暗号化はモバイルサーバーごとに有効化または無効化されます。モバイルサーバーで暗号化を有効にすると、クライアント、サービス、データストリームを取得する統合すべてとの通信を暗号化するか選択することができます。
この図は、証明書が署名、信頼され、XProtect VMS で配布されて安全にモバイルサーバーとの通信が行えるという基本コンセプトを示しています。
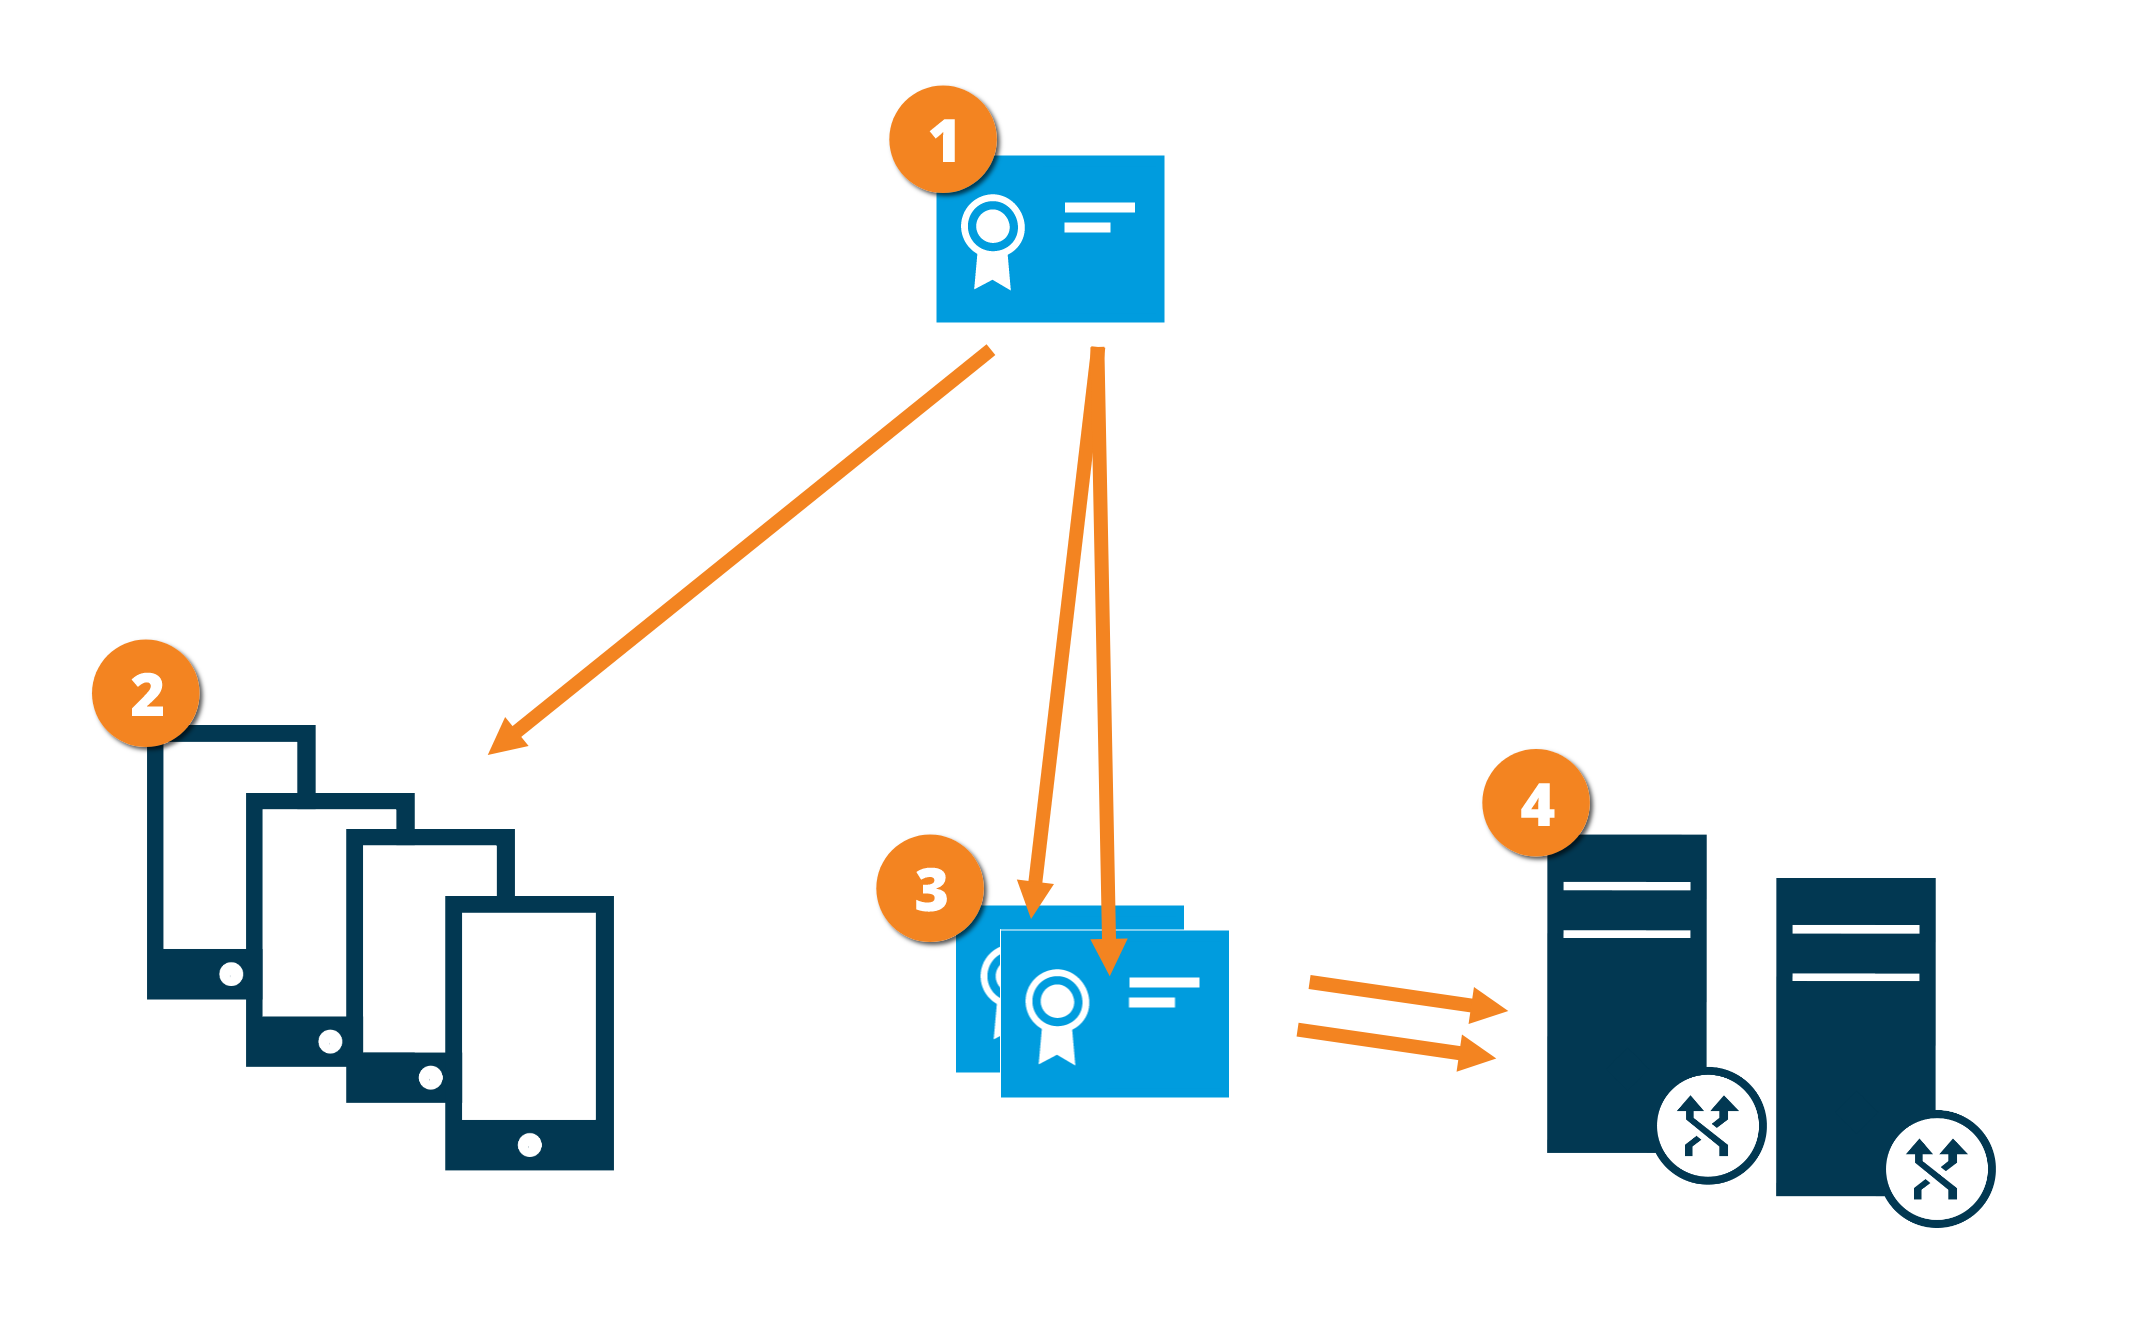
 CA証明書は信頼されたサードパーティーのように機能し、サブジェクト/所有者(モバイルサーバー)と証明書を確認する側(すべてのクライアント)双方に信頼されます。
 CA証明書はすべてのクライアント上で信頼されている必要があります。このようにして、クライアントはCAが発行する証明書の有効性を確認します
 CA証明書 は、モバイルサーバーとクライアントおよびサービス間の安全な接続を確立するために使用されます
 CA証明書はモバイルサーバーを実行しているコンピュータにインストールする必要があります