Crittografia dei dati su server mobile
Nel XProtect VMS, la crittografia è abilitata o disabilitata per ogni server mobile. Quando si abilita la crittografia su un server mobile, sarà possibile utilizzare la comunicazione crittografata con tutti i client, i servizi e le integrazioni che recuperano i flussi di dati.
Il grafico illustra il concetto di base di come i certificati vengono firmati, considerati attendibili e distribuiti nel XProtect VMS per proteggere la comunicazione con il server mobile.
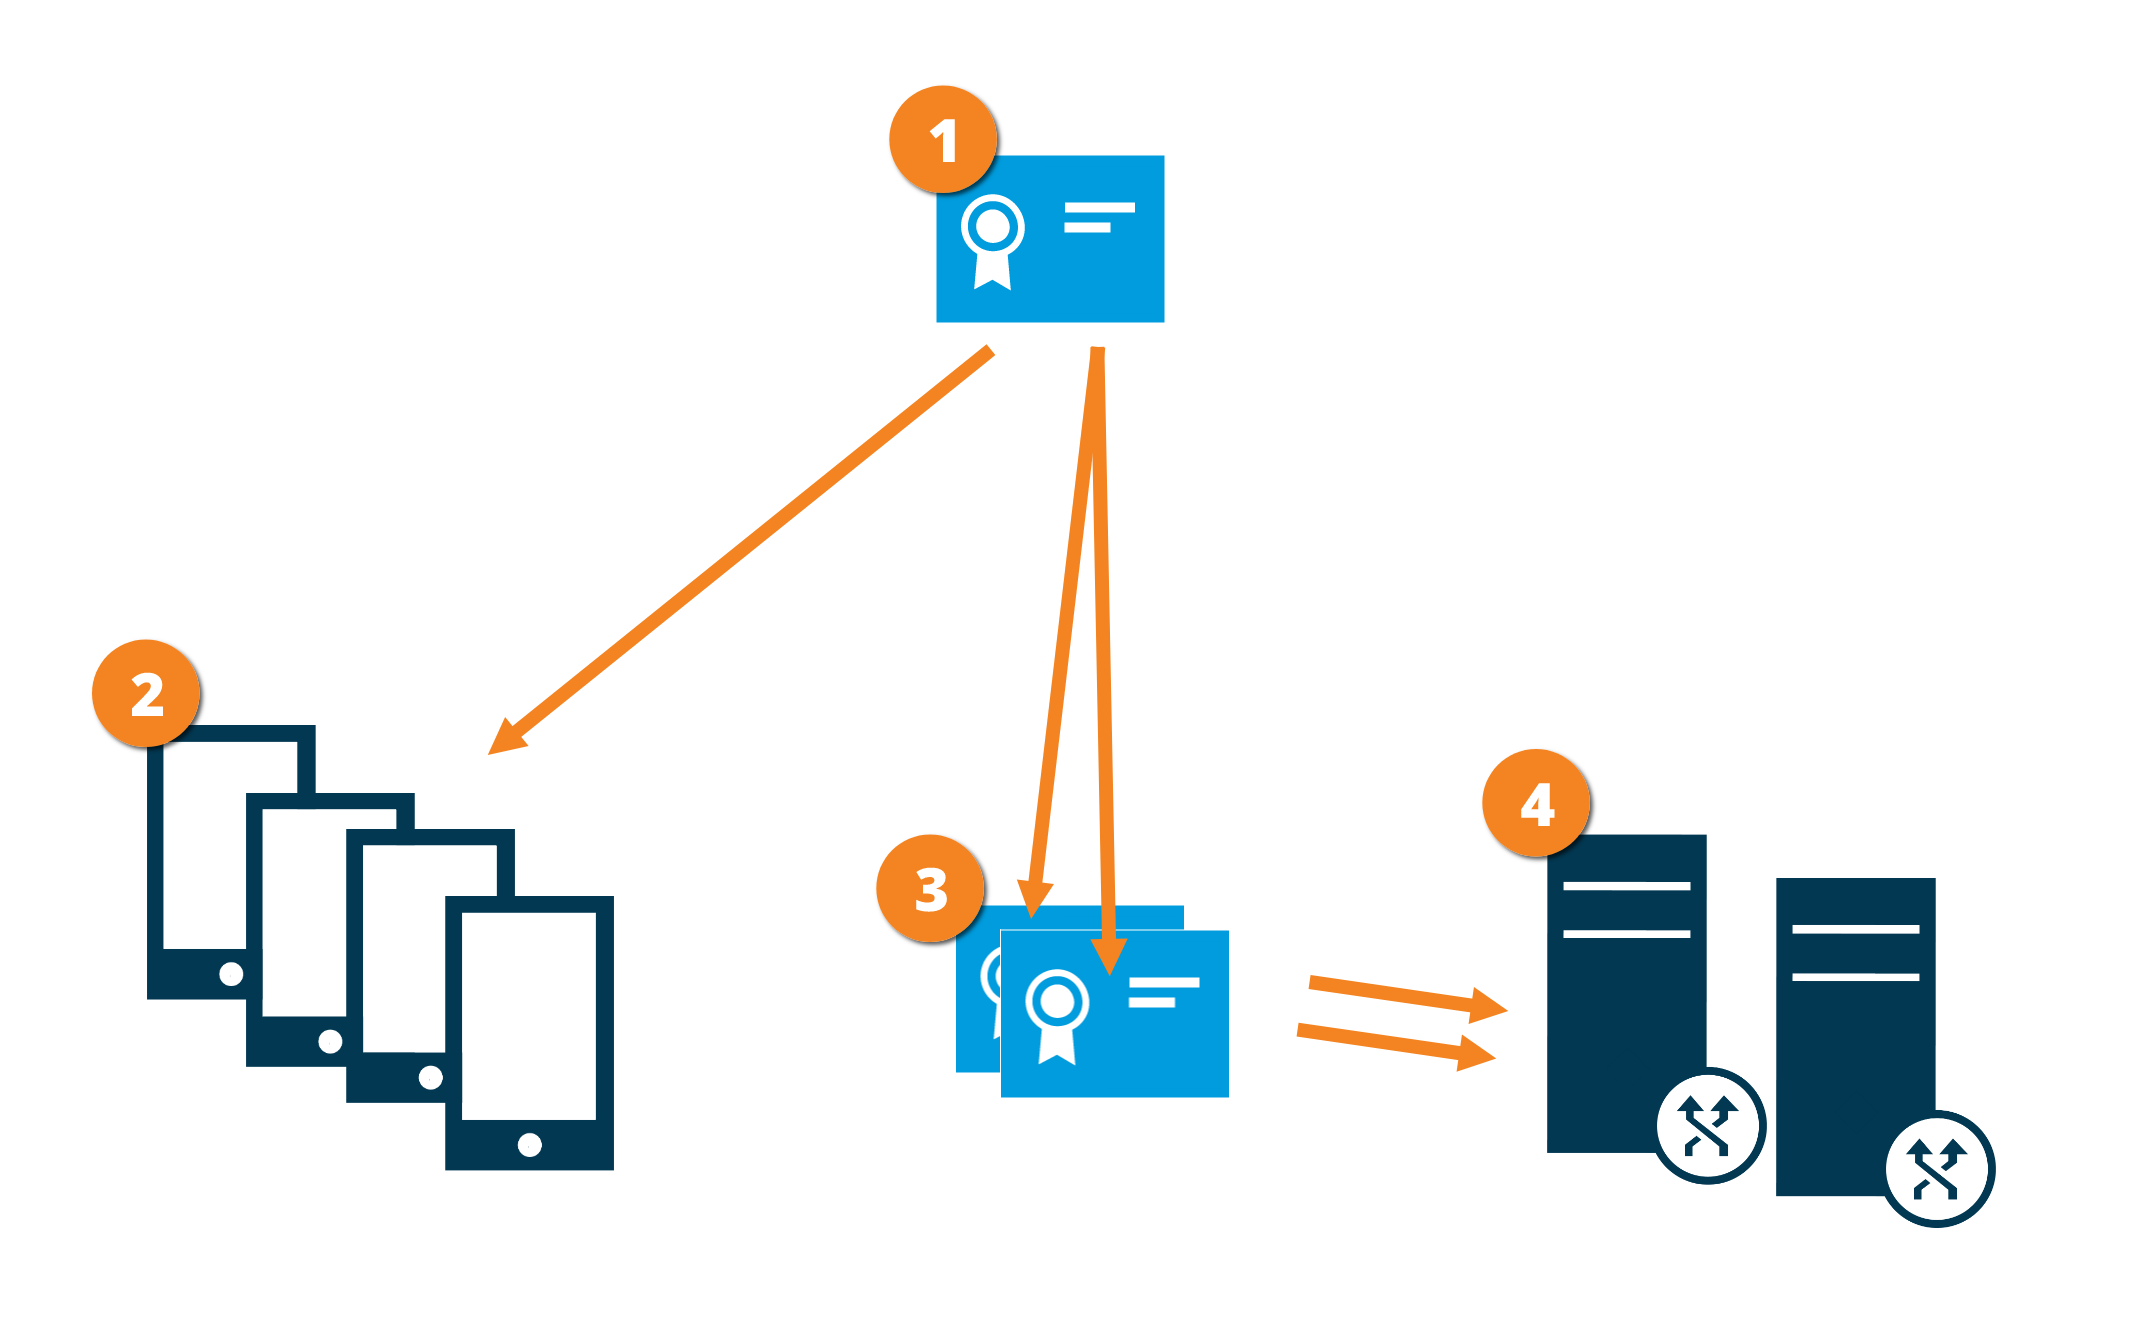
 Un certificato CA funge da terza parte attendibile, considerata attendibile sia dal soggetto/proprietario (server mobile) che dalla parte che verifica il certificato (tutti i client)
 Il certificato CA deve essere considerato attendibile in tutti i client. In questo modo, i client possono verificare la validità dei certificati emessi dalla CA
 Il certificato CA viene utilizzato per stabilire una connessione sicura tra il server mobile e i client e i servizi
 Il certificato CA deve essere installato sul computer su cui è in esecuzione il server mobile