הצפנת נתוני שרת נייד
ב- XProtect VMS, הצפנה מאופשרת או מושבתת לכל שרת נייד. כאשר תאפשר הצפנה בשרת נייד, תהיה לך אפשרות להשתמש בתקשורת מוצפנת עם כל הלקוחות, השירותים והשילובים המאחזרים זרמי נתונים.
הגרפיקה ממחישה את התפיסה הבסיסית של אופן החתימה, האמון וההפצה של אישורים ב- XProtect VMS כדי לאבטח את התקשורת עם השרת הנייד.
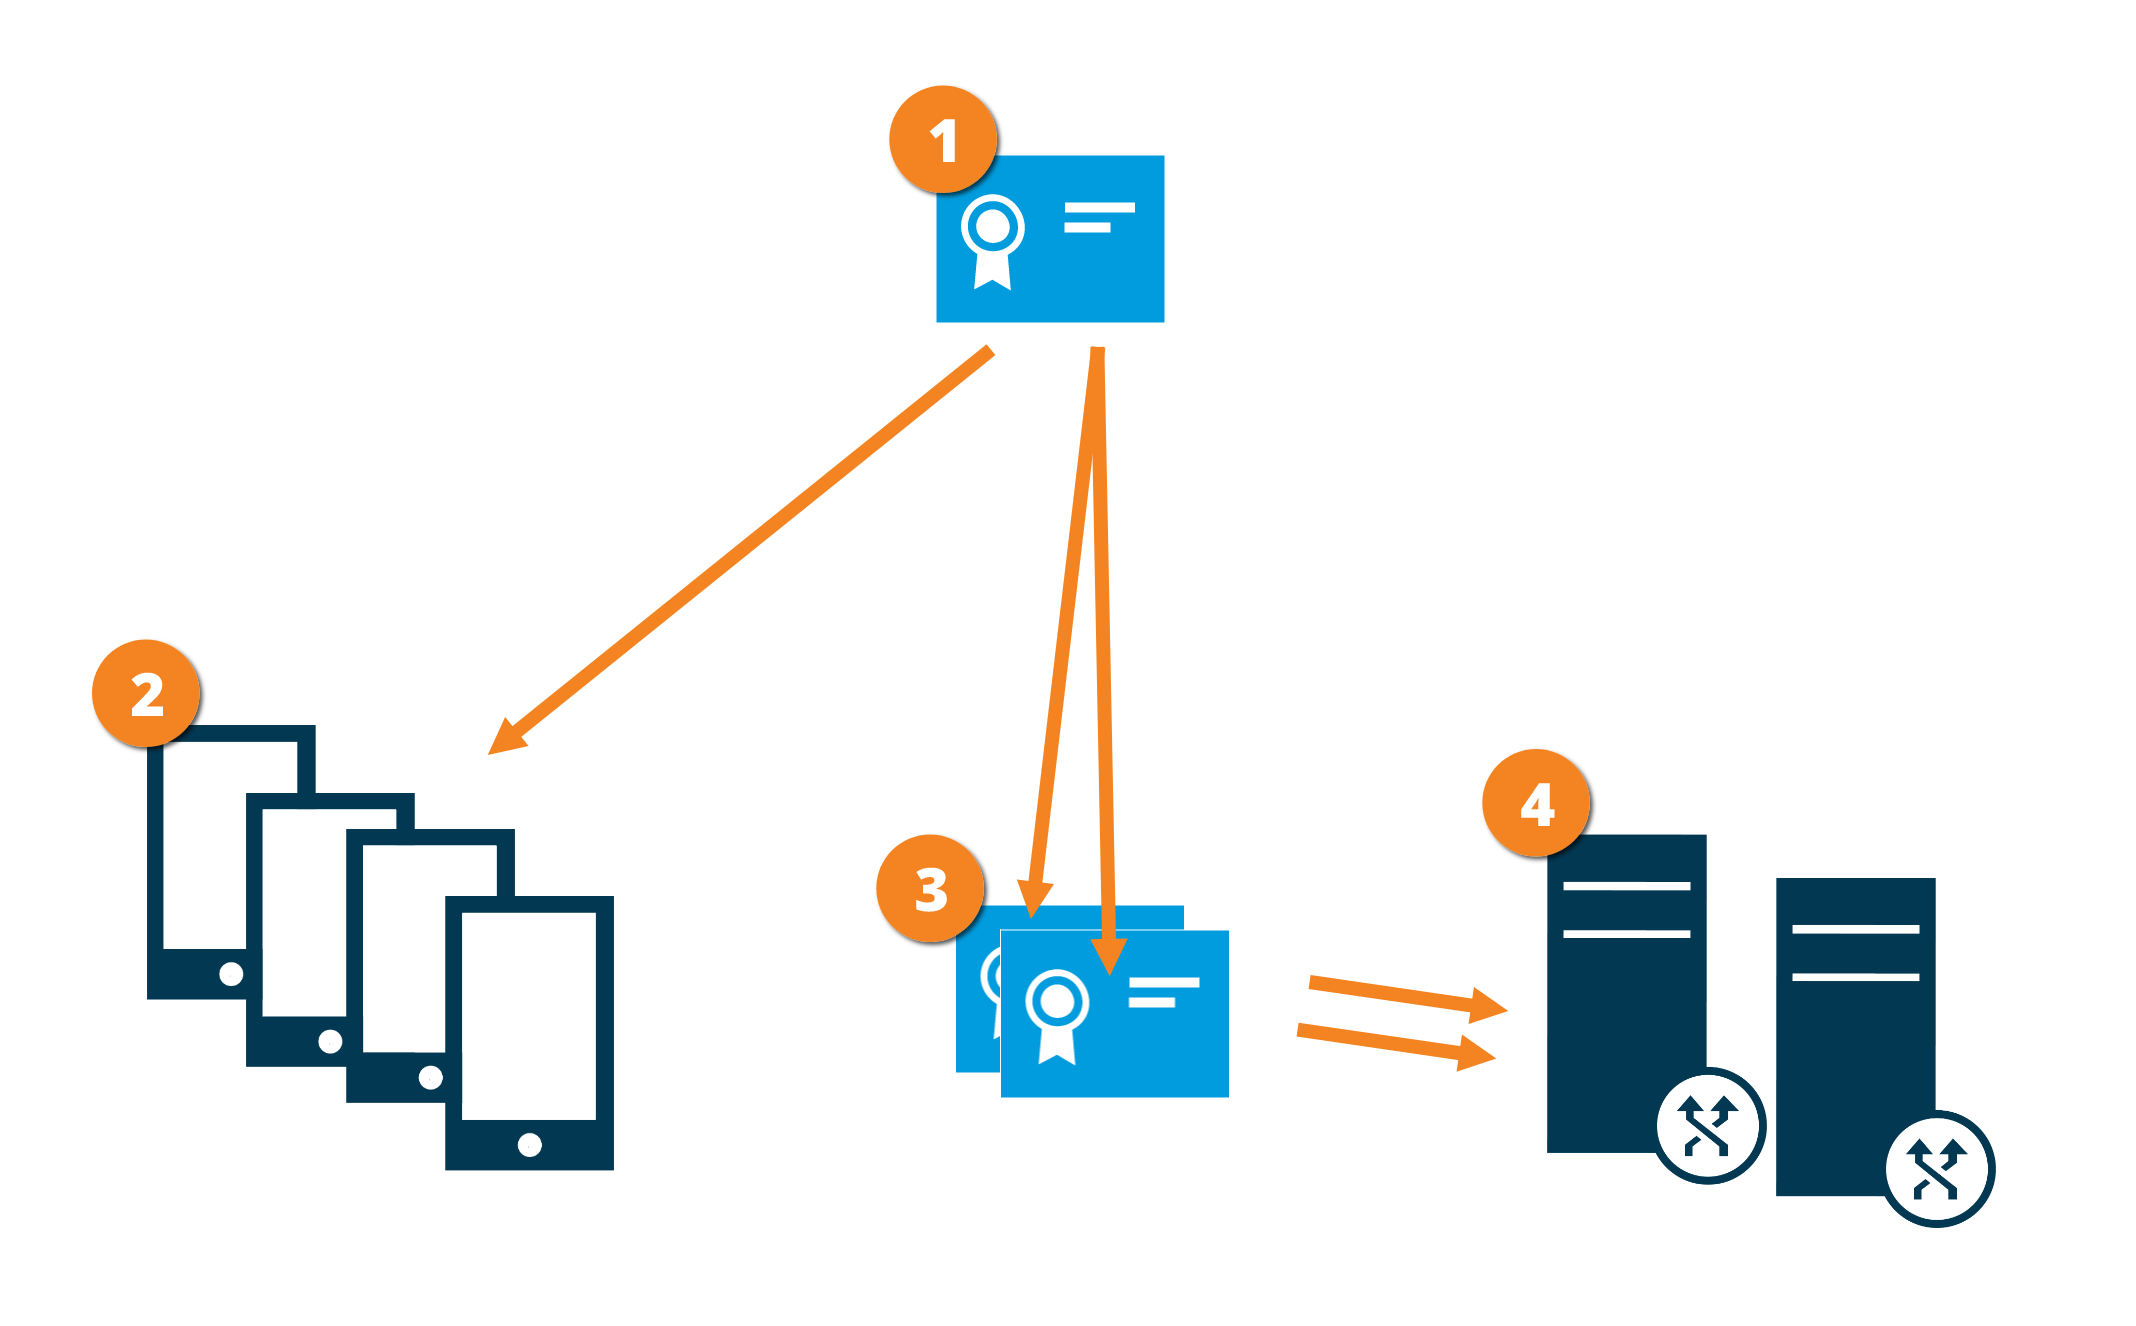
 אישור CA משמש כצד שלישי מהימן, המהימן הן על-ידי הנושא/הבעלים (שרת נייד) והן על-ידי הצד המאמת את האישור (כל הלקוחות)
 יש לתת אמון באישור של רשות האישורים בכל הלקוחות. בדרך זו, לקוחות יכולים לאמת את תקפות האישורים שהונפקו על ידי רשות האישורים
 אישור CA משמש ליצירת חיבור מאובטח בין השרת הנייד לבין לקוחות ושירותים
 יש להתקין את אישור רשות האישורים במחשב שבו פועל השרת הנייד