Kryptering af mobilserverdata
I XProtect VMS er kryptering aktiveret eller deaktiveret for hver mobilserver. Når du aktiverer kryptering på en mobilserver, vil du have mulighed for at bruge krypteret kommunikation med alle klienter, tjenester og integrationer, der henter data-streams.
Grafikken illustrerer det grundlæggende koncept for, hvordan certifikater signeres, stoles på og distribueres i XProtect VMS for at sikre kommunikationen med mobilserveren.
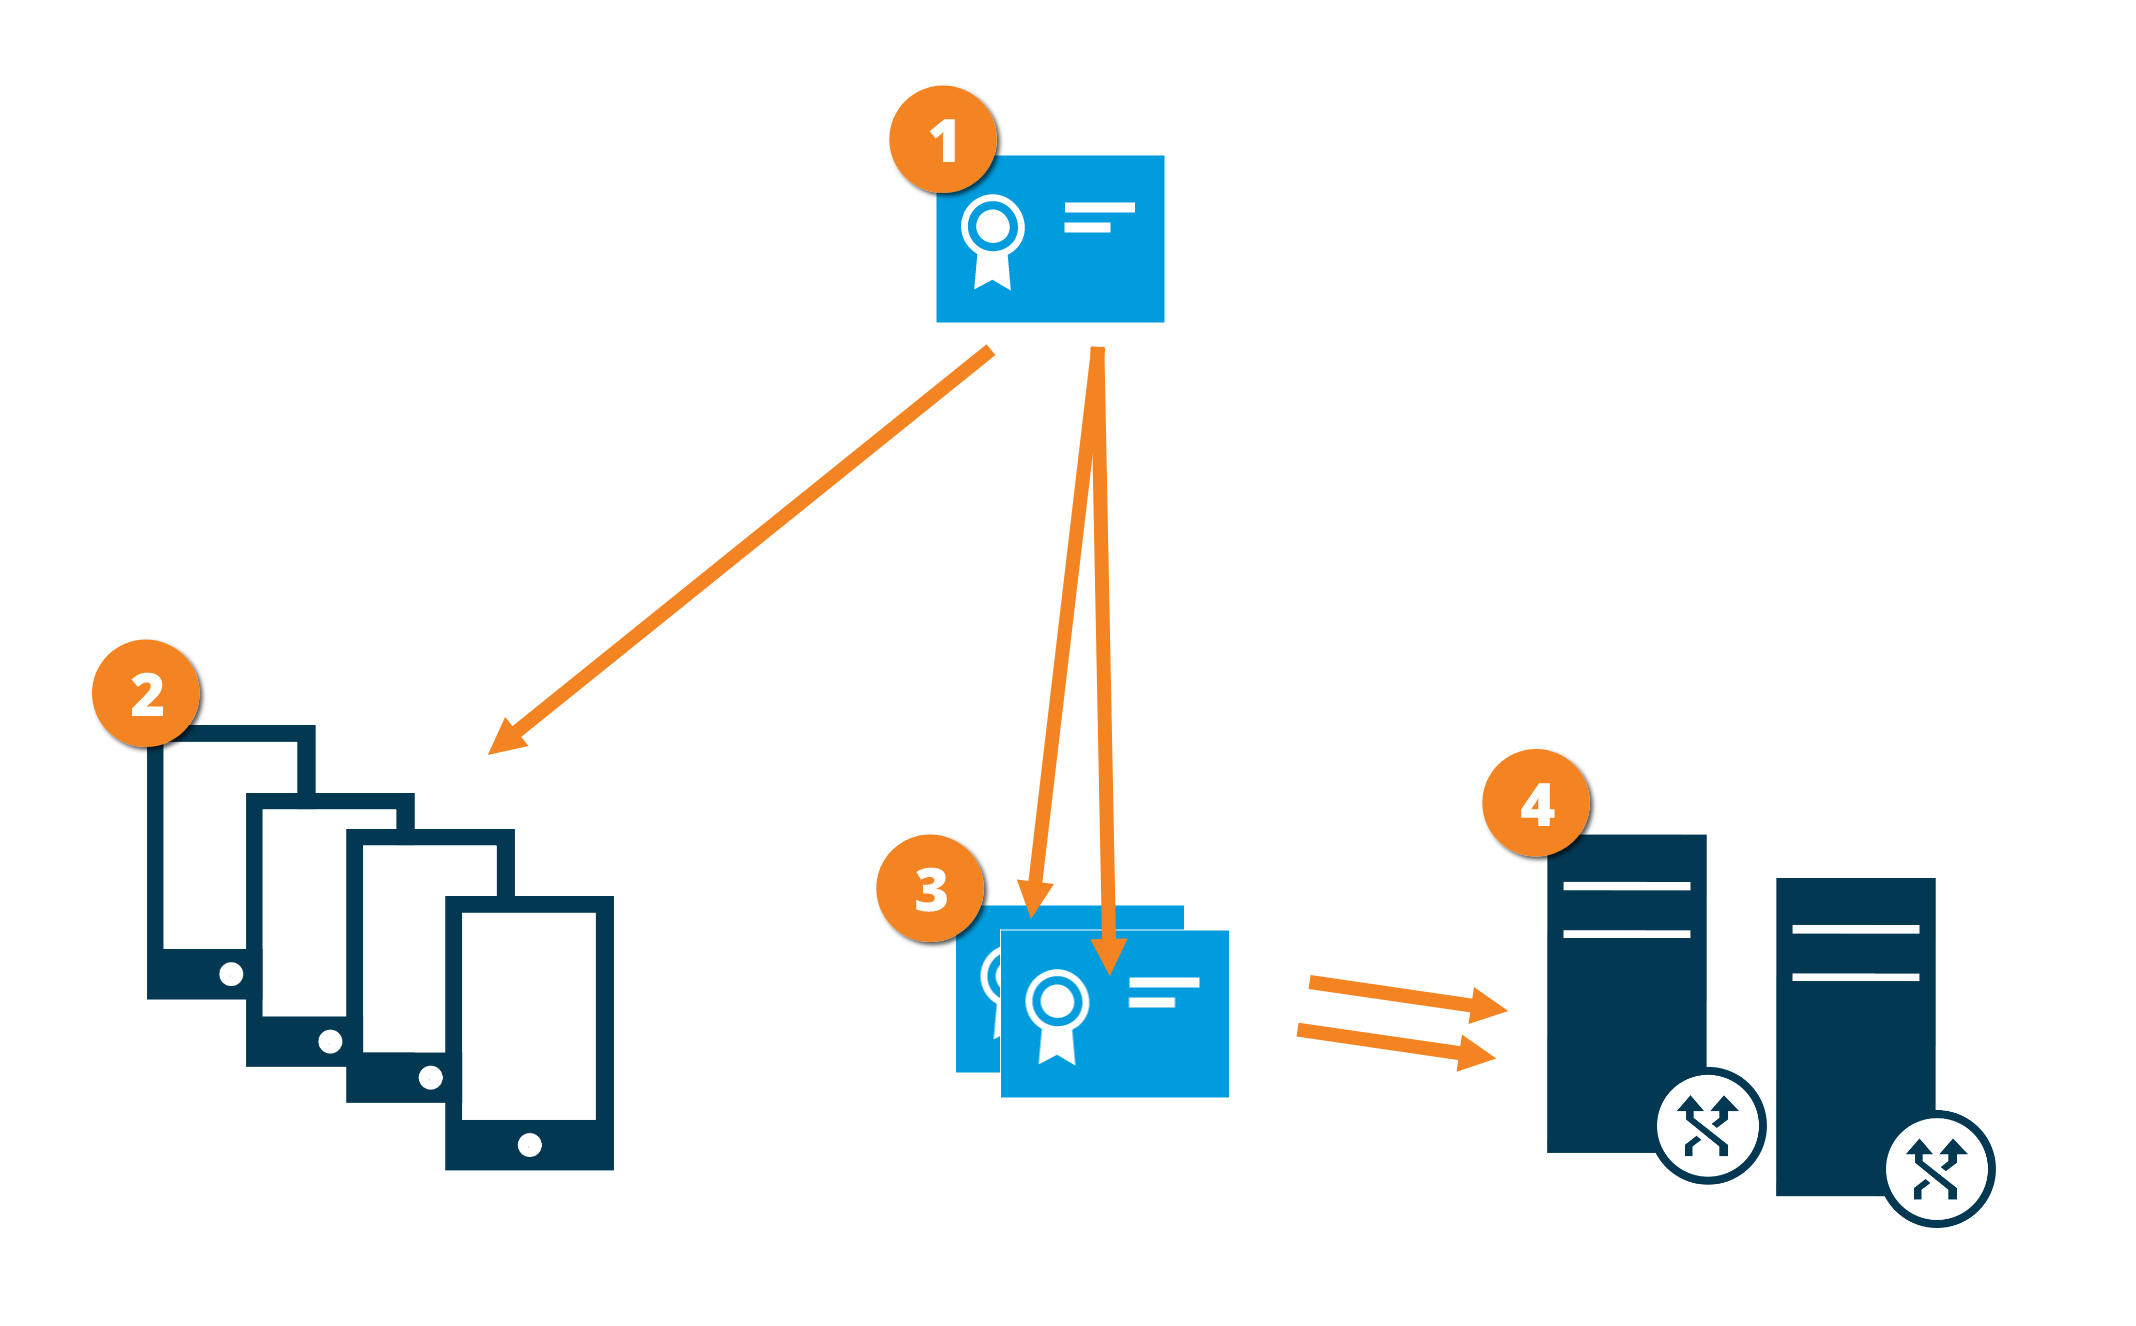
 Et CA-certifikat fungerer som en tredjepart, der er tillid til, og som både emnet/ejeren (mobilserveren) og den part, der verificerer certifikatet (alle klienter), har tillid til
 Der skal være tillid til CA-certifikatet på alle klienter. På denne måde kan klienter verificere gyldigheden af certifikater udstedt af nøglecenteret
 CA-certifikatet bruges til at etablere en sikker forbindelse mellem mobilserveren og klienter og tjenester
 CA-certifikatet skal være installeret på den computer, som mobilserveren kører på